


常见Python exe反编译工具揭秘:你的代码有多不安全?
揭秘常见Python exe打包机制与反编译工具链运作原理,拆解从exe可执行文件还原出.py源代码的完整过程,并提供切实可行的代码混淆与原生编译防护方案。
假设你写好了一个包含核心计算逻辑、内部数据接口与数据库账密的 Python 脚本,为了防止他人直接查看源码,你顺手执行了 pyinstaller -F main.py,生成了一个独立的 main.exe 分发给使用者。许多开发者潜意识里认为,一旦程序被编译打包成 .exe 扩展名的二进制文件,原本清晰可见的 Python 源码便得到了底层机器码级别的保护。然而事实恰恰相反:在掌握逆向流程的人手中,从拿到这个可执行文件到完全还原出带变量名的 .py 原始代码,通常只需要执行两条命令,耗时不到三分钟。
一、Python 打包工具的本质:并非真正的机器码编译
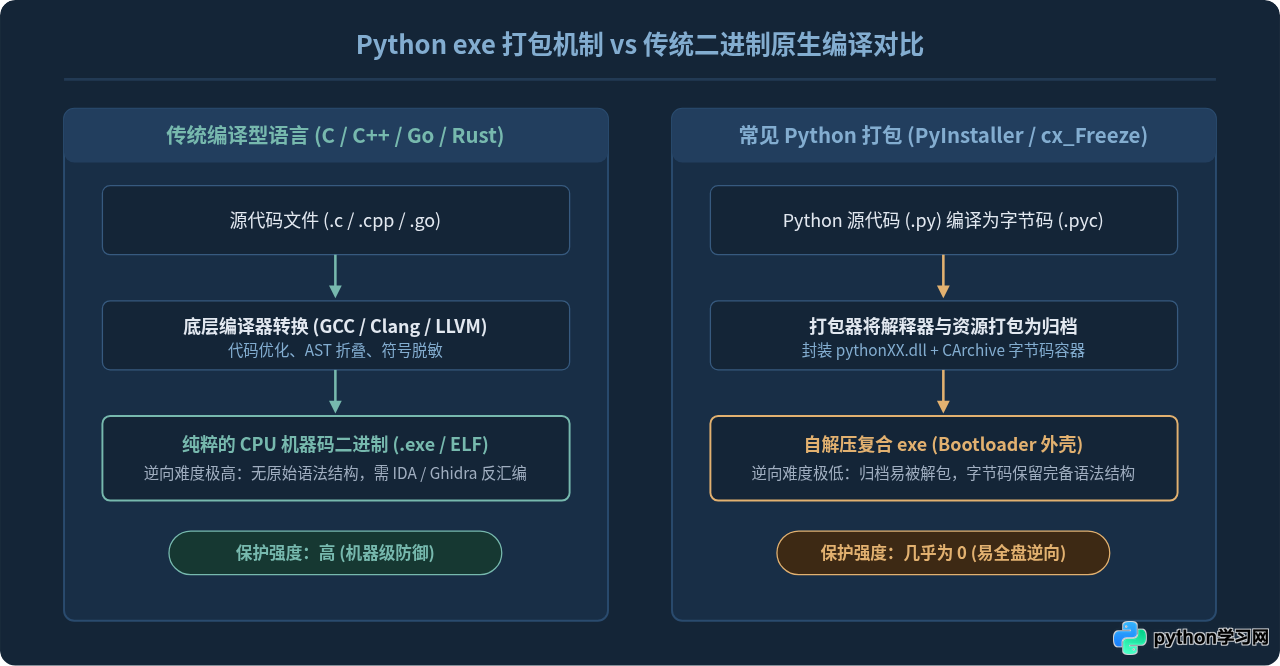
要理解 Python exe 为何脆弱,首先必须认清 PyInstaller、cx_Freeze 以及 py2exe 这类打包工具的工作原理。C、C++ 或 Go 语言在构建 Windows 应用程序时,编译器会将高级语言源码直接翻译成 x86_64 CPU 架构的原生机器指令,原有的变量名、函数原型和语法树均被抹除或内嵌为二进制机器码,想要完全还原源码极其困难。
然而,Python 属于动态解释型语言。常见的打包工具并没有把 Python 源代码转译为 CPU 机器指令,而是将以下三个组件按特定格式合并成一个复合可执行容器:
- Python 解释器内核:即特定版本的
pythonXY.dll运行时动态链接库。 - 依赖的动态链接库与数据资产:程序依赖的 C 扩展库(如
.pyd)与静态配置文件。 - 打包压缩归档:以 PyInstaller 为例,其核心是将用户的全部 Python 脚本预编译为字节码(
.pyc),然后连同清单信息一起打入名为CArchive的自定义压缩包中。
当用户双击运行 main.exe 时,外层的 Bootloader 程序首先在系统临时目录(如 _MEIxxxxxx)或内存中解压这些文件,随后启动内嵌的 Python 解释器载入并执行入口字节码。这意味着,整个 exe 本质上是一个自解压的“皮包公司”,里面的核心资产仍然是完整的 Python 字节码文件。
二、常见 Python 反编译工具链与实战拆解
反编译一个标准的 PyInstaller exe 程序,业界已经形成了完全自动化、确定性的工具链。整个过程主要分为两步:第一步从可执行文件中分离出原始字节码文件;第二步将字节码反编译回人类可读的高级语言代码。
1. 第一阶段:使用 pyinstxtractor 解包提取字节码
pyinstxtractor(全名 PyInstaller Extractor)是目前针对 PyInstaller 最常用的开源解包脚本。它利用 Python 原生脚本直接解析目标 exe 的 PE 文件结构,根据 PyInstaller 约定的 magic 标志位定位 CArchive,并将内部打包的所有模块解压到同名文件夹中。
操作命令极为简单,在安装好 Python 环境的终端中直接执行:
python pyinstxtractor.py target_program.exe命令执行后,终端会输出打包时使用的 Python 版本、入口文件名以及提取出的文件总数,同时在当前目录下生成 target_program.exe_extracted 文件夹。文件夹中通常包含以下内容:
struct.pyc:PyInstaller 自身运行所需的引导结构文件。main.pyc(或对应主入口同名文件):用户编写的主逻辑字节码。- 大量系统标准库与第三方库的依赖文件。
为了减少文件体积与加快启动,PyInstaller 在将
.pyc 压入 CArchive 时,通常会剔除标准的 16 字节头部(包括 Python 魔数、时间戳和源文件大小信息)。新版 pyinstxtractor 已经能够自动从 struct.pyc 中提取正确的 Magic Number 并替主程序补齐;如果是老版本或自定义打包,逆向人员只需复制 struct.pyc 的前 16 个字节写回 main.pyc 的头部即可。
2. 第二阶段:从字节码到源码的反编译工具
拿到修复好文件头的 main.pyc 之后,接下来便是将其转换为 .py 源码。常用的反编译器包括:
- uncompyle6:针对 Python 2.7 至 Python 3.8 的老牌神器。它能将字节码完全重构为原生 Python AST(抽象语法树),还原度极高,甚至能精准保留控制流与部分变量名。
- Decompyle++ (pycdc):基于 C++ 编写的高性能字节码反编译器。由于 Python 3.9、3.10、3.11 及后续版本对字节码指令集(如引入内联缓存和新型操作码)进行了较大幅度重构,uncompyle6 维护滞后,而
pycdc对 Python 3.9+ 的支持更加主动,成为目前处理现代 Python exe 的首选工具。
使用 pycdc 执行反编译的命令如下:
# 将提取出的 main.pyc 还原为 main.py 源码
./pycdc main.pyc > recovered_main.py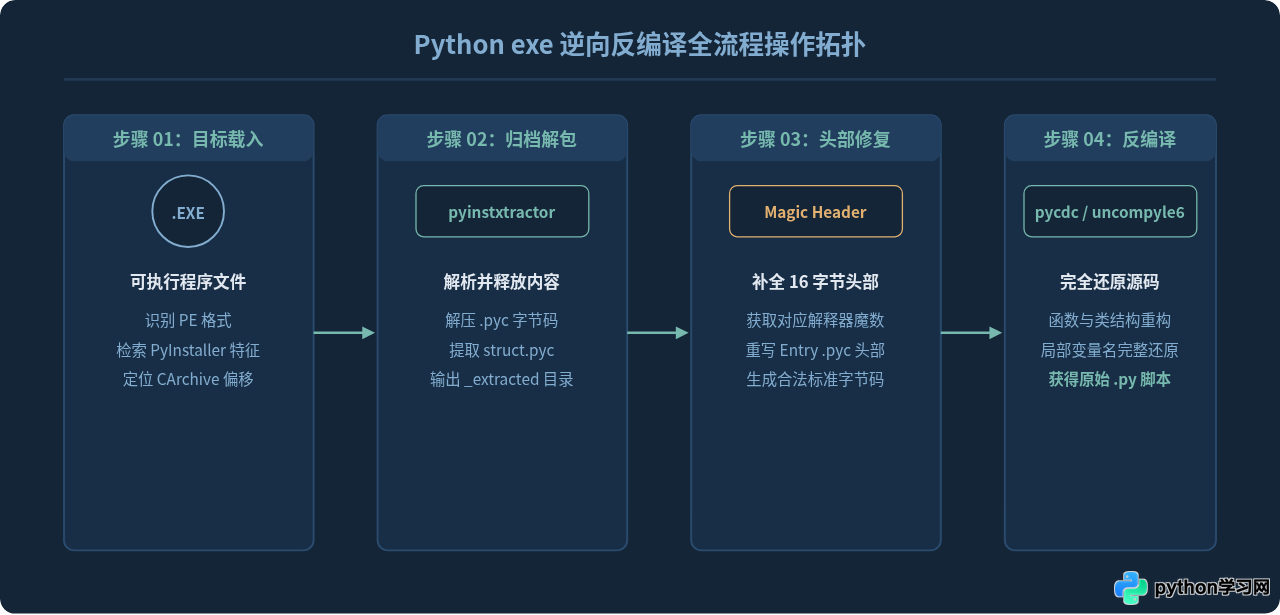
三、主流反编译工具能力评估与局限性
逆向工具虽然强大,但在实际使用中也有明确的适用边界。了解这些工具的特性,有助于我们在防御时采取针对性策略。
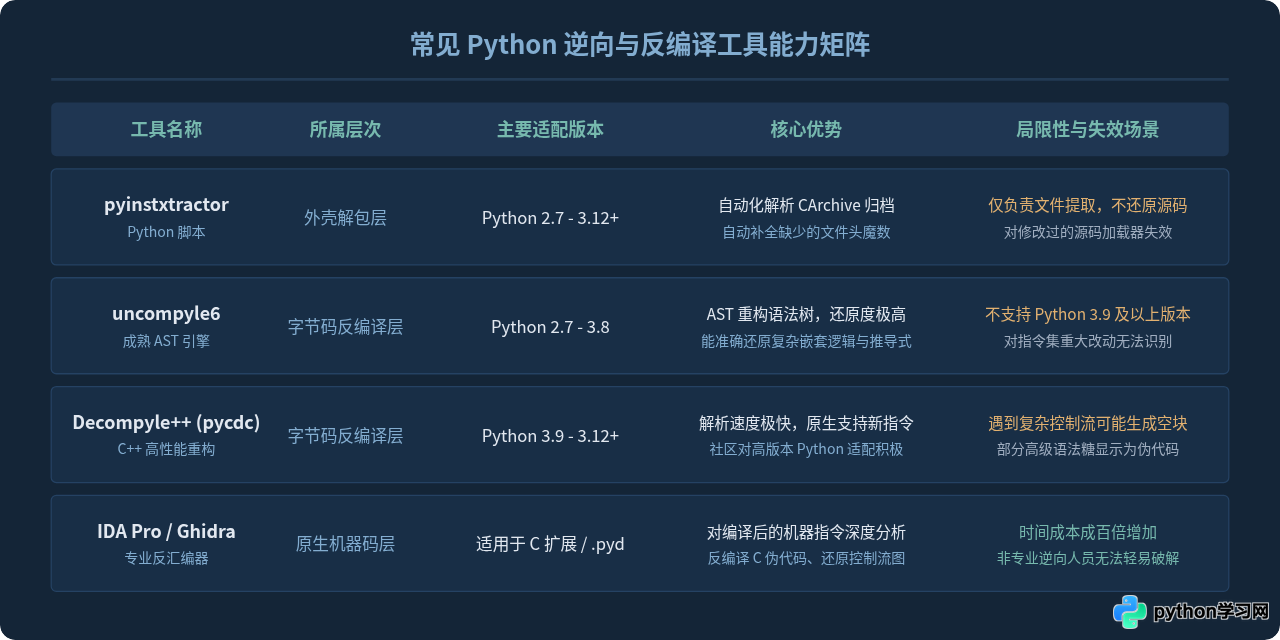
从上表可以看出:只要你的程序仍然以标准的 .pyc 字节码形式随 exe 分发,不管是用 Python 3.8 还是最新的 Python 3.12,逆向工具链都能以极低成本完成提取与反编译。那么,作为开发者,应该如何保护自己的核心代码?
四、构建真正可靠的 Python 代码保护防线
很多开发者在意识到这个问题后,往往尝试通过一些简单的 trick 来防御,比如对 Python 脚本进行 base64 编码、使用 pyarmor 的免费简易模式,或者修改打包器中的某些字符串。但这些手段在专业逆向者面前往往只能拖延几分钟。要有效提升安全防护等级,必须从底层编译机制和系统架构两个层面入手。
1. 方案一:使用 Cython 将核心业务模块编译为 C 扩展(.pyd)
这是目前兼顾工程便利性与高强度安全性的成熟方案。Cython 可以将 Python 源码直接翻译成合法的 C 代码,随后调用系统本地的 C 编译器(如 MSVC 或 GCC)将其编译为动态链接库(Windows 下为 .pyd 文件)。
操作步骤如下:
- 将项目中包含关键算法、核心鉴权或专有逻辑的模块(如
core_logic.py)重命名为core_logic.pyx。 - 编写简单的
setup.py构建脚本:from setuptools import setup from Cython.Build import cythonize setup( ext_modules=cythonize("core_logic.pyx", compiler_directives={'language_level': "3"}) ) - 在终端执行编译命令:
系统将生成一个类似python setup.py build_ext --inplacecore_logic.cp310-win_amd64.pyd的二进制文件。 - 在主入口
main.py中正常通过import core_logic调用,然后再使用 PyInstaller 打包。
防护效果分析:反编译人员即使解包了 exe,看到的也只有一个纯二进制的 .pyd 动态库。pyinstxtractor 和 pycdc 对其完全无效,逆向者只能使用 IDA Pro 等工具在成千上万行 x86 汇编指令中进行逆向,分析难度与破解商业 C/C++ 软件处于同一级别。
2. 方案二:使用 Nuitka 进行全项目原生转译编译
如果希望更进一步,彻底告别解释器与字节码归档,可以考虑使用 Nuitka。Nuitka 是一个真正的 Python 编译器,它会递归遍历整个项目的所有依赖,将每一行 Python 代码转换为 C++ 代码并调用本地 C++ 编译器进行优化编译,最终输出不含任何 .pyc 的单一独立二进制文件。
基本打包命令示例:
# 使用 Nuitka 将脚本编译为单文件原生 exe
python -m nuitka --standalone --onefile --show-memory --windows-disable-console main.py
通过 Nuitka 编译出来的可执行程序,不再包含常规的 CArchive 和 Python 字节码,现有的自动化反编译工具对其全部失效,极大拔高了破解门槛。
3. 方案三:架构级防御——“零信任客户端”原则
任何交付到用户设备上的二进制文件,理论上都不具备绝对的安全性,一切本地混淆和原生编译只是在不断拉高破解者的时间和技术成本。如果你的程序中硬编码了数据库连接账号密码、云服务 SecretKey 或者不可泄露的核心模型权重,无论怎样打包编译,都是极度危险的。
对于商业级别的高度敏感功能,最稳妥的方案是实施架构解耦:
- 将数据库读写、支付校验、核心大模型调用及专有数据分析算法移至私有云服务器端,以 RESTful API 或 gRPC 接口的形式对外提供服务。
- 客户端 exe 仅负责图形界面交互、参数采集、向后端发起经过身份鉴权的请求并渲染展示结果。
- 在客户端与服务端之间采用基于 JWT 或动态签名的通信机制,即使客户端二进制被完全逆向,攻击者也只能看到 API 请求逻辑,而无法直接拿到核心算法或后端数据库凭证。
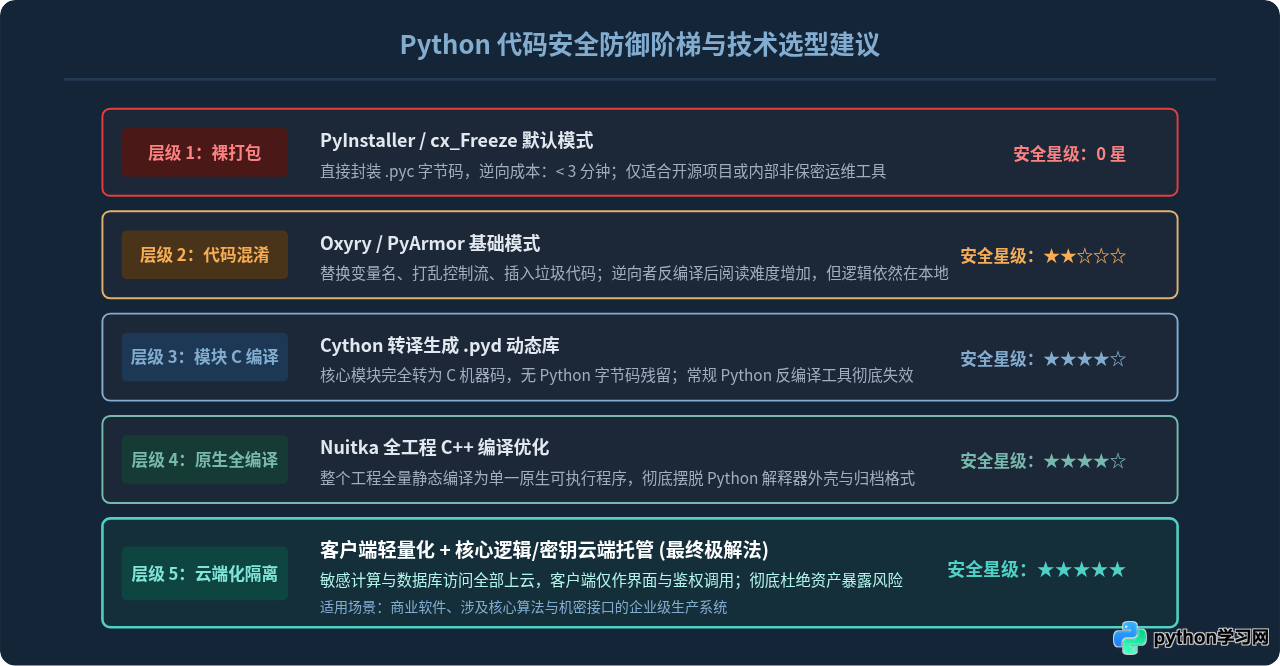
五、总结:建立理性的软件分发安全观
“打包成 exe 不等于加密编译,更不等于代码安全。”这是每个 Python 开发者在进行商业分发前都必须建立的基本认知。PyInstaller 和 cx_Freeze 的初衷是方便部署,让没有安装 Python 环境的目标机器能够开箱即用,它们从未在设计目标中包含防反编译或防逆向的安全承诺。
在面对不同的项目交付需求时,建议遵循以下安全检查清单:
- 开源工具与内网实用脚本:使用
pyinstaller -F即可,简单快速,无需额外负担。 - 需要防止随意外传的商业客户端:将核心算法使用
Cython编译为.pyd模块,外层结合混淆后打包,或直接使用Nuitka输出原生可执行程序。 - 涉及企业商业机密、私钥与核心资产:必须将核心算法与鉴权接口移至受保护的云端服务器,遵循零信任架构原则,让客户端永远不接触敏感凭据。
只有认清工具的边界与代码的弱点,才能在工程实践中避免“掩耳盗铃”式的安全幻觉,为软件资产筑起真正稳固的防线。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















