


Python 3.6.8已停止安全更新,下载前需知的风险与建议
Python 3.6.8 已彻底停止官方安全维护。本文全面剖析下载使用该旧版本面临的安全漏洞暴露、包管理器生态断代及现代操作系统兼容性风险,并提供遗留系统沙箱隔离运行与平滑升级现代版本的具体应对建议。
如果你正准备下载 Python 3.6.8,最先需要明确的核心事实是:Python 3.6 系列早在 2021 年底就已彻底结束官方生命周期(EOL, End-of-Life),Python 官方团队不再为其提供任何安全更新或 Bug 修复。这意味着无论通过官网下载还是第三方镜像获取,该版本中已暴露的各类安全缺陷都将永久保留。除非受到历史闭源项目绑定等极其特殊的客观限制,否则不应将其用于任何新项目或连网环境;若必须运行,也需要通过严密的沙箱与隔离机制控制风险。
重要提醒:Python 3.6.8 发布于 2018 年 12 月,它甚至不是 3.6 分支的最终维护版本(3.6 分支最终安全补丁版本为 3.6.15)。继续在生产环境或日常开发机中使用 3.6.8,不仅会面临未修补的安全漏洞,还将遭遇第三方库全面停更、包管理器安装失败等链条性问题。
一、Python 3.6.8 的生命周期状态与事实背景
Python 官方根据 PEP 494 规划了 Python 3.6 的发布与支持时间线。每个 Python 主要小版本通常享有约 18 个月的常规功能维护与 Bug 修复期,随后转入大约 42 个月的“仅安全修复阶段”。在安全维护阶段,官方不再发布常规安装包,仅合并安全补丁并以源码形式发布。当安全维护期满 5 年,该版本即正式达到生命周期终点。
对于 Python 3.6.8 而言,其时间节点如下:
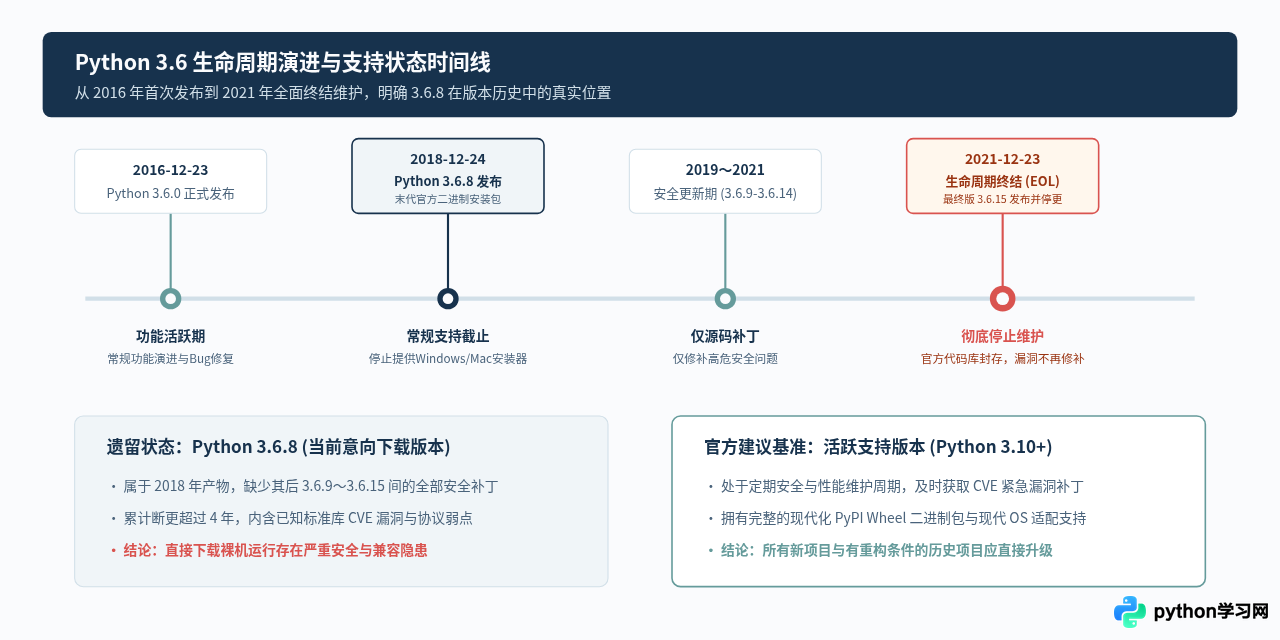
- 2016 年 12 月 23 日:Python 3.6.0 正式发布,带来了格式化字符串字面值(f-strings)、变量类型注解语法、下划线数字字面量等现代特性。
- 2018 年 12 月 24 日:Python 3.6.8 正式发布。这是官方针对 Python 3.6 提供的最后一个包含 Windows 与 macOS 预编译可执行安装包(Installer)的常规维护版本。
- 2019 年~2021 年:官方关闭了二进制安装包构建,仅发布安全补丁源码版本(包括 3.6.9 至 3.6.14)。
- 2021 年 12 月 23 日:官方发布最终源码修订版 Python 3.6.15,随后正式宣布 Python 3.6 分支彻底停止支持(End of Life)。此后官方代码库不再接收该分支的任何安全审查与补丁合并。
二、继续下载和使用 Python 3.6.8 的核心风险
很多开发者在安装老旧版本时,往往认为“只要代码能跑就没问题”,但对于 Python 解释器这种基础运行环境而言,停止维护带来的破坏性风险是系统化、多层次的。
1. 无法修补的已知安全漏洞(CVE 暴露)
Python 标准库包含了网络协议、数据序列化、加密哈希和文件解析等核心能力。在 Python 3.6 停更至今的数年里,底层库不断被公开披露安全缺陷。例如:
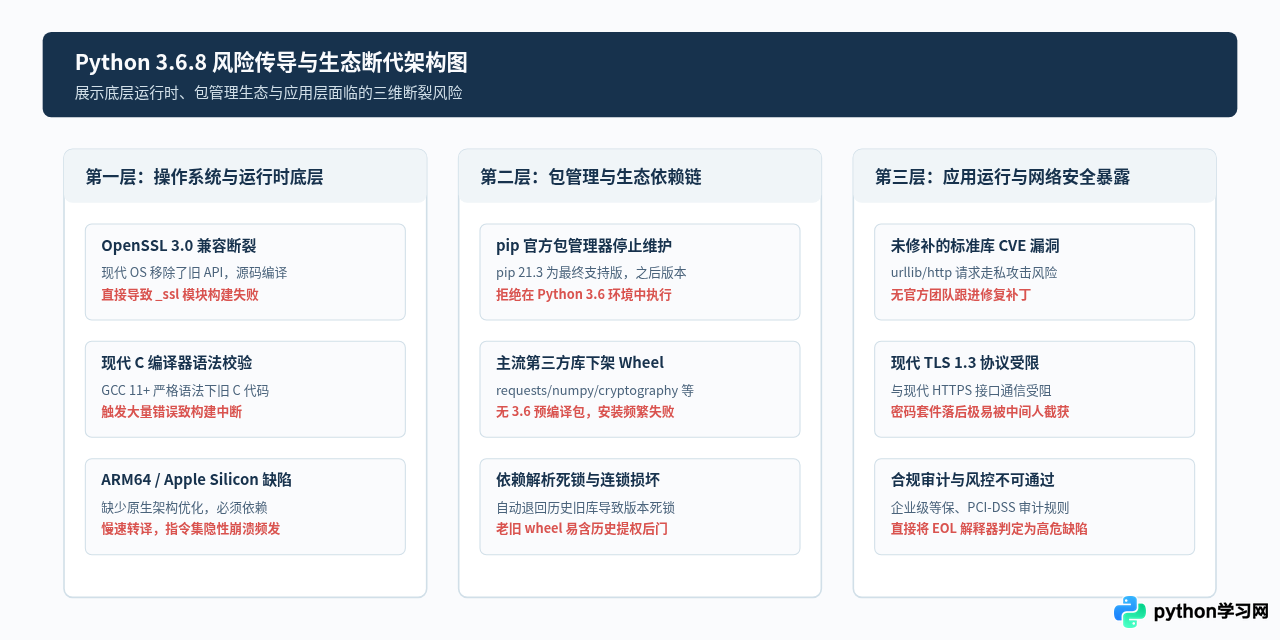
- urllib 与 http.client 协议解析漏洞:存在请求走私(HTTP Request Smuggling)、URL 拆分攻击等历史已知 CVE,在处理非受信任外部网络请求时极易受到攻击。
- hashlib 与 OpenSSL 缺陷:Python 3.6.8 发布时绑定的是旧版 OpenSSL 1.0.2 / 1.1.0 接口规范,不仅无法良好兼容现代 TLS 1.3 协议,还保留着早先 OpenSSL 的多处拒绝服务与内存安全漏洞。
- XML 与正则表达式拒绝服务(ReDoS):标准库 xml 解析模块和 re 正则引擎缺乏防范算法复杂性攻击的修复,恶意构造的输入数据即可轻松耗尽服务端 CPU 资源。
2. 第三方生态断代与 pip 安装链条瘫痪
在 Python 生态中,绝大多数功能依赖于 PyPI 上的第三方库。然而,现代开源生态早已全面移除了对 Python 3.6 的支持:
- pip 工具自身弃用:官方包管理器 pip 自
pip 21.3版本起正式放弃了对 Python 3.6 的支持。在 3.6 环境下运行pip install经常会遭遇自升级报错或 SSL 握手异常。 - 无预编译 Wheel 包:目前主流第三方库(如
requests,numpy,cryptography,pandas等)的最新版本早已放弃 3.6。使用 3.6 安装时,pip 会尝试退回到数年前的历史版本,或者强制拉取源码编译;而现代编译环境通常因 C API 变动而直接报错。 - 依赖解析死锁:一旦引入多个旧库,旧版本 pip 的依赖解析器极易陷入版本依赖回溯死锁,导致安装流程中断。
3. 现代底层操作系统与工具链不兼容
如果你在较新的开发机器或服务器(例如 Ubuntu 22.04 LTS、Debian 12、Fedora 38 或 macOS Sonoma / Sequoia)上尝试从源码构建 Python 3.6.8,通常会直接遭遇构建失败:
- OpenSSL 3.0 接口废弃:现代 Linux 发行版普遍搭载 OpenSSL 3.0,而 Python 3.6 原生代码并不支持 OpenSSL 3.0 的新 API,在编译
_ssl模块时会直接引发语法错误,导致构建出的 Python 无法使用 HTTPS。 - GCC 11+ 编译器警告升格:现代 GCC 编译器默认启用了更为严格的语法校验,Python 3.6 早期源码中的部分宏定义和 C 代码会直接触发致命编译中断。
- 架构不匹配:Python 3.6.8 不原生支持 Apple Silicon(M1/M2/M3/M4 系列 ARM64 芯片),在 macOS 上必须依赖 Rosetta 2 转译或特定的补丁链条,极易出现指令集崩溃。
三、若因遗留项目必须使用:安全处置与隔离运行指南
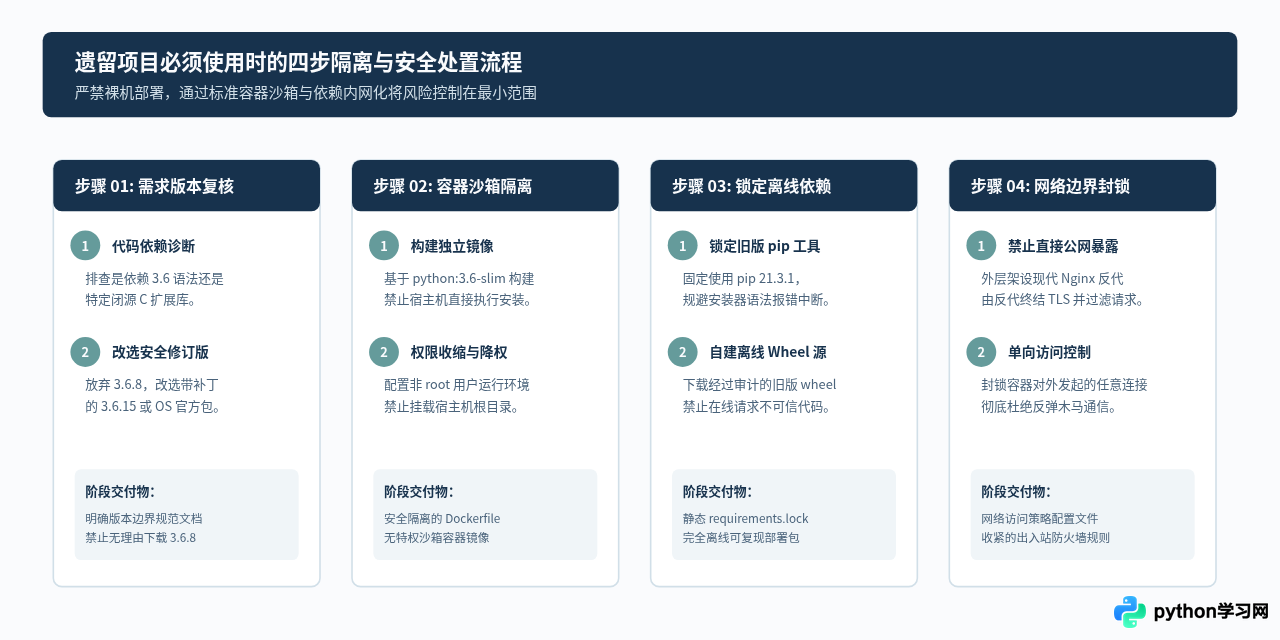
在现实业务场景中,开发者下载 Python 3.6.8 通常不是为了写新程序,而是遇到了不可抗力的遗留环境:比如维护几年前交付的特定闭源商用模块、维护绑定在 CentOS 7 默认环境下的脚本、或是必须复现某篇历史论文的实验环境。如果你处于这些受限场景,切勿在宿主机上直接双击安装或执行全局安装,而应按以下四步进行严格的沙箱隔离与环境封锁:
步骤一:评估是否真需 3.6.8,优先选择 3.6.15 或发行版维护包
首先核对你的代码是否必须依赖 3.6.8 的特定缺陷行为。绝大多数情况下,代码仅依赖“Python 3.6 的语法与 API”。若必须使用 3.6 系列:
- 若需要直接编译源码,强烈建议选择 3.6 分支的最终版
Python 3.6.15,至少它包含了 2019 至 2021 年间官方回移植的所有安全补丁,安全性远优于 3.6.8。 - 若运行在 Linux 系统(如 RHEL/CentOS 7),优先使用发行版厂商维护的 RPM 软件包(如通过
yum安装由厂商 backport 修复补丁的版本),而非官网直接下载未打补丁的原版源码包。
步骤二:必须使用容器(Docker)沙箱环境隔离
严禁将 Python 3.6.8 直接安装在日常办公电脑的宿主操作系统中。使用 Docker 创建隔离容器,即使解释器内部被攻破或发生内存异常,也仅限于容器内部。
# 隔离环境示例 Dockerfile
FROM python:3.6.15-slim-buster

# 切换为非 root 专用运行用户
RUN useradd -m -s /bin/bash legacy_runner

WORKDIR /app
COPY . /app

# 修正旧版 pip 软链接并锁定兼容版本
RUN pip install --no-cache-dir --upgrade "pip<21.4" "setuptools<59.7"

USER legacy_runner
CMD ["python", "main.py"]
步骤三:锁定兼容工具链与依赖源
由于现代 pip 已经拒绝服务 Python 3.6,必须手动固定包管理器版本,并建立本地或内部离线 wheel 依赖库,禁止旧环境直接从公网任意拉取未知包:
# 示例:通过 pip 21.3.1 安装经过安全审计的固定版本依赖
python -m pip install --upgrade "pip==21.3.1"
pip install --no-cache-dir -r requirements-frozen.txt
确保 requirements-frozen.txt 中的每一个依赖项均使用 == 精确锁定版本与 Hash 校验值,避免包解析器自动下载不兼容的最新发布版本。
步骤四:实施网络边界单向封锁与权限最小化
运行 3.6.8 程序的容器或虚拟机,应在网络层面执行严格策略:
- 严禁公网暴露:不要将老旧 Python 服务的 Web 端口直接通过公网网关映射出去,前端必须由具备现代安全防护的 Nginx 反向代理层包裹。
- 出向流量白名单:切断老旧容器不必要的公网访问,仅开放业务必需的内部接口,防止标准库网络漏洞被利用反弹 Shell。
四、平滑升级与现代版本选型建议
对于绝大多数项目而言,将代码从 Python 3.6 迁移到当前获得官方支持的现代 Python 版本(如 Python 3.10、3.11 或 3.12),其工作量往往远小于持续维护一个漏洞百出、依赖报废的 3.6 环境。以下是经过实践验证的升级迁移路径:
1. 现代化多版本管理:使用 pyenv
如果你需要在同一台机器上临时对比测试老旧代码与新版本,不要使用系统自带的包管理器混装 Python,推荐使用 pyenv 在用户目录下实现无污染隔离:
# 查看当前系统推荐安装的活跃支持版本
pyenv install --list | grep " 3.1[012]"

# 安装当前获得长期支持与广泛兼容的稳定版本
pyenv install 3.11.9

# 在当前工程目录下设置局部 Python 版本
cd /path/to/your/project
pyenv local 3.11.9
2. 代码语法现代化:使用 pyupgrade 自动化工具
Python 3.6 到 3.10+ 的语法变化基本保持了高度的向下兼容,大部分阻碍升级的问题仅在于已弃用函数的替换和第三方库版本的更新。你可以使用社区成熟的自动化工具 pyupgrade 快速将代码升级为符合现代 Python 规范的语法:
# 安装代码现代化升级辅助工具
pip install pyupgrade

# 批量将 Python 3.6 风格代码升级至 Python 3.10+ 规范语法
find . -name "*.py" -exec pyupgrade --py310-plus {} +
3. 注意关键语法与弃用点的排查
在从 Python 3.6 升级到现代版本时,需重点排查以下常见代码点:
- collections.abc 抽象基类导入:Python 3.7+ 彻底移除了从
collections直接导入Mapping,Iterable等接口的做法,必须统一改为从collections.abc导入。 - async/await 正式成为保留关键字:在 3.6 早期代码中如果有变量或函数名命名为
async或await,在新版中会直接报SyntaxError。 - 标准库 ssl 与 hash 默认安全级别提升:现代 Python 默认禁止使用不安全的 TLS 1.0/1.1 以及 MD5 证书签名,旧服务若对接陈旧接口需要显式调整安全上下文。
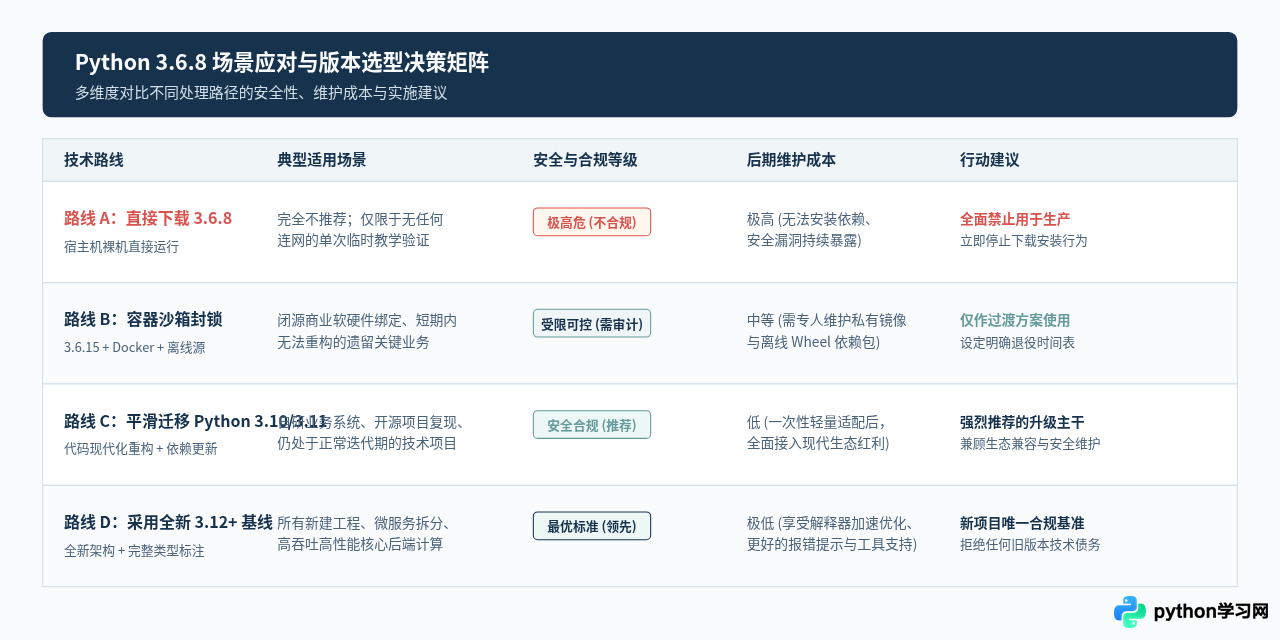
五、总结与核心行动准则
| 考量维度 | Python 3.6.8 现状 | 正确应对建议 |
|---|---|---|
| 安全更新状态 | 2021-12-23 彻底停止官方支持,累计多年 CVE 漏洞无补丁 | 生产环境绝对禁止联网裸机部署,不可作为新系统运行基准 |
| 包管理支持 | pip 21.3 后全面放弃,大部分主流库无预编译二进制 Wheel | 必须使用时需固定旧版 pip,自建离线 Wheel 仓库并隔离运行 |
| 宿主机兼容 | 不支持 OpenSSL 3.0,现代 GCC 编译报错,ARM 架构缺失原生优化 | 通过轻量容器(Docker)封装隔离,避免污染宿主机环境 |
| 长期发展路线 | 技术生态持续萎缩,排查兼容性故障的时间成本远超迁移成本 | 借助 pyupgrade 自动化工具与 pyenv,平滑升级至 Python 3.10+ |
归结为一句话:在当今技术环境下,除非受到不可替代的历史二进制闭源模块所绑架,否则不应该下载和安装 Python 3.6.8。即便是为了运行历史遗留代码,也应当在容器中通过非 root 用户与断网沙箱实施严格封锁;而真正一劳永逸且成本更低的解决之道,是借助现代自动化工具将代码升级至当前拥有完整安全维护的 Python 稳定版本。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















