


Python Paramiko远程执行Shell命令:连接、执行与结果获取
深入讲解如何使用Python Paramiko库通过SSH协议连接远程Linux服务器、执行Shell命令、可靠获取标准输出与标准错误流,以及退出状态码与缓冲区死锁处理。
在日常运维自动化、批量配置部署及自动化测试场景中,通过程序远程操控 Linux 主机是基础且频繁的需求。Paramiko 作为 Python 生态中成熟的 SSHv2 协议纯 Python 实现库,提供了开箱即用的远程客户端能力。本文将直接围绕远程连接建立、命令下发调用以及输出流与退出状态码的完整获取链路展开,剖析底层通道交互机制,并解决实践中极易遇到的管道阻塞与死锁问题。
一、Paramiko核心通信模型与准备工作
在编写代码前,需要理解 Paramiko 执行远程命令时的底层交互流程。Paramiko 并不会为每次命令重新开辟物理 TCP 连接,而是在底层复用一条加密的 SSH Transport 传输通道。在 Transport 之上,客户端通过 SSHClient 建立轻量级通道(Channel),为每个执行请求独立开辟一个 session 通道,分别绑定标准输入(stdin)、标准输出(stdout)和标准错误(stderr)三条数据流。
Paramiko 依赖底层加密算法库,推荐在受控的虚拟环境中进行安装:
# 推荐在虚拟环境中安装 paramiko
pip install paramiko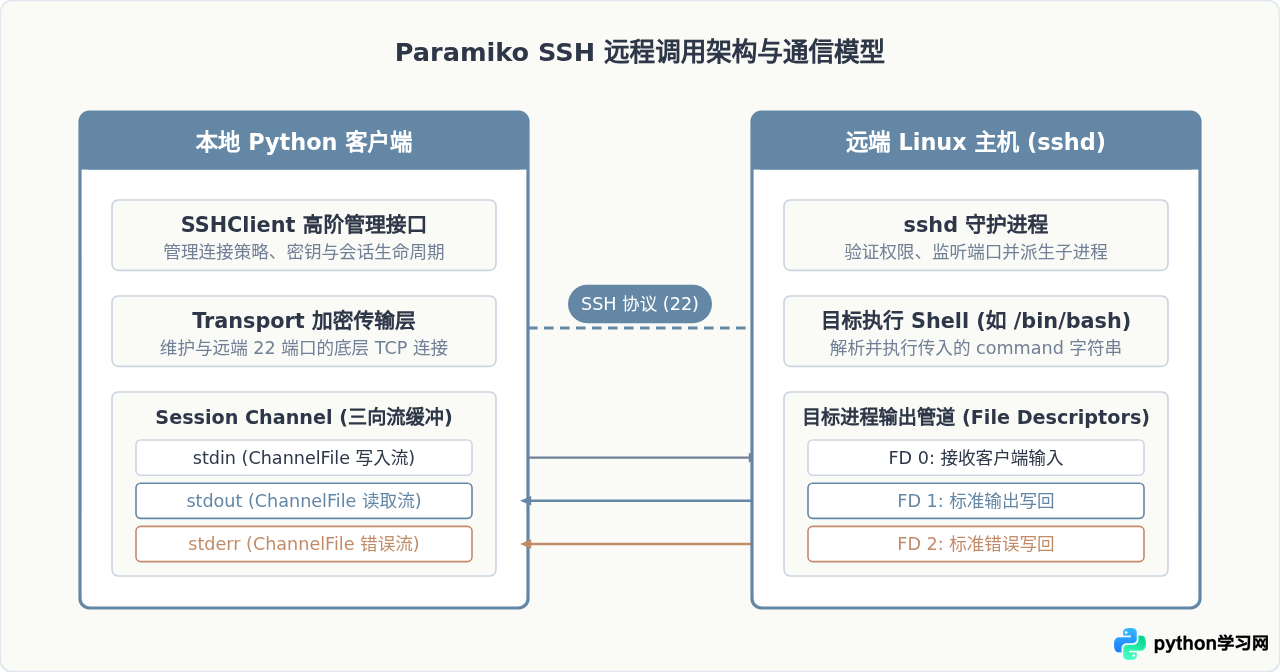
二、建立安全稳定的 SSH 连接
通过 Paramiko 建立连接时,最常用的高层抽象类是 paramiko.SSHClient。建立连接涉及主机密钥策略(Host Key Policy)的选择以及认证凭证(密码或 SSH 密钥对)的传递。
1. 主机密钥策略配置
当客户端第一次连接到某台未知的主机时,OpenSSH 默认会核验该主机的公钥指纹。在 Paramiko 中,必须显式定义未知名主机公钥的处理规则:
paramiko.AutoAddPolicy():自动接受未知的主机密钥并保存。适合受信任的内网自动化脚本,使用最方便。paramiko.RejectPolicy():默认策略,若主机密钥未在known_hosts中记录,则拒绝连接并抛出SSHException。安全性最高。paramiko.WarningPolicy():在标准错误输出警告日志,但依然放行连接。
2. 密码认证与私钥认证实现
生产环境下强烈推荐使用私钥认证。以下展示兼顾两种方式的标准连接代码:
import paramiko

client = paramiko.SSHClient()

# 加载本地已知的 hosts 文件,保持安全策略完备
client.load_system_host_keys()

# 设置自动信任未记录的主机密钥(根据环境权衡安全性)
client.set_missing_host_key_policy(paramiko.AutoAddPolicy())

# 方式 A:密码认证
# client.connect(hostname='192.168.1.100', port=22, username='root', password='YourPassword', timeout=10)

# 方式 B:指定私钥文件认证(生产推荐)
private_key = paramiko.RSAKey.from_private_key_file('/path/to/id_rsa')
client.connect(
    hostname='192.168.1.100',
    port=22,
    username='deploy',
    pkey=private_key,
    timeout=10,             # TCP 连接超时时间(秒)
    banner_timeout=15       # 等待 SSH 认证握手横幅的超时时间
)connect() 设置 timeout 与 banner_timeout 参数。当目标机器死机、防火墙拦截或网络丢包时,缺少超时参数会导致主程序无限期卡住。
三、远程命令执行机制:exec_command
成功建立连接后,调用 client.exec_command(command) 是最直接的执行方式。该方法在远端派生一个执行环境,并返回一个包含三个元素的元组:(stdin, stdout, stderr)。
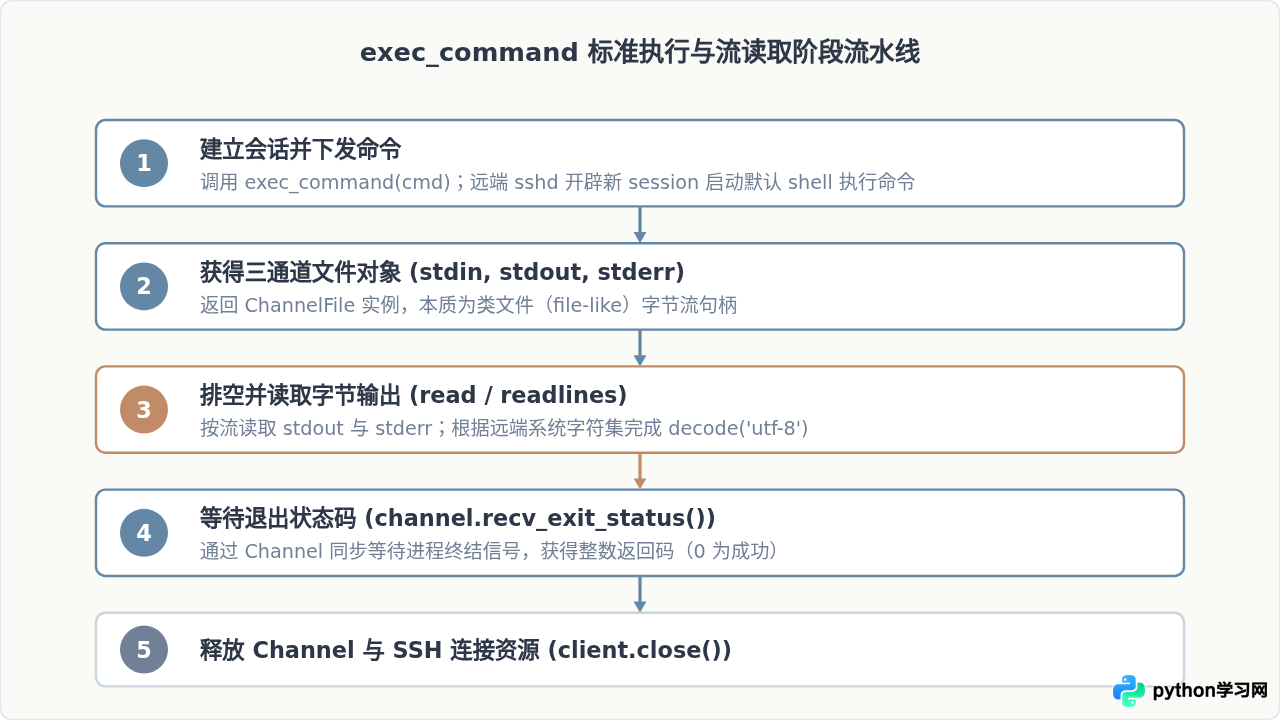
需要特别注意:exec_command() 执行具有单次性和无状态性。每次调用 exec_command 都会打开一个独立的会话。因此像 client.exec_command('cd /data') 然后再执行 client.exec_command('ls'),后者的当前工作目录不会改变。如果需要多条命令在同一个上下文中执行,必须使用 && 或分号将命令组合为一个整体发送:
# 正确的多命令连续执行
command = "cd /var/log && pwd && ls -lh"
stdin, stdout, stderr = client.exec_command(command)
四、结果获取:输出解码、退出码与管道死锁规避
1. 输出流的读取与编码
stdout.read() 和 stderr.read() 返回的是原始字节流(bytes)。获取后应明确指定字符集解码(绝大多数现代 Linux 服务器默认是 UTF-8):
output_bytes = stdout.read()
error_bytes = stderr.read()

output_text = output_bytes.decode('utf-8', errors='replace')
error_text = error_bytes.decode('utf-8', errors='replace')
2. 退出状态码(Exit Status)获取
要判断远程命令是否成功执行,绝不能仅凭 stderr 是否有内容来断定。某些程序(如 git、curl、java)在正常运行时也会向 stderr 输出进度日志。正确的依据是读取命令进程的退出状态码(Exit Status):
# stdout.channel 即为对应的 Channel 对象
# 该方法为阻塞调用,直到远程进程退出并返回返回码
exit_code = stdout.channel.recv_exit_status()

if exit_code == 0:
    print("命令执行成功")
else:
    print(f"命令执行失败,退出码: {exit_code}")
3. 极易被忽视的严重陷阱:管道缓冲区死锁
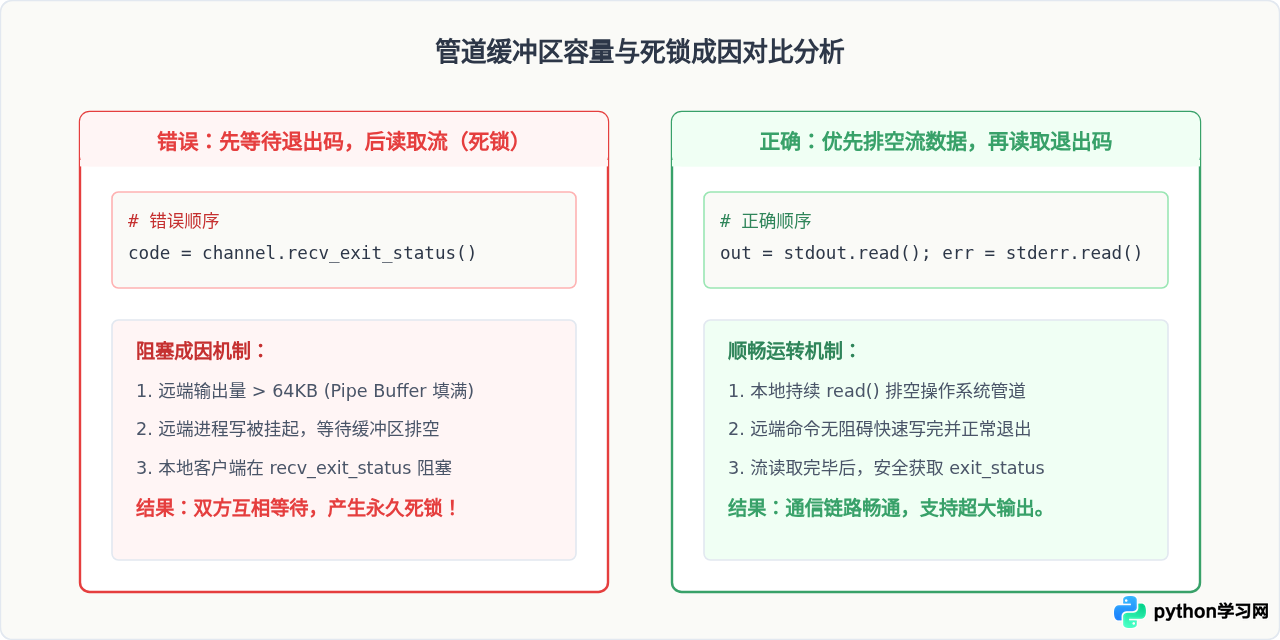
许多初学者会习惯性地先调用 exit_code = stdout.channel.recv_exit_status(),然后再执行 stdout.read()。这种写法在输出很短的命令(如 uname -a)中能够运行,但在生产环境执行产生大量日志(超过操作系统管道缓冲区容量,通常为 64KB)的命令时,会导致程序永久死锁卡死。
五、生产级完整代码封装与异常处理
在实际工程中,需要将连接管理、异常捕获、流读取与连接关闭进行健壮的结构化封装。以下是一个可以直接引入项目的通用执行函数:
import paramiko
from typing import Dict, Any, Optional

def run_remote_command(
    host: str,
    username: str,
    command: str,
    port: int = 22,
    password: Optional[str] = None,
    key_filename: Optional[str] = None,
    timeout: int = 15
) -> Dict[str, Any]:
    """
    通过 Paramiko 远程执行命令的健壮封装函数。
    返回包含 exit_code、stdout、stderr 的字典结构。
    """
    client = paramiko.SSHClient()
    client.set_missing_host_key_policy(paramiko.AutoAddPolicy())

    try:
        # 发起连接
        client.connect(
            hostname=host,
            port=port,
            username=username,
            password=password,
            key_filename=key_filename,
            timeout=timeout,
            banner_timeout=timeout
        )

        # 下发执行指令
        stdin, stdout, stderr = client.exec_command(command, timeout=timeout)

        # 必须先读取排空 stdout 与 stderr,避免管道死锁
        out_content = stdout.read().decode('utf-8', errors='replace')
        err_content = stderr.read().decode('utf-8', errors='replace')

        # 获取命令退出的状态码
        exit_status = stdout.channel.recv_exit_status()

        return {
            "success": exit_status == 0,
            "exit_code": exit_status,
            "stdout": out_content,
            "stderr": err_content
        }

    except paramiko.AuthenticationException as auth_err:
        return {"success": False, "exit_code": -1, "stdout": "", "stderr": f"认证失败: {auth_err}"}
    except paramiko.SSHException as ssh_err:
        return {"success": False, "exit_code": -2, "stdout": "", "stderr": f"SSH协议通信错误: {ssh_err}"}
    except Exception as e:
        return {"success": False, "exit_code": -3, "stdout": "", "stderr": f"系统级异常: {e}"}
    finally:
        # 无论成功或捕获异常,确保连接资源彻底释放
        client.close()

# 示例调用
if __name__ == "__main__":
    result = run_remote_command(
        host="192.168.1.100",
        username="deploy",
        key_filename="/home/user/.ssh/id_rsa",
        command="uname -a && df -h"
    )
    print(f"执行结果状态: {result['success']}")
    print(f"标准输出:\n{result['stdout']}")
    if result["stderr"]:
        print(f"错误输出:\n{result['stderr']}")
六、总结与落地排查清单
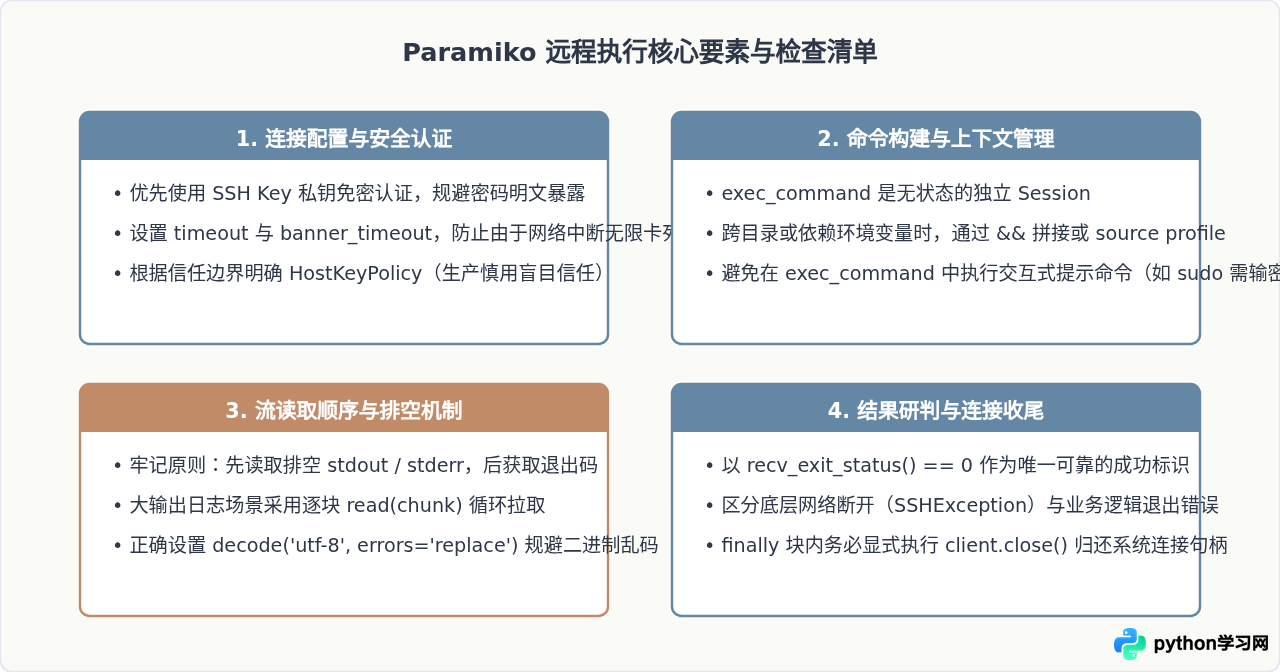
通过 Paramiko 远程执行 Shell 命令看似简单,但在大流量或批量自动化脚本中,对连接生命周期管理与数据流特性的理解决定了系统的稳定性。掌握其通道流模型、建立完善的异常拦截和正确的资源释放机制,能极大提升自动化作业的可靠性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















