


Python连接PostgreSQL时怎么处理SSL加密连接配置
本文详细讲解在Python应用中连接PostgreSQL数据库时如何配置SSL加密连接,涵盖sslmode模式区别、单向与双向TLS证书准备、psycopg与SQLAlchemy具体代码示例、加密状态验证及常见排错指南。
在 Python 应用程序访问远程或云端托管的 PostgreSQL 数据库时,配置 SSL/TLS 加密不仅是保护数据库凭据和业务数据不被窃听的基本防线,也是众多云厂商(如 AWS RDS、阿里云 RDS、腾讯云 CDB 等)的强制合规要求。解决这一问题的核心路径分为三步:根据安全要求选定合适的 sslmode 连接模式、准备并放置好可信根证书与客户端证书文件,最后在 Python 驱动(如 psycopg2、psycopg 3 或 SQLAlchemy)中传入对应的 SSL 参数并完成握手校验。
一、理解 PostgreSQL 的六种 SSL 连接模式
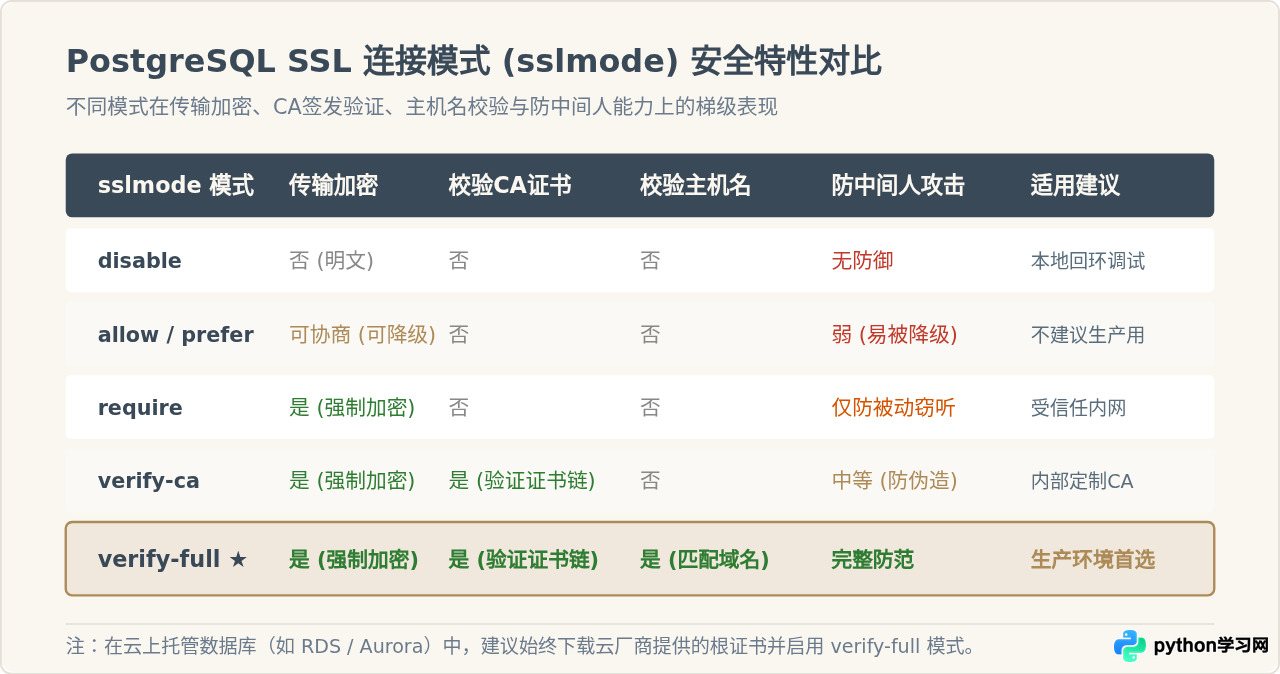
PostgreSQL 客户端库(libpq)设计了六个层级的 SSL 模式,Python 的主要数据库驱动均遵循这一标准规范。连接配置的核心在于权衡“连通便利性”与“防窃听、防中间人篡改”的安全边界:
- disable:完全不使用 SSL 加密,所有数据明文传输,仅建议在本地同主机回环接口开发时使用。
- allow:先尝试非 SSL 连接,若服务端强制要求 SSL 则切换为 SSL 加密。
- prefer(官方默认):先尝试 SSL 连接,若握手失败或服务端未开启 SSL 则静默回退至明文连接。这种静默降级机制极易遭受中间人(MITM)降级攻击。
- require:强制要求 SSL 加密,如果服务端不支持 SSL 则连接失败。但该模式不验证服务端证书的真实性,仅防范被动窃听,无法防御伪造服务端证书的中间人攻击。
- verify-ca:强制要求 SSL 加密,且客户端必须使用受信任的 CA 根证书验证服务端的证书签名有效性。
- verify-full:生产环境最推荐的高安全模式。除执行 CA 根证书验签外,还会严格核对连接的主机名(IP 或域名)是否与服务端证书中的主题备用名称(SAN/CN)完全一致。
二、证书文件准备与客户端安全规范
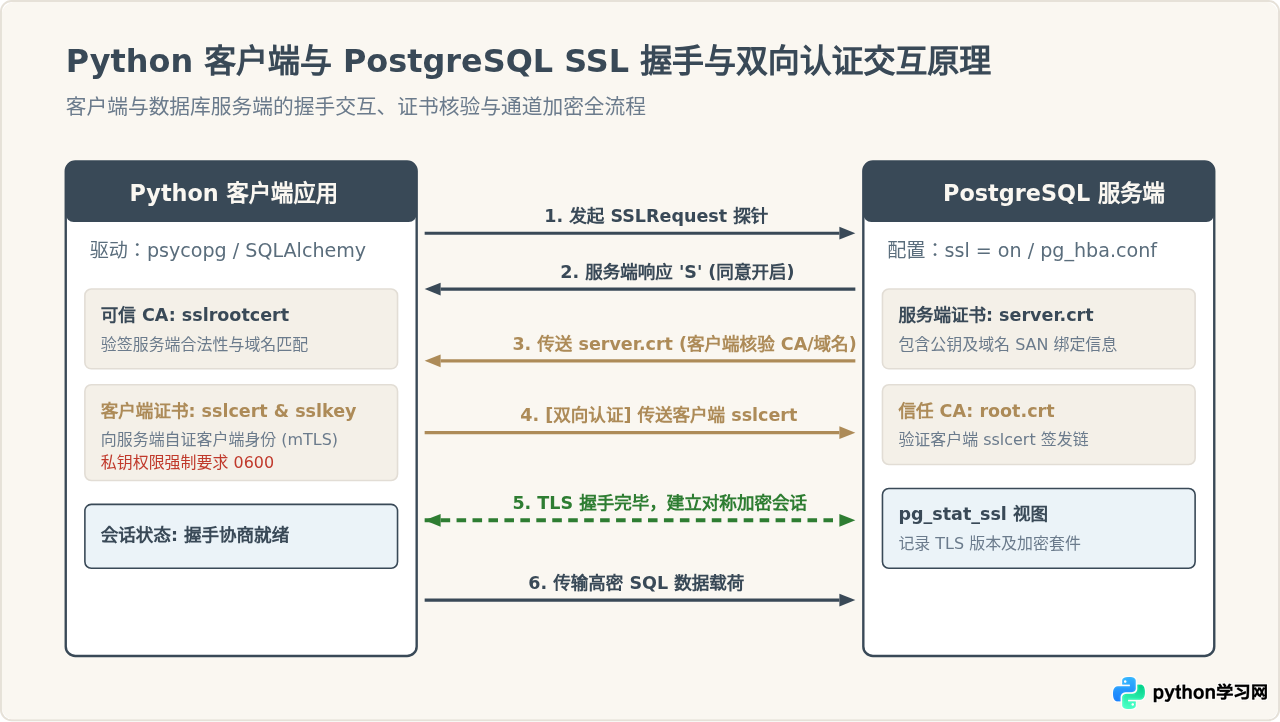
处理 SSL 连接通常面临两种认证方式:单向认证(服务端认证)与双向认证(mTLS,互相认证)。不同方式对应不同的证书文件组合:
- CA 根证书 (
sslrootcert):用于客户端验证 PostgreSQL 服务端证书签发的权威文件(如root.crt或server-ca.pem)。连接公有云数据库时,该文件需从云控制台下载;自建数据库时,由企业自建根 CA 提供。 - 客户端公钥证书 (
sslcert):仅在开启双向认证时需要,由数据库管理员向客户端颁发(如postgresql.crt)。 - 客户端私钥 (
sslkey):与客户端公钥配对的私钥(如postgresql.key)。
关键权限提醒:PostgreSQL 底层客户端库对私钥文件的权限有严格的安全防御。在类 Unix 环境(Linux / macOS)中,客户端私钥文件(sslkey)的读写权限必须严格限制为当前用户只读,即权限模式为 0600(仅所有者可读写)。若权限设为 0644 或 0777,连接时会直接抛出 FATAL: private key file has group or world access 并拒绝连接。
三、psycopg2 与 psycopg (v3) 的具体代码实现
psycopg2 作为 Python 中最经典的 PostgreSQL 驱动,以及全新架构的 psycopg(通常称为 psycopg3),都原生封装了 libpq 的 SSL 参数。主要参数名称包括:
sslmode: 连接模式,可选require、verify-ca、verify-full等。sslrootcert: CA 根证书的绝对路径。sslcert: 客户端公钥证书的绝对路径(单向认证可省略)。sslkey: 客户端私钥的绝对路径(单向认证可省略)。sslpassword: 客户端私钥有密码保护时的解密密码。
1. psycopg2 示例代码
import os
import psycopg2

# 建议通过环境变量管理敏感路径与凭据
DB_HOST = os.getenv("DB_HOST", "pg-prod.example.com")
DB_NAME = os.getenv("DB_NAME", "appdb")
DB_USER = os.getenv("DB_USER", "appuser")
DB_PASS = os.getenv("DB_PASSWORD", "secure_password")
CA_CERT_PATH = os.path.abspath("certs/root-ca.crt")

# 方式一:使用关键字参数传递字典
conn_params = {
    "host": DB_HOST,
    "port": 5432,
    "dbname": DB_NAME,
    "user": DB_USER,
    "password": DB_PASS,
    "sslmode": "verify-full",
    "sslrootcert": CA_CERT_PATH,
    # 若需双向认证 (mTLS),取消下列两行注释:
    # "sslcert": os.path.abspath("certs/client.crt"),
    # "sslkey": os.path.abspath("certs/client.key"),
}

try:
    with psycopg2.connect(**conn_params) as conn:
        with conn.cursor() as cur:
            cur.execute("SELECT version();")
            print("连接成功,数据库版本:", cur.fetchone()[0])
except psycopg2.OperationalError as err:
    print("数据库 SSL 连接失败:", err)
2. 新一代 psycopg (v3) 示例代码
import os
import psycopg

# psycopg v3 原生支持连接字符串 (DSN) 与参数字典
conn_info = (
    f"host={os.getenv('DB_HOST', 'pg-prod.example.com')} "
    f"port=5432 "
    f"dbname={os.getenv('DB_NAME', 'appdb')} "
    f"user={os.getenv('DB_USER', 'appuser')} "
    f"password={os.getenv('DB_PASSWORD', 'secure_password')} "
    f"sslmode=verify-full "
    f"sslrootcert={os.path.abspath('certs/root-ca.crt')}"
)

with psycopg.connect(conn_info) as conn:
    with conn.cursor() as cur:
        cur.execute("SELECT current_user, current_database();")
        user, db = cur.fetchone()
        print(f"当前用户: {user}, 当前数据库: {db}")
四、SQLAlchemy 与连接池中的 SSL 处理
在大型应用或 Web 框架(如 FastAPI、Django、Flask)中,通常使用 SQLAlchemy 维护连接池。配置 SSL 时有两种常见做法:通过标准 URI 查询参数,或者通过 connect_args 字典传参。
避坑指南:在数据库连接 URI 中通过 ?sslmode=verify-full&sslrootcert=/path/... 传参时,若路径包含特殊字符或空格,需做 URL 编码转义。更稳妥的做法是通过 connect_args 显式指定参数字典,避免连接串拼接歧义。
import os
from sqlalchemy import create_engine, text

DB_USER = os.getenv("DB_USER", "appuser")
DB_PASS = os.getenv("DB_PASSWORD", "secure_password")
DB_HOST = os.getenv("DB_HOST", "pg-prod.example.com")
DB_PORT = 5432
DB_NAME = os.getenv("DB_NAME", "appdb")

# 基础连接 URI(不拼接复杂文件路径)
DATABASE_URL = f"postgresql+psycopg2://{DB_USER}:{DB_PASS}@{DB_HOST}:{DB_PORT}/{DB_NAME}"

# 通过 connect_args 将底层驱动参数安全注入连接池
ssl_args = {
    "sslmode": "verify-full",
    "sslrootcert": os.path.abspath("certs/root-ca.crt"),
}

engine = create_engine(
    DATABASE_URL,
    connect_args=ssl_args,
    pool_size=10,
    max_overflow=20,
    pool_pre_ping=True  # 配合 SSL 连接使用,防止网络断连导致的僵死连接
)

with engine.connect() as connection:
    result = connection.execute(text("SELECT 1;"))
    print("SQLAlchemy 连接池验证结果:", result.scalar())
五、实施 SSL 连接的标准操作流程
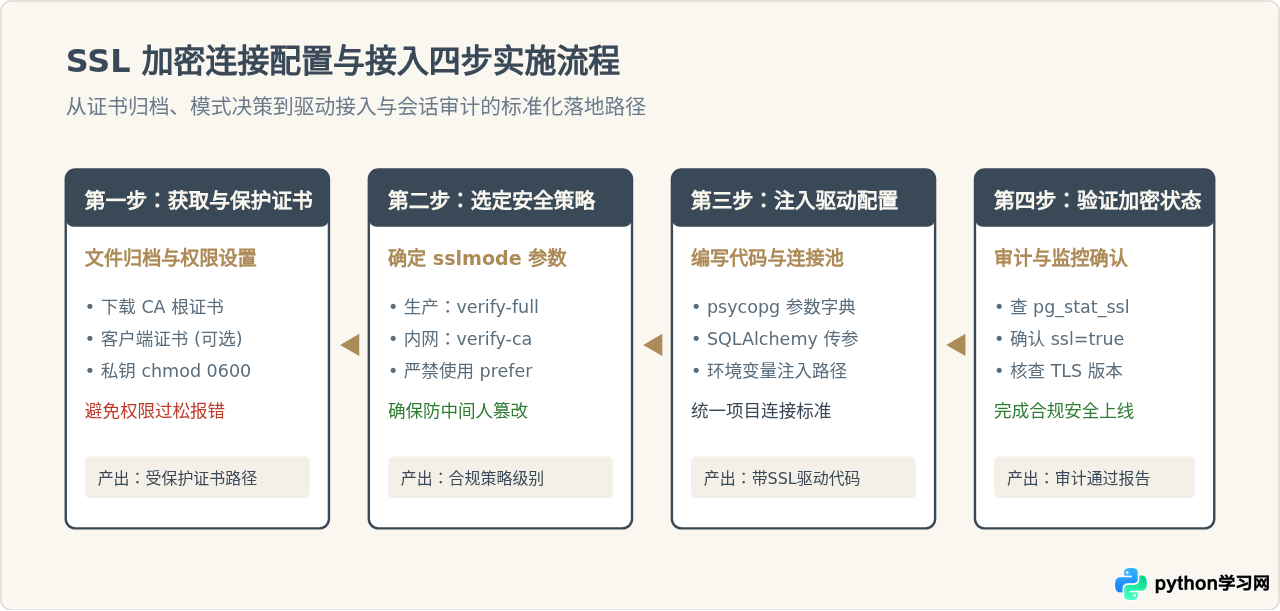
将应用系统迁移至 SSL 加密连接时,推荐按照标准化的四个步骤实施:准备并保护证书文件、选定安全级别模式、配置驱动参数、并在服务端验证连接的加密属性。
六、如何核验当前会话确实已启用 SSL 加密
很多开发者在代码中配置了 sslmode=prefer,即使连接成功,底层也可能因配置不匹配退化为明文。要确信当前连接是否真正处于加密状态,可以直接查询 PostgreSQL 系统的 pg_stat_ssl 视图:
import psycopg2

conn = psycopg2.connect(
    host="pg-prod.example.com",
    dbname="appdb",
    user="appuser",
    password="secure_password",
    sslmode="verify-full",
    sslrootcert="certs/root-ca.crt"
)

with conn.cursor() as cur:
    # 查询当前进程对应的 SSL 加密详细信息
    cur.execute("""
        SELECT
            pid,
            ssl,
            version,
            cipher,
            bits,
            client_dn
        FROM pg_stat_ssl
        WHERE pid = pg_backend_pid();
    """)
    row = cur.fetchone()
    print("SSL 状态检查结果:")
    print(f"进程ID (PID): {row[0]}")
    print(f"是否启用 SSL: {row[1]}")
    print(f"TLS 协议版本: {row[2]}")
    print(f"加密套件 (Cipher): {row[3]}")
    print(f"加密位宽: {row[4]} bits")
    print(f"客户端识别名: {row[5] if row[5] else '未提供客户端证书'}")

conn.close()
预期输出示例:
SSL 状态检查结果:
进程ID (PID): 18429
是否启用 SSL: True
TLS 协议版本: TLSv1.3
加密套件 (Cipher): TLS_AES_256_GCM_SHA384
加密位宽: 256 bits
客户端识别名: 未提供客户端证书
七、常见报错与排查清单
在配置过程中,常见的异常均与证书信任链、权限和域名匹配相关:
| 报错信息关键字 | 根本原因分析 | 标准修复对策 |
|---|---|---|
certificate verify failed: self signed certificate |
使用了自签名证书,客户端未指定 sslrootcert,默认系统证书库无法识别颁发机构。 |
将自建 CA 根证书路径赋给 sslrootcert,不要降级到 disable。 |
server name "..." doesn't match host name |
在 verify-full 模式下,连接使用的 IP 或域名未包含在服务端证书的 SAN(主题备用名称)中。 |
使用与证书完全匹配的域名连接;或在内网无域名场景下,向证书签发时增加该 IP SAN。 |
private key file has group or world access |
类 Unix 环境中客户端私钥(sslkey)权限过于开放。 |
执行 chmod 0600 certs/client.key 将权限限制为当前用户私有。 |
server does not support SSL, but SSL was required |
服务端未在 postgresql.conf 中设置 ssl = on,或者 pg_hba.conf 未配置 hostssl。 |
检查数据库服务端的 SSL 开启状态与监听端口的 hostssl 规则。 |
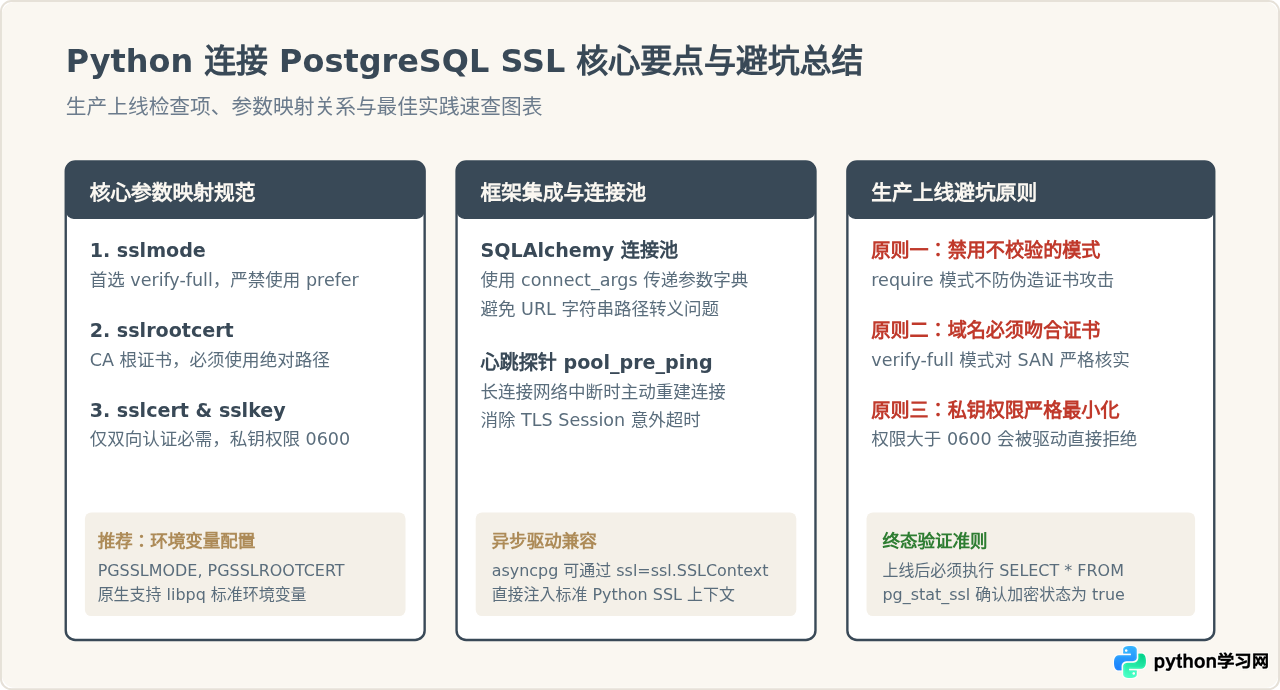
综上所述,在 Python 中处理 PostgreSQL 的 SSL 加密配置时,只要把准“选择 verify-full 模式、指定合法的 sslrootcert CA 证书绝对路径、保持私钥 0600 权限并以 pg_stat_ssl 校验连接状态”这一链路,即可在兼顾稳定性的同时,为数据库网络通信构筑起可靠的安全防线。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















