


为什么Python打包的exe常被杀毒软件误报?减少拦截的实用建议
深入解析Python打包exe文件被杀毒软件误报的核心原因,包括启发式扫描、临时目录解压机制和特征码污染,并提供从环境清理、元数据补充到数字签名的实用降误报方案。
使用 PyInstaller、Nuitka 或 cx_Freeze 等工具将 Python 脚本打包为 Windows 可执行程序后,许多开发者常会遇到刚生成好的可执行文件被 Windows Defender、360 等杀毒软件直接隔离或报毒的问题。这种情况绝大多数并非程序中真有恶意指令,而是由于打包工具固有的自解压运行机制、公共引导程序的特征码污染,以及新生成文件缺乏数字声誉共同导致的。要有效改善这个问题,需要了解杀毒软件的识别逻辑,并从构建环境、打包配置、元数据注入到签名认证进行系统性调整。
一、杀毒软件判定 Python 打包程序为威胁的底层原因
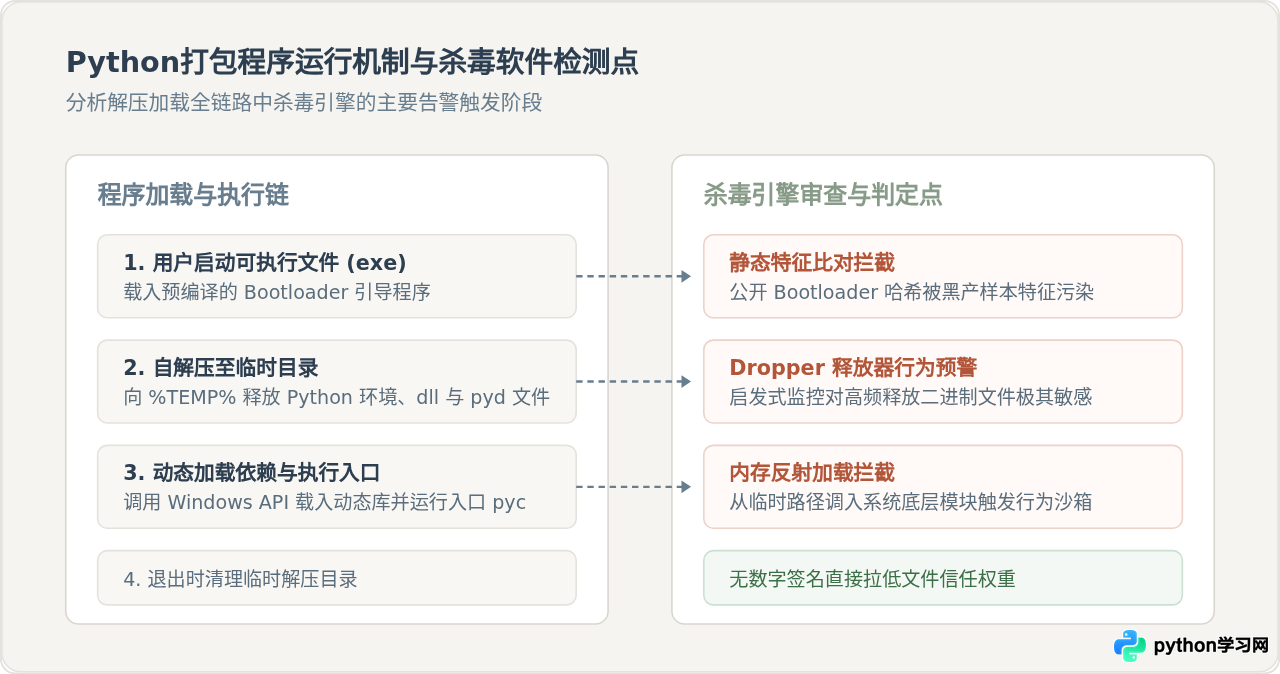
现代杀毒软件对文件的检测分为静态特征扫描、启发式分析(Heuristics)与运行时动态行为监控三个主要层面。Python 打包生成的程序往往在每一个层面上都容易触碰安全软件的防御规则:
- 公共 Bootloader 特征被恶意样本污染:以 PyInstaller 为例,官方发布的预编译引导加载程序(run.exe / runw.exe)是开源且公开的。由于大量编写勒索软件、木马或盗号工具的不法分子同样采用默认的 PyInstaller 封装恶意脚本,这导致杀毒引擎的特征库中记录了与该 Bootloader 高度重合的代码签名特征。普通开发者的合法程序若直接使用这套未经变动的公共引导二进制,便很容易被静态引擎连带拦截。
- 临时解压与动态加载行为触发行为防护:打包为单文件时,程序启动后会在后台静默将 Python 解释器环境、第三方动态链接库(.dll)及编译模块(.pyd)释放到系统的临时目录(如
AppData\Local\Temp\_MEIxxxxxx),随后由引导加载器在内存中动态挂载并执行。这种“自身附带载荷、启动时释出可执行文件、内存加载运行”的行为模式,与木马释放器(Dropper)的运作逻辑几乎一致,极易被启发式与动态沙箱机制拦截。 - 缺失数字签名与 SmartScreen 信誉空白:Windows SmartScreen 与现代杀毒引擎高度依赖文件信誉体系。一个在互联网上从未出现过的新哈希值、没有权威机构数字证书认证、甚至连基础版本信息与公司名称都未填写的二进制文件,其默认安全评分天然处于警戒线以下。
二、关键差异对比:单文件模式(--onefile)与单目录模式(--onedir)
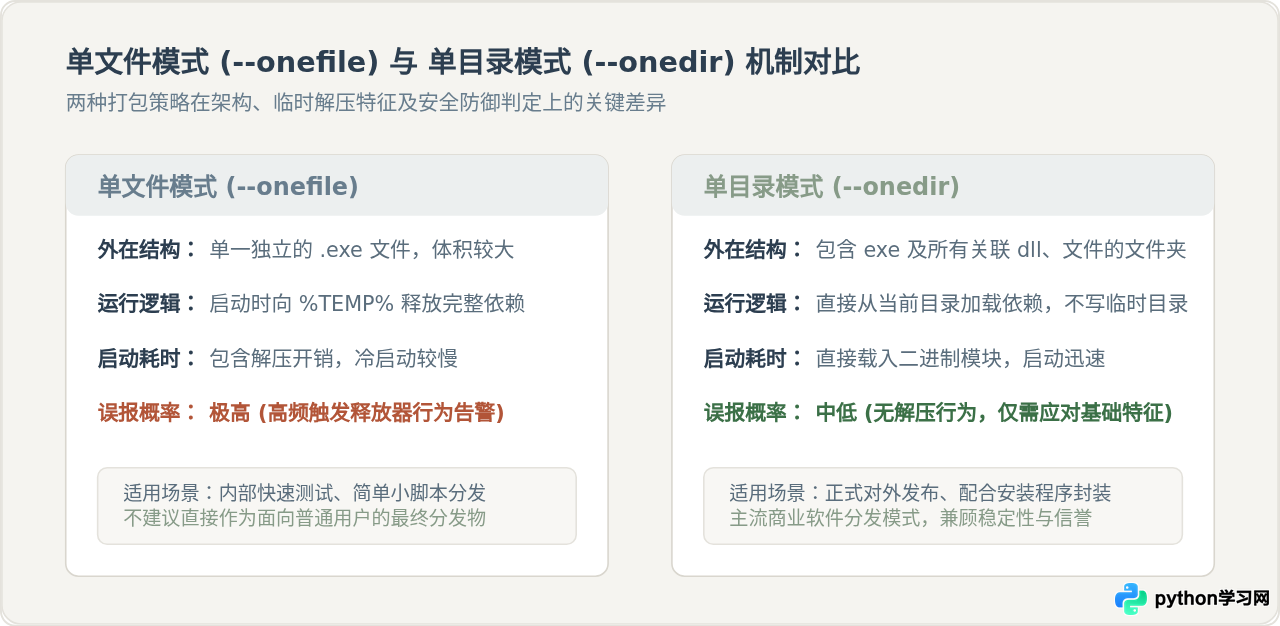
在打包实践中,选择单文件模式还是单目录模式,对杀毒软件误报率有着显著的影响。虽然单文件模式便于分发单个可执行文件,但两者的底层工作机制存在本质区别:
- 文件形态与资源组织:
--onefile将主程序、所有引用的第三方包、二进制动态库以及资源数据压入一个庞大的单一二进制中;而--onedir则将引导程序和所有依赖库平铺存放在一个完整的文件夹下。 - 临时解压与行为感知:
--onefile在每次程序启动时,必须使用内部引导程序在用户临时目录解包出完整的运行环境。这个瞬间产生的大量文件写入与紧随其后的调用,是触发杀毒软件“行为启发式拦截”的重灾区。相反,--onedir启动时完全在自身安装目录下按需读取动态库,不存在任何跨目录写出与二次拉起的动作。 - 分发与维护考量:在正式软件交付场景中,推荐将
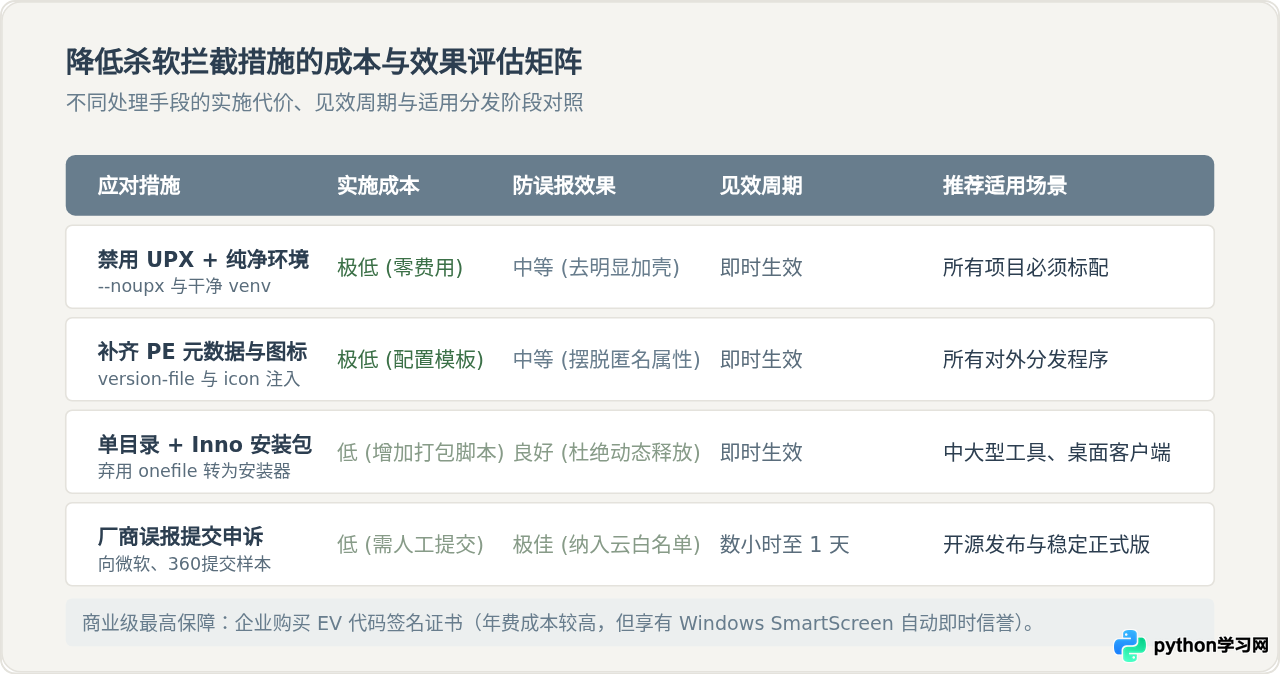
--onedir生成的目录结构配合标准的安装包制作工具(例如 Inno Setup 或 NSIS)进行分发。安装包安装后的目录结构清晰,各组件具有固定的文件路径与哈希值,杀毒软件对其安全评级普遍远优于裸露运行的--onefile可执行程序。
三、系统化减少拦截的实用优化步骤
要从根本上降低误报率,应当建立起规范的打包与发布流程,主要包含以下四个可执行的具体步骤:
步骤 1:在全新的干净虚拟环境中打包,精简冗余组件
许多开发者在全局 Python 环境下执行打包,导致未使用的第三方模块(如测试工具、数据分析库甚至某些已弃用的网络模块)被自动扫描并打包进可执行文件。这不仅导致体积暴增,还会引入大量不可控的特征符号。规范的做法是为当前项目单独建立虚拟环境:
# 1. 创建干净的独立虚拟环境
python -m venv .venv_build

# 2. 激活虚拟环境
# Windows cmd:
.venv_build\Scripts\activate.bat
# Windows PowerShell:
.venv_build\Scripts\Activate.ps1

# 3. 仅安装当前项目运行必需的依赖库以及打包工具
pip install --upgrade pip
pip install -r requirements.txt
pip install pyinstaller
步骤 2:显式禁用 UPX 压缩与重编译 Bootloader
PyInstaller 默认若在环境变量中检测到 UPX,会自动对打包后的二进制文件进行压缩壳处理。然而,加壳技术常年被木马病毒用于对抗杀毒软件逆向分析,导致目前几乎所有主流杀毒软件对加过 UPX 壳的程序直接提升警戒级别甚至直接归类为恶意软件。因此,在打包命令中应显式添加 --noupx 参数:
pyinstaller --onedir --noupx --noconsole main.py如果对免杀要求较高,可以从源码重新编译 PyInstaller 的 Bootloader。黑产恶意软件主要滥用官方 pip 轮子预编译好的二进制文件,使用本地 MSVC 编译器拉取 PyInstaller 源码重新编译出的引导文件,具有完全不同的二进制哈希与代码段排布:
# 源码编译 Bootloader 简要操作路径
git clone https://github.com/pyinstaller/pyinstaller.git
cd pyinstaller/bootloader
python ./waf configure build install
# 重新安装自定义构建好的 PyInstaller
pip install .
步骤 3:注入完整的 PE 版本信息与高质量应用图标
杀毒引擎在扫描 PE 结构时,会读取文件的资源段。如果一个可执行文件缺少 CompanyName、FileDescription、FileVersion、LegalCopyright 等元数据,会被安全模型判定为低信誉的“匿名二进制”。为此,可以编写一个版本信息模板(如 version_info.txt)并在打包时载入:
# version_info.txt 核心配置片段
VSVersionInfo(
  ffi=FixedFileInfo(
    filevers=(1, 0, 0, 0),
    prodvers=(1, 0, 0, 0),
    mask=0x3f,
    flags=0x0,
    OS=0x40004,
    fileType=0x1,
    subtype=0x0,
    date=(0, 0)
  ),
  kids=[
    StringFileInfo(
      [
        StringTable(
          '080404b0',
          [StringStruct('CompanyName', 'YourStudio Team'),
           StringStruct('FileDescription', 'Professional Desktop Assistant'),
           StringStruct('FileVersion', '1.0.0.0'),
           StringStruct('InternalName', 'main.exe'),
           StringStruct('LegalCopyright', 'Copyright (C) 2026 YourStudio. All rights reserved.'),
           StringStruct('OriginalFilename', 'main.exe'),
           StringStruct('ProductName', 'Desktop Assistant')]
        )
      ]
    ),
    VarFileInfo([VarStruct('Translation', [2052, 1200])])
  ]
)
随后在执行打包时,通过参数注入版本信息与标准 ico 图标:
pyinstaller --onedir --noupx --icon="assets/app.ico" --version-file="version_info.txt" main.py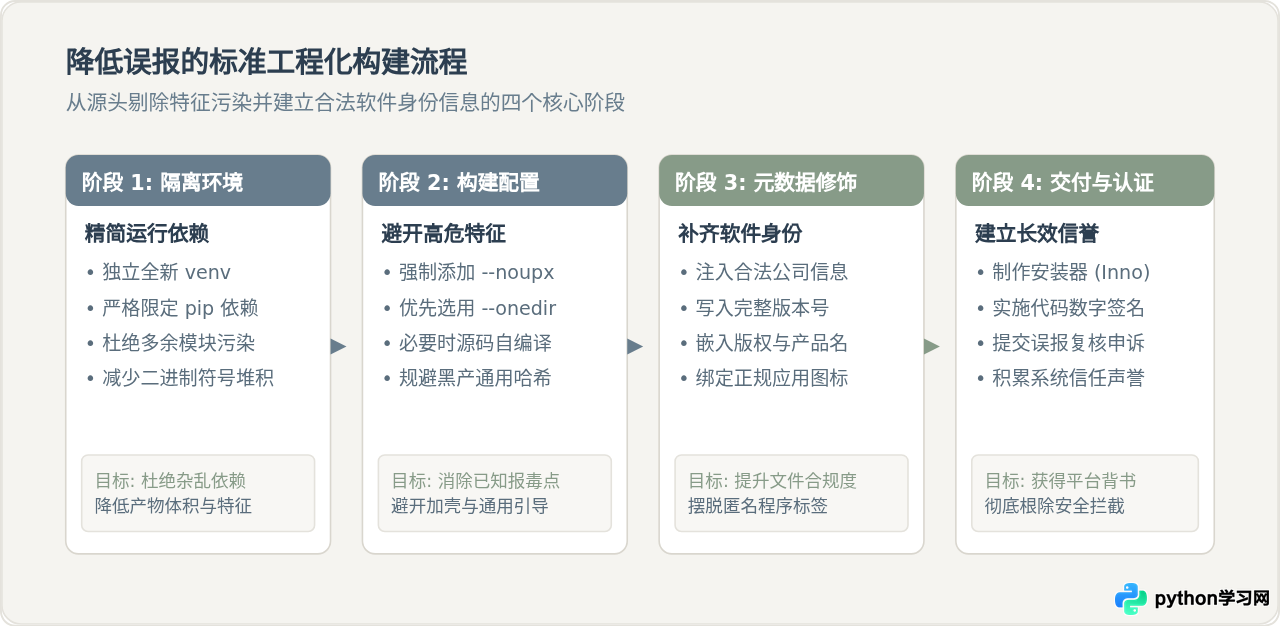
四、建立可信身份:数字签名与厂商误报申诉
如果程序需要公开发布给成百上千的终端用户,仅靠调整打包参数往往不能做到 100% 免拦截。最彻底的解决手段是通过数字证书进行代码签名,并向主流安全厂商建立白名单。
1. 为什么代码签名是有效防拦截的关键
Windows 体系中,未经签名的软件在通过网络下载并运行时,Windows SmartScreen 保护机制会自动弹出危险警示弹窗(如“Windows 已保护你的电脑”)。拥有受信任机构签发的数字签名(如 Sectigo、DigiCert 或 Certum 提供的 OV/EV 代码签名证书),能够向操作系统与杀毒厂商提供不可篡改的发布者真实身份证明。即使新版本程序的二进制哈希发生变更,杀毒软件也会继承该签名证书积累的历史良好信誉,大幅度缩短乃至跳过启发式排查阶段。
使用 Windows SDK 中的 signtool 进行签名的常用命令格式如下:
signtool sign /tr http://timestamp.digicert.com /td sha256 /fd sha256 /a "dist/main/main.exe"2. 向主流杀毒厂商提交误报申诉的具体渠道
对于个人开发者或小型开源项目,如果暂时无法承担商业代码签名证书的购买费用,在每次发布稳定版本后,主动向各大安全厂商的开放门户提交误报审核是极为有效的免费方案:
- Microsoft Defender 安全智能提交平台:访问
https://www.microsoft.com/en-us/wdsi/filesubmission,选择“Software developer”,上传打包好的 exe 或压缩包,填写软件官网、说明信息并注明“False Positive(误报)”。微软自动化云引擎通常会在数小时内完成动静态比对,并在确认无害后将样本加入全球云端白名单。 - 国内安全厂商误报处理入口:360 安全中心、腾讯电脑管家、火绒安全均设有公开的“误报申诉”页面。开发者可以直接提交误报样本,通常在 1 个工作日内即可完成特征库更新与误报解除。
- VirusTotal 结果客观分析:如果将产物上传至 VirusTotal 后只有 1 到 2 家不知名的小众引擎报毒,而主流大厂(Microsoft、Kaspersky、Symantec 等)均标为安全(Clean),这属于正常的启发式浮动,切勿为了迎合某些极度激进的小引擎而过度混淆或修改程序结构。
五、常见认知误区与操作注意事项
误区一:使用商业加壳或源码混淆工具能够减少杀毒软件拦截。
实操中恰恰相反。许多开发者误以为用 VMProtect、Themida 或未知加密壳将 Python 产物包装后能“避开查杀”,实际上加壳与高强度混淆在当今安全沙箱眼里属于强烈的恶意隐匿特征,更容易被直接拦截甚至秒删。规范开源与清晰声明才是建立软件信誉的正确路线。
误区二:每次改动一点代码就重新打包提交,误报便不可控。
如果软件正处于高频迭代阶段,建议将主逻辑设计为动态脚本加载或插件形式,或者使用 --onedir 模式。这样在更新业务逻辑时,仅需替换内部的 .pyc 文件或特定的数据模块,而无需频繁改变主可执行文件(main.exe)的文件哈希值,从而避免频繁丢失杀软已经积累的信誉状态。
总的来说,解决 Python 打包 exe 被误报的问题,核心在于“减少非预期的底层释放与加壳动作”并“积极主动建立二进制文件的身份标识”。对于绝大多数个人和团队项目,采用纯净虚拟环境、禁用 UPX、补充版本描述、优先使用单目录并配合正规安装包封装,即可化解大部分常规误报;而在走向广泛公开发布时,配合主流厂商的申诉白名单或代码签名,则能彻底保障终端用户的安装与运行体验。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















