


使用Poetry管理Python项目依赖与虚拟环境的最佳实践
深入解析使用 Poetry 管理 Python 项目依赖与虚拟环境的最佳实践,涵盖 virtualenvs.in-project 配置、依赖分层与锁定机制、标准工作流及生产构建。
Poetry 将依赖解析、虚拟环境生命周期管理以及项目构建打包集成在统一的声明式规范中,消除了传统方案中 pip、virtualenv 和 requirements.txt 职责分散所引发的环境漂移。要实现稳定高效的项目管理,核心在于确立清晰的环境存放策略、严格执行双文件锁定契约,并采用标准化的依赖分层与安装流水线。本文将从配置实践、依赖锁定机制、全生命周期工作流与生产构建四个维度,详解 Poetry 的工程化落地实践。
一、虚拟环境核心策略:就地管理与解释器绑定
Poetry 默认会将虚拟环境统一集中创建在系统缓存目录中(例如 Linux/macOS 下的 ~/.cache/pypoetry/virtualenvs)。在大型工程或团队协作中,这种集中存储模式常带来两类问题:一是 IDE(如 VS Code 或 PyCharm)无法在打开项目时自动感知解释器,需要手动配置绝对路径;二是项目目录删除后缓存容易残留孤立的虚拟环境,造成磁盘空间浪费。
1. 强制启用就地虚拟环境配置
最推荐的实践是将虚拟环境直接存放在项目根目录下的 .venv 文件夹中。通过全局或项目级配置即可完成切换:
# 全局开启就地虚拟环境(建议在开发机全局执行一次)
poetry config virtualenvs.in-project true

# 或仅为当前项目单独配置
poetry config virtualenvs.in-project true --local机制解释:当 virtualenvs.in-project 设为 true 后,Poetry 在初始化环境或执行安装时,优先在当前根目录下寻找或创建 .venv。这使得环境与代码生命周期完全绑定,同时主流编辑器可在打开项目时零配置自动激活对应的 Python 运行时。请务必在 .gitignore 中将 .venv/ 显式忽略。
2. 明确绑定项目 Python 运行时
在多版本 Python 并存的开发机上,Poetry 会默认使用当前激活的 python3 解释器创建环境。如果项目对 Python 版本有特定要求,应显式指定底层解释器路径:
# 指定使用 Python 3.11 解释器
poetry env use 3.11

# 或传入精确的系统绝对路径
poetry env use /usr/local/bin/python3.11
查看当前关联的虚拟环境详情以确认绑定结果:
poetry env info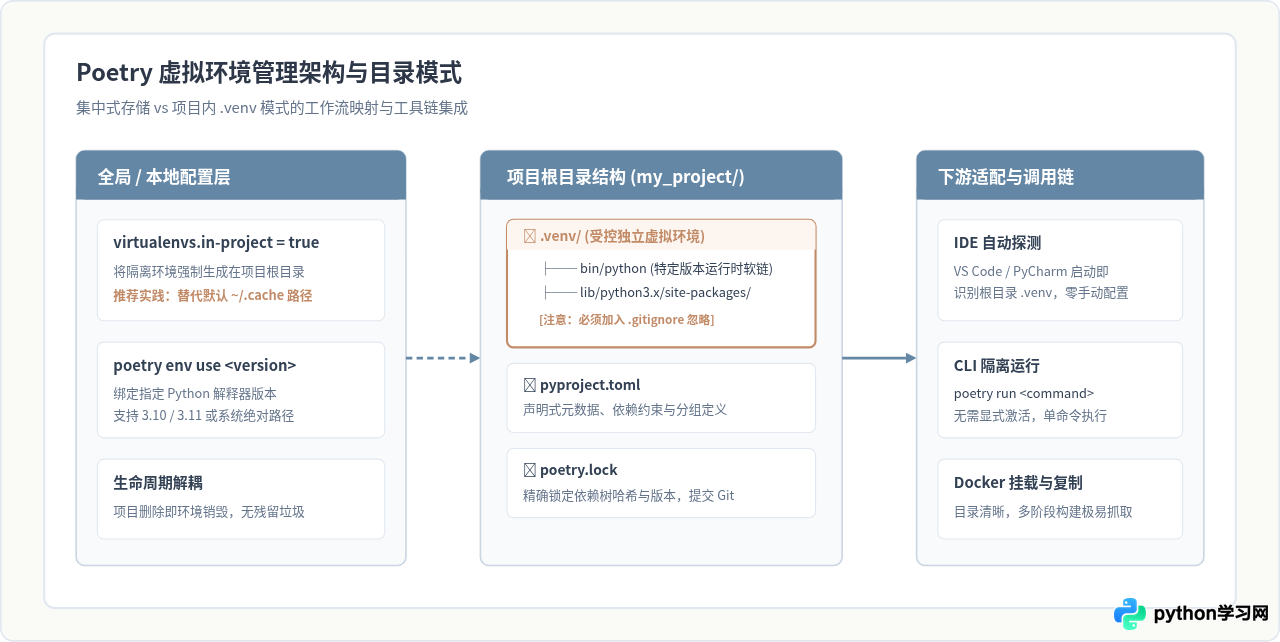
二、依赖管理最佳实践:分层声明与锁定机制
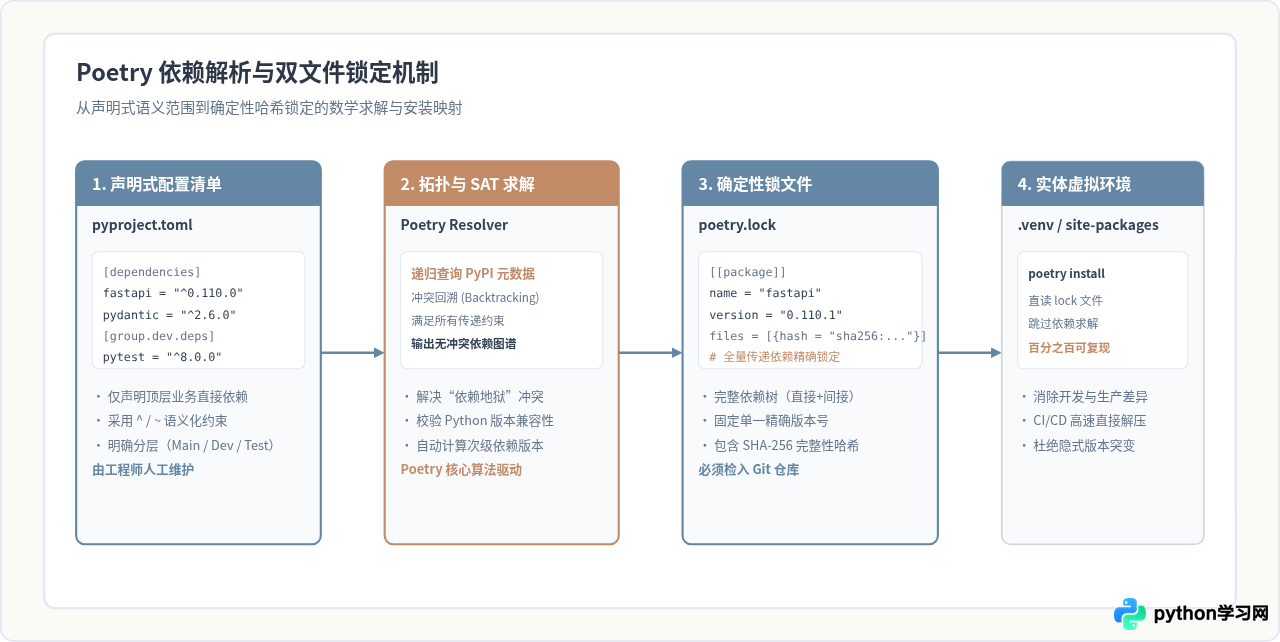
传统的 requirements.txt 无法区分“直接顶层依赖”与“次级间接依赖”,导致升级某个库时容易破坏深层依赖树。Poetry 采用两层文件机制彻底解决了这一问题:在 pyproject.toml 中仅声明高层抽象约束,在 poetry.lock 中固定解析后的全量精确树。
1. 依赖分组(Dependency Groups)最佳实践
自 Poetry 1.2 起,官方提供了灵活的依赖组能力,用以替代以往模糊的 dev-dependencies。标准工程应将依赖明确划分为核心生产组与辅助组:
# 添加主生产依赖
poetry add fastapi "uvicorn[standard]"

# 添加开发调试组依赖
poetry add ruff mypy --group dev

# 添加自动化测试组依赖
poetry add pytest pytest-asyncio httpx --group test

# 添加文档生成组依赖
poetry add mkdocs-material --group docs
对应的 pyproject.toml 结构清晰规范:
[tool.poetry.dependencies]
python = "^3.11"
fastapi = "^0.110.0"
uvicorn = {extras = ["standard"], version = "^0.28.0"}

[tool.poetry.group.dev.dependencies]
ruff = "^0.3.0"
mypy = "^1.9.0"

[tool.poetry.group.test.dependencies]
pytest = "^8.1.0"
httpx = "^0.27.0"
2. 版本约束操作符(^ 与 ~)的选择准则
Poetry 在执行 poetry add 时,默认使用插入符(^,Caret Requirements)约束。理解约束边界有助于防止突发的不兼容破坏:
- 插入符
^1.2.3:允许升级至< 2.0.0且>= 1.2.3。遵循语义化版本规范(SemVer),允许向后兼容的功能更新和缺陷修复。对于^0.2.3(主版本号为 0 时),则仅允许升级至< 0.3.0。 - 波浪符
~1.2.3:仅允许最小补丁升级,范围为>= 1.2.3, < 1.3.0。适用于更新策略保守的核心底层库或接口变动频繁的库。 - 通配符或无约束:强烈禁止在生产项目中对依赖使用
*,这会严重降低依赖解析速度并放大版本漂移风险。
3. poetry.lock 的不可变契约
poetry.lock 记录了每个依赖包及其所有子依赖的精确版本号、文件哈希值(Hash)和来源仓库。其核心准则如下:
- 必须纳入版本控制:对于应用程序、微服务或部署项目,
poetry.lock必须提交到 Git 仓库中。任何团队成员或构建服务器执行poetry install时,Poetry 会直接读取锁文件安装精确一致的包,完全跳过依赖解析,保证构建确定性。 - 禁止手动编辑:任何版本变更必须通过
poetry add、poetry remove或poetry update驱动,由 Poetry 自动计算并重写锁文件。
三、全生命周期标准操作流水线
将 Poetry 融入团队开发时,应建立标准化的日常操作规程,避免因为误用命令导致锁文件非预期重构。
1. 项目初始化:新建与既有项目纳管
对于全新的 Python 项目,使用 poetry new 生成规范的工程骨架;对于已存在代码的旧仓库,则使用 poetry init 交互式生成配置:
# 创建符合现代标准的新工程骨架(包含 src 布局)
poetry new my_service --src

# 或在既有项目目录中交互式初始化
cd existing_project
poetry init
2. 日常开发:安装、执行与环境同步
团队成员从代码库拉取最新分支后,第一步永远是执行 poetry install:
# 依据 poetry.lock 精确同步虚拟环境
poetry install

# 在虚拟环境内执行脚本(推荐:无需提前激活 shell)
poetry run python -m my_service.main

# 执行特定依赖组内的测试工具
poetry run pytest tests/命令原则:尽量使用 poetry run <cmd> 代替 poetry shell。在 CI/CD 脚本、Makefile 或自动化容器环境中,poetry run 具有确定性的子进程退出状态码,不会因为嵌套子 shell 而发生环境变量残留或信号挂起。
3. 安全升级依赖:精确更新而非全局冲击
当需要升级某个依赖时,不要直接运行不带参数的 poetry update,这会导致项目中所有未严格锁死的依赖同时被拉升到可能允许的最高版本,增加联调排错成本:
# 仅升级指定包(自动更新 poetry.lock 中该包及其受控子依赖)
poetry update httpx

# 仅锁定而不实际安装(用于排错或仅更新 lockfile)
poetry lock --no-update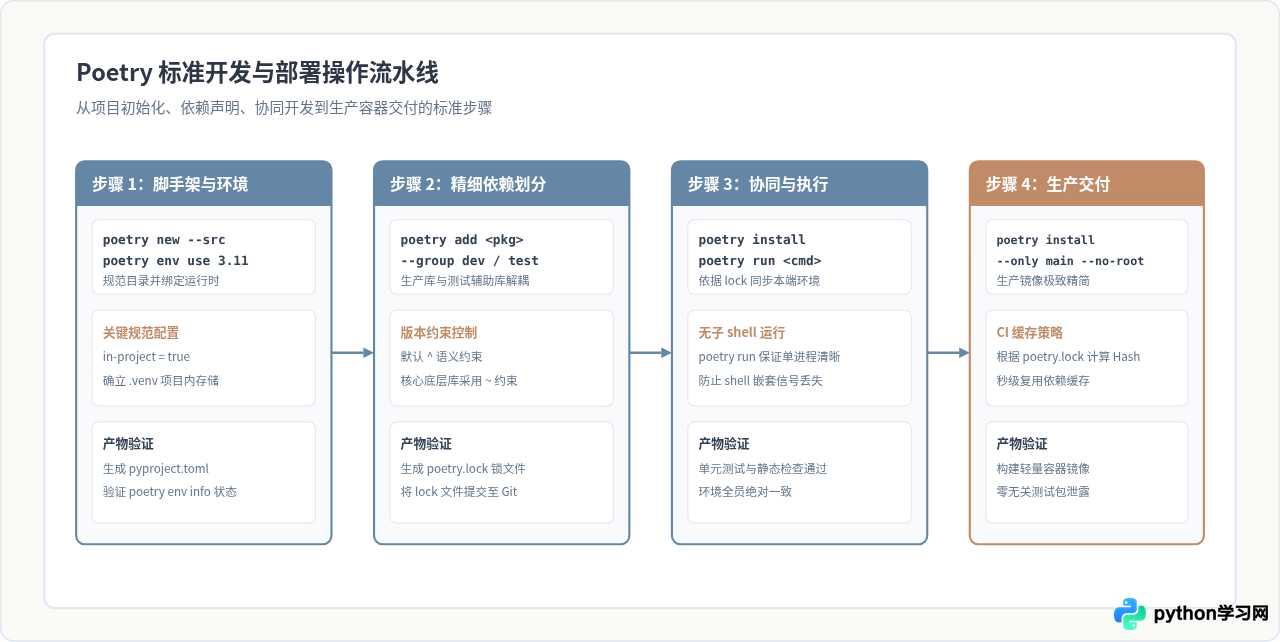
四、生产容器化(Docker)的最佳实践
在容器镜像构建中盲目执行 poetry install 往往会导致两大问题:一是镜像臃肿,混入了测试库与编译工具;二是当源码变动时会破坏 Docker 缓存层,导致每次编译都需要重新拉取所有依赖。遵循以下多阶段构建标准可最大化构建性能与镜像纯净度。
1. 容器构建关键参数
--only main:只安装生产必需依赖,排除dev、test、docs等开发组。--no-root:仅安装第三方第三方包依赖,不将当前项目本身以 editable 形式安装进环境。这一步能让依赖安装独立于业务源代码,充分利用 Docker 镜像的分层缓存。POETRY_VIRTUALENVS_IN_PROJECT=true:在容器构建器中保持项目内.venv,便于直接通过COPY --from=builder拷贝到最终运行时镜像。
2. 推荐的标准 Dockerfile 模板
# 第一阶段:构建依赖环境
FROM python:3.11-slim as builder

ENV POETRY_VERSION=1.8.2 \
    POETRY_VIRTUALENVS_IN_PROJECT=true \
    POETRY_NO_INTERACTION=1

RUN pip install --no-cache-dir "poetry==$POETRY_VERSION"

WORKDIR /app

# 优先仅复制依赖清单,利用 Docker 缓存
COPY pyproject.toml poetry.lock ./

# 仅安装生产依赖,不安装当前项目源码
RUN poetry install --only main --no-root --no-directory

# 第二阶段:生产精简运行镜像
FROM python:3.11-slim as runner

WORKDIR /app

ENV PATH="/app/.venv/bin:$PATH"

# 直接拷贝构建阶段生成的虚拟环境
COPY --from=builder /app/.venv /app/.venv

# 复制业务源码
COPY src/ /app/src/

USER 10001
CMD ["uvicorn", "src.main:app", "--host", "0.0.0.0", "--port", "8000"]
五、常见问题排查与避坑指南
1. Git 合并冲突:poetry.lock 冲突的处理
当多位开发者同时添加了新依赖并合并分支时,poetry.lock 经常产生大面积冲突。此时切勿手动解决 diff 标记,正确处理流程如下:
- 手动保留并合并
pyproject.toml中的依赖声明冲突。 - 检出锁文件的某一个版本或直接删除本地锁文件标记。
- 执行
poetry lock --no-update。Poetry 会在保持已有包版本不变的前提下,仅对新引入的依赖进行重新求解并生成无冲突的合法锁文件。
2. 安装依赖卡死或依赖解析过慢
当工程依赖数量庞大或存在多个历史悠久、缺少 Wheel 包且声明松散的库时,Poetry 的 Backtracking 算法可能会耗费极长时间。排查与优化方法:
- 执行
poetry lock -vvv查看详细求解树日志,迅速定位发生冲突震荡的两个具体库。 - 收紧模糊依赖的版本上限,减少求解器需要遍历的 PyPI 版本组合。
- 确保在
pyproject.toml中正确配置国内 PyPI 镜像源(如清华源或阿里云源),避免网络延迟拖慢元数据下载。
3. Poetry 自身安装防污染:推荐使用 pipx
千万不要使用系统全局 Python 直接执行 pip install poetry,因为 Poetry 自身所依赖的大量库(如 packaging、clikit 等)容易与操作系统的 Python 工具发生版本冲突。推荐方案是使用 pipx 将 Poetry 安装在完全独立的专用虚拟环境中:
# 使用 pipx 隔离安装 Poetry
pipx install poetry

# 升级 Poetry 自身
pipx upgrade poetry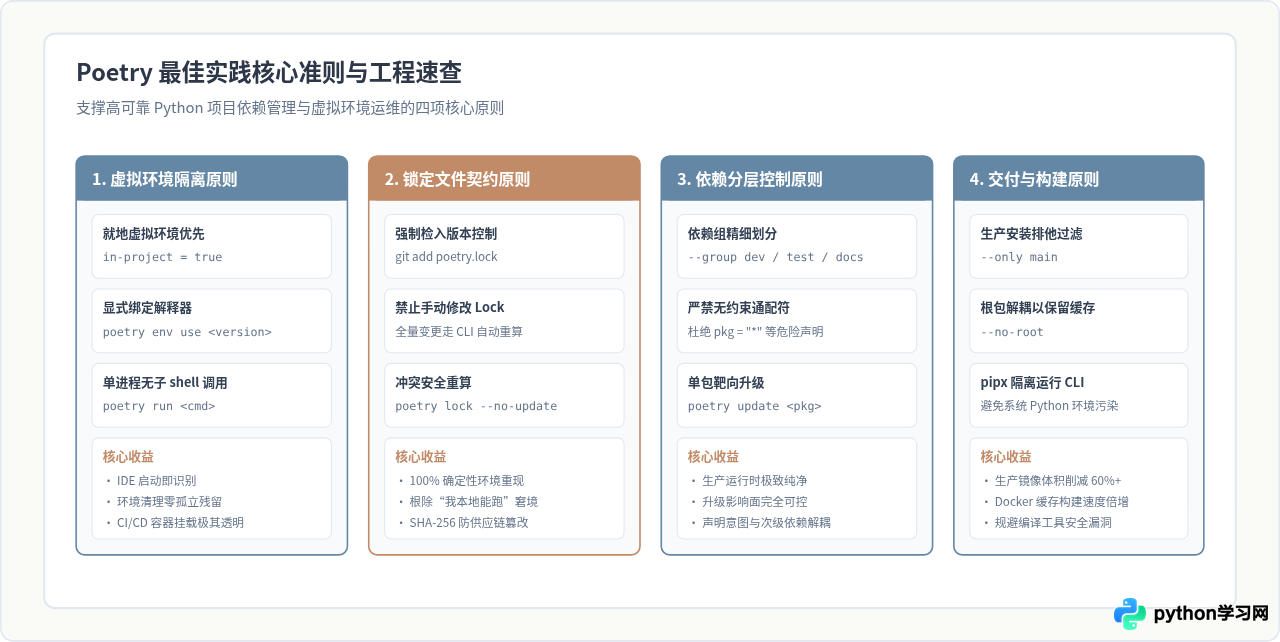
六、Poetry 常用命令最佳实践速查表
| 操作场景 | 推荐执行命令 | 核心实践要点 |
|---|---|---|
| 就地虚拟环境配置 | poetry config virtualenvs.in-project true |
建议全局执行一次,使 .venv 默认生成在项目根目录便于 IDE 与清理 |
| 指定 Python 解释器 | poetry env use 3.11 |
明确绑定主版本号或绝对路径,避免使用不可控的默认系统 Python |
| 添加核心业务依赖 | poetry add fastapi |
默认使用 ^ 语义约束,由 Poetry 自动解析次级依赖并更新锁文件 |
| 添加开发与测试依赖 | poetry add pytest ruff --group dev |
使用 --group 明确划分依赖归属,避免污染生产环境 |
| 本地环境同步安装 | poetry install |
严格依据 poetry.lock 安装,不重新求解版本,确保全员环境绝对一致 |
| 单命令工具执行 | poetry run pytest |
无需激活子 shell,直接在虚拟环境隔离上下文中运行指定命令 |
| 安全更新单包 | poetry update <pkg> |
严禁无参数全局 update;定向升级特定依赖及其关联子依赖 |
| 生产环境容器安装 | poetry install --only main --no-root |
排除测试依赖与项目自身源码,最大化利用 Docker 分层缓存 |
| 锁文件冲突修复 | poetry lock --no-update |
在合并分支后重新计算锁文件哈希,不改动既有依赖版本 |
综上所述,将 Poetry 的配置标准化(项目内 .venv)、依赖管理严谨化(依赖组精细划分与双文件锁定)、开发流程规范化(单进程 poetry run 与靶向升级)以及构建镜像轻量化(--only main --no-root),是保障现代 Python 软件工程长期稳定演进的最佳实践体系。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















