


LiteLLM CVE-2026-40217 如何区分 1.83.10 的版本字段与 1.83.11 的升级建议?
发布时间:2026-11-18 |
9人浏览过
运行 LiteLLM 代理时,公告正文建议把 1.83.11 或更高版本作为升级目标。1.83.10 出现在结构化修复字段中,结构化受影响范围从 1.81.8 开始且不含 1.83.10。Google 已公开描述实际利用案例。
实地报告披露了什么
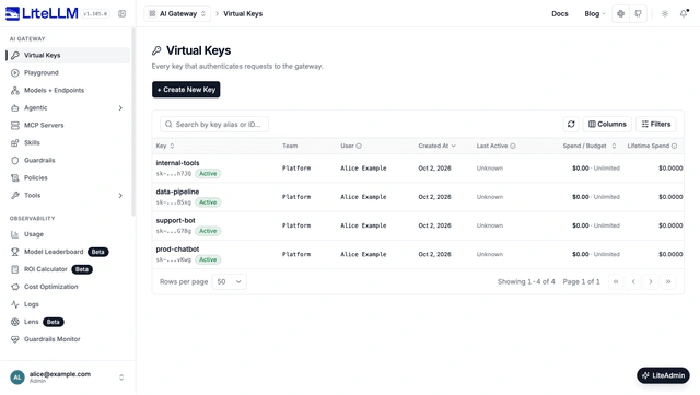
Google 威胁情报团队与 Mandiant 表示,观察到攻击者利用 CVE-2026-40217 将权限有限的模型推理密钥提升为完全的管理员凭据。报告没有披露涉事部署的精确 LiteLLM 版本或足以复现同样授权链路的参数。
沙箱风险与管理员身份
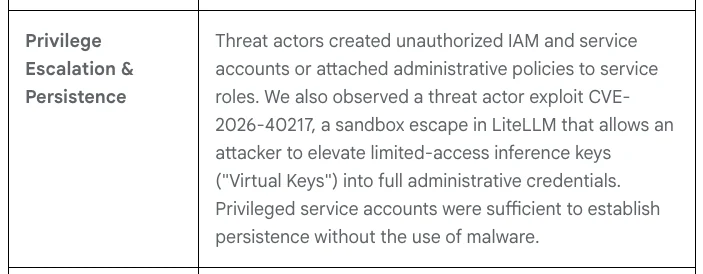
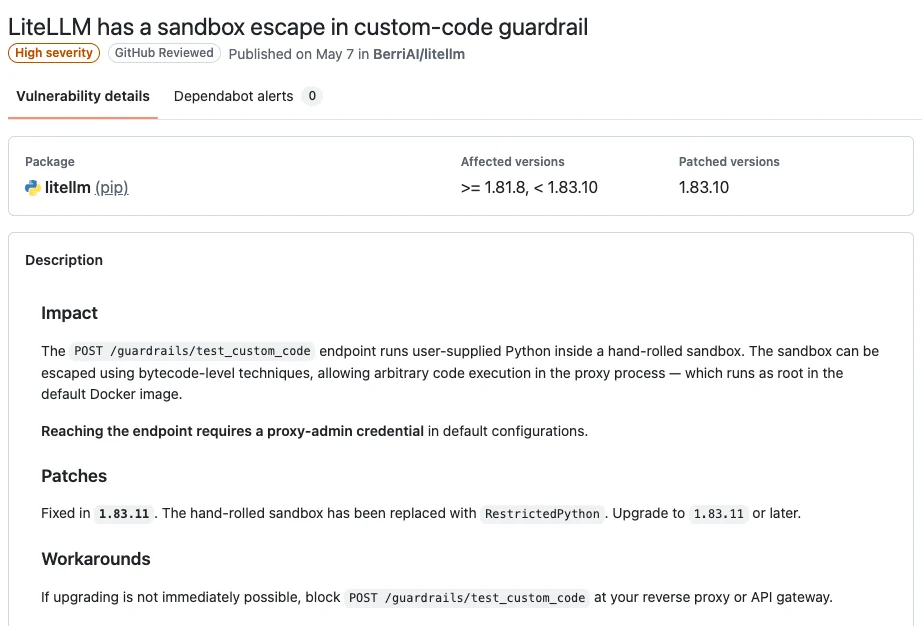
代理的自定义护栏测试端点接收用户提供的 Python 代码,原有沙箱可被绕过并导致在代理进程里执行任意代码。项目公告指出,默认配置中访问该端点要有代理管理员凭据,且默认 Docker 进程以 root 用户运行。企业定制的路由和凭据配置会影响暴露面。
如何理解两个版本数字
结构化字段把 LiteLLM 1.81.8 至 1.83.10 之前列入影响范围,把 1.83.10 列为修复,并给出 v1.83.10-stable 的发布链接。相较之下,维护方在文字说明里将修复归于 1.83.11,因为这版用 RestrictedPython 代替原有沙箱,给出的升级下限也是 1.83.11。
临时缓解覆盖哪个端点
项目公告的替代缓解措施适用于反向代理或 API 网关上的 POST /guardrails/test_custom_code。它针对能触发原沙箱的测试路由,已经发生过的访问或密钥活动仍需按部署日志判断。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















