


警惕第三方Pythonista安装包风险,坚持官方渠道下载
深入剖析第三方Pythonista安装包背后的篡改机制、证书吊销与凭据泄露等严重风险,澄清常见认知误区,并提供通过官方App Store合规获取与环境验证的实用指南。
Pythonista 是 iOS 平台上成熟强大的 Python 运行环境与移动开发工具。由于其属于付费应用且严格分发于苹果官方应用商店,网络中常年流传着各种号称“破解版”、“企业签免费安装”或“免 App Store 直装”的第三方安装包。获取这类非官方软件包看似省去了一次性购买费用,但实际上却让设备和个人数字资产暴露在恶意动态库注入、凭据被盗、证书暴毙以及锁机勒索等巨大安全隐患之下。对于将 Pythonista 用作脚本开发、日常自动化或数据抓取的开发者与爱好者而言,厘清第三方安装包的底层风险、坚持通过官方渠道下载安装,是保障代码资产与设备安全不可忽视的底线。
一、第三方 Pythonista 安装包的流通形态与篡改链路
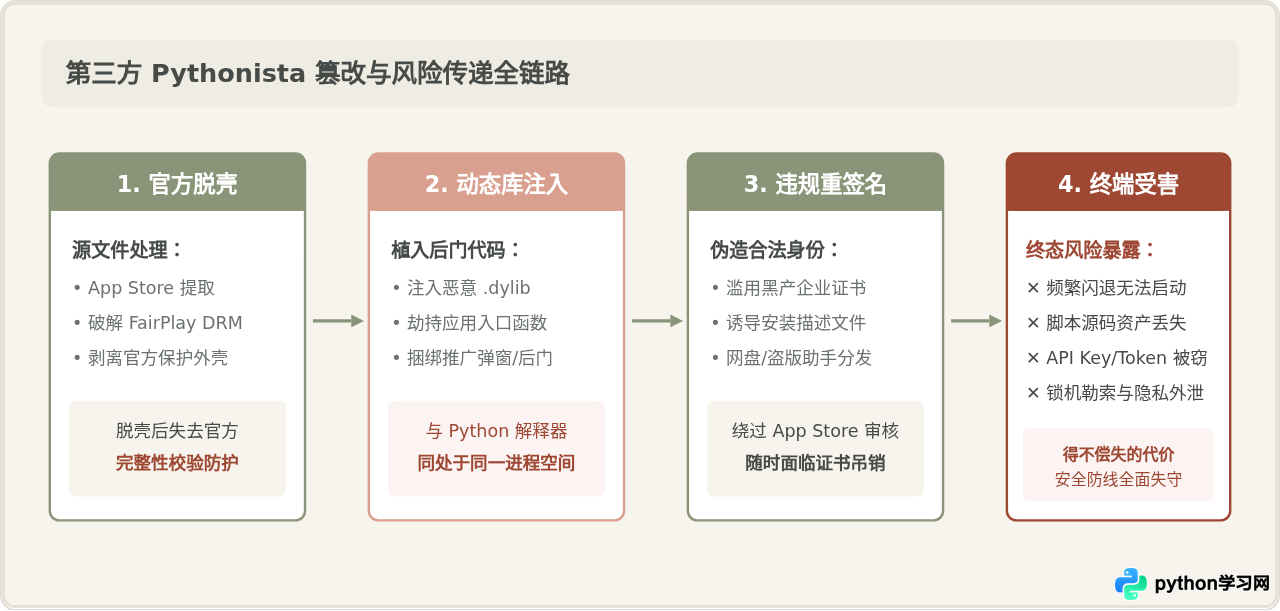
在 iOS 生态中,正规应用的安装、更新与签名校验完全受控于苹果的安全沙盒机制与 App Store 证书体系。第三方渠道所散播的 Pythonista 安装包,绝非开发者好心分享的“官方原版”,而必须经过脱壳、篡改与重签名的一整套黑灰产流水线处理。
目前网络中常见的第三方安装渠道主要分为以下三类:
- 破解重签名 IPA 文件:将原版安装包解密脱壳(FairPlay DRM 移除),通过注入自定义动态库(
.dylib)修改应用校验逻辑,再要求用户通过签名工具(如爱思助手、AltStore 等)使用个人免费证书载入手机。 - 企业签名网页直接分发:黑灰产团队购买或盗用企业开发者证书(In-House Provisioning Profile),将篡改后的安装包部署在第三方网站上。用户点击后提示“安装描述文件”,绕过 App Store 直接装入手机。
- 共享 Apple ID 借号下载:某些网店或论坛提供公共 Apple ID 密码,诱导用户在系统“设置”或 App Store 中登录该账号下载已购应用。
二、核心安全风险深度剖析:从证书暴毙到凭据被盗
很多用户误以为“只要能成功装进手机、打开能运行代码,就赚到了”。然而,Pythonista 作为一款具备完整代码编写、文件管理、网络通信与系统接口调用的综合性开发软件,运行在篡改版本下的危害远超普通的看图或游戏工具。
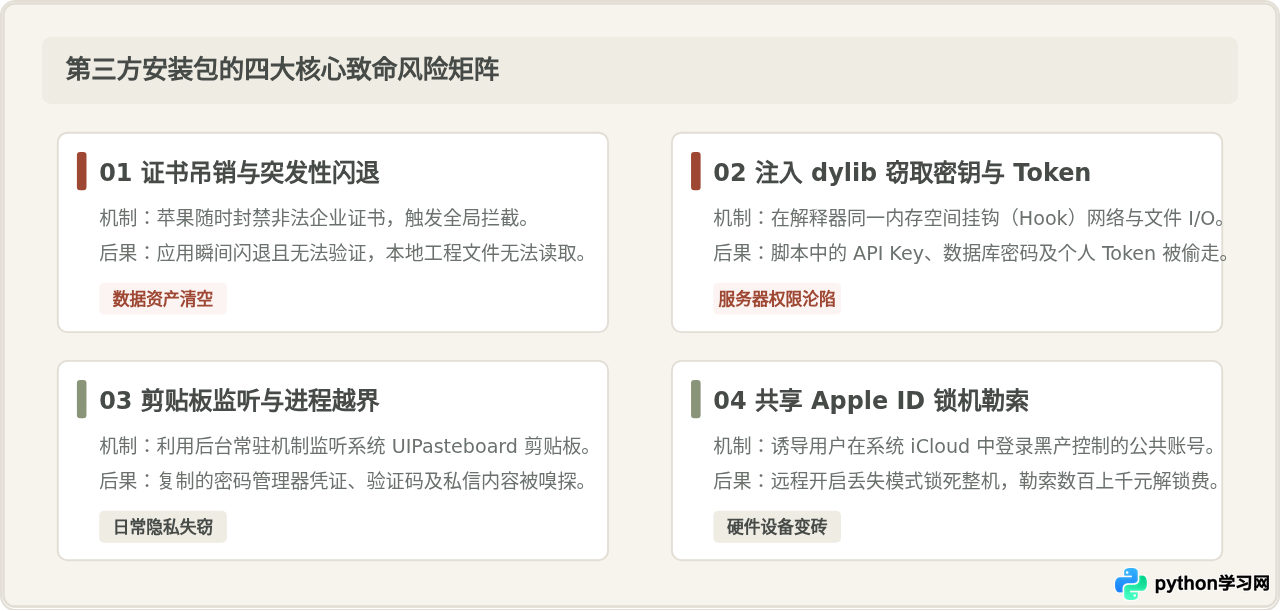
1. 企业证书撤销与严重的数据灾难
苹果对企业证书用于公开分发盗版应用采取零容忍态度,一旦监测到证书滥用行为,会立即执行全球吊销(Revoke)。证书一旦被吊销,应用将在数小时内变得无法验证并直接崩溃闪退。在 Pythonista 中编写的大量脚本、本地持久化 SQLite 数据库、已调试好的代码文件往往保存在该应用的沙盒 Documents 目录下。一旦应用无法开启,用户不仅无法导出最新代码,还将面临灾难性的资产灭失。
2. 恶意动态库注入与 API Key 窃取
在解包注入阶段,黑灰产开发者通常会在应用的主二进制文件加载表中加入恶意 .dylib。这些动态库拥有与 Pythonista 完全一致的运行权限。当你在 Pythonista 脚本中配置 GitHub Token、OpenAI API Key、阿里云访问密钥或个人服务器 SSH 私钥时,内存中的字符串与环境配置可被恶意代码完全读取并静默回传到远程 C2 服务器。
3. 剪贴板监听与私有接口滥用
由于代码编写通常高频依赖系统剪切板(例如从密码管理器中复制 Token、Cookie 或数据库连接字符串),注入的恶意模块可以注册系统剪贴板监听事件。一旦读取到符合敏感正则特征的内容,即可瞬间外泄,用户根本无法在界面上察觉任何异样。
4. 共享 Apple ID 的锁机勒索陷阱
为了下载所谓的“已购正版”,部分用户听信网络教程登录了第三方提供的公用 Apple ID。部分恶意卖家会在用户登录后,迅速在后台开启“查找我的 iPhone”并将设备标记为丢失,随后远程锁定设备并勒索赎金。苹果官方客服处理此类因借用他人账号导致的设备锁定时,流程极其繁琐且需要完整的机打发票与包装凭证,极易导致设备彻底变砖。
三、常见认知误区辨析:为什么“能正常跑代码”不等于“安全”
在技术社区中,不少初学者对 iOS 的安全模型存在一定片面认知,导致在面对破解版时放松了警惕。以下几个常见论调看似具备某种技术合理性,但实则漏洞百出:
误区一:“iOS 有严格的沙盒隔离,第三方 IPA 根本伤不到系统”
深度辨析:这一说法混淆了“系统完整性”与“应用内资产安全”。iOS 的 Sandbox 确实能有效防止单个 App 肆意读取其它 App 的私有数据库(例如微信聊天记录)。然而,Pythonista 的核心价值在于你写在 Pythonista 内部的代码、脚本所操作的网络接口、以及你保存在该 App 目录下的敏感配置。注入的恶意动态库就在该应用的沙盒内部运行,它完全不需要穿透系统沙盒,就能直接支配你所有的 Python 脚本资产与网络通信数据。
误区二:“我测试运行了基础脚本,控制台没有任何报错,说明很纯净”
深度辨析:恶意注入代码绝不会傻到故意干扰正常的解释器输出。现代恶意库的常规行为是“静默潜伏”。它只在特定条件被触发时执行动作,例如:
- 检测到
requests.post向包含api.或oauth的域名发送带有Authorization请求头时,异步复制一份发送给指定的远程收集器; - 挂钩
open()函数,扫描写入内容中是否包含形如ghp_、sk-或私钥开头的字符串; - 在夜间或特定时间点后台唤起,进行静默网络请求打卡。
print("hello world") 根本无法检验安装包的真实安全性。
误区三:“通过个人免费开发者证书自己签名(Sideloading),就绝对安全了吧?”
深度辨析:自签名工具解决的仅仅是“把安装包部署进设备”的证书合规问题,而丝毫不能消除“源 IPA 文件已被篡改”的本质风险。如果下载的脱壳 IPA 源包本身就已被黑灰产植入了后门,无论你用自己的 Apple ID 签多少次名,装进去的依然是一个自带后门的被污染程序。此外,免费证书每 7 天必须重签一次,极易导致开发中断。
四、坚持官方正规渠道:获取、验证与成本优化
坚持官方渠道不仅是规避安全风险的唯一正解,更是享受稳定开发环境的基本保障。以下是获取与验证正版 Pythonista 的标准步骤与合规建议。
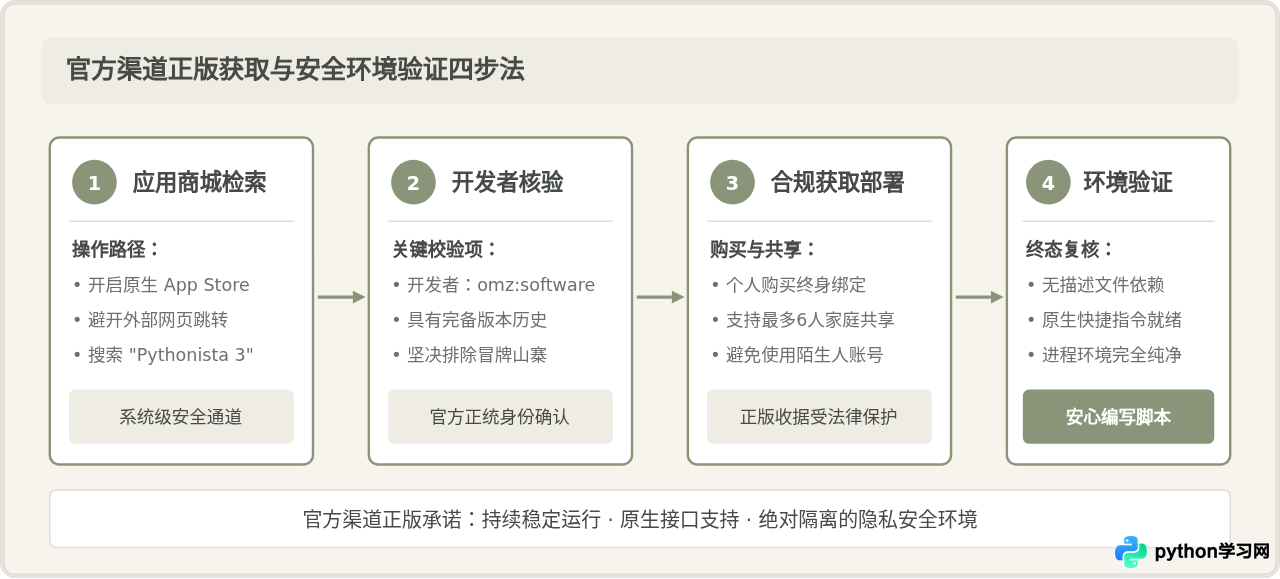
1. 正确识别官方 App Store 唯一定位
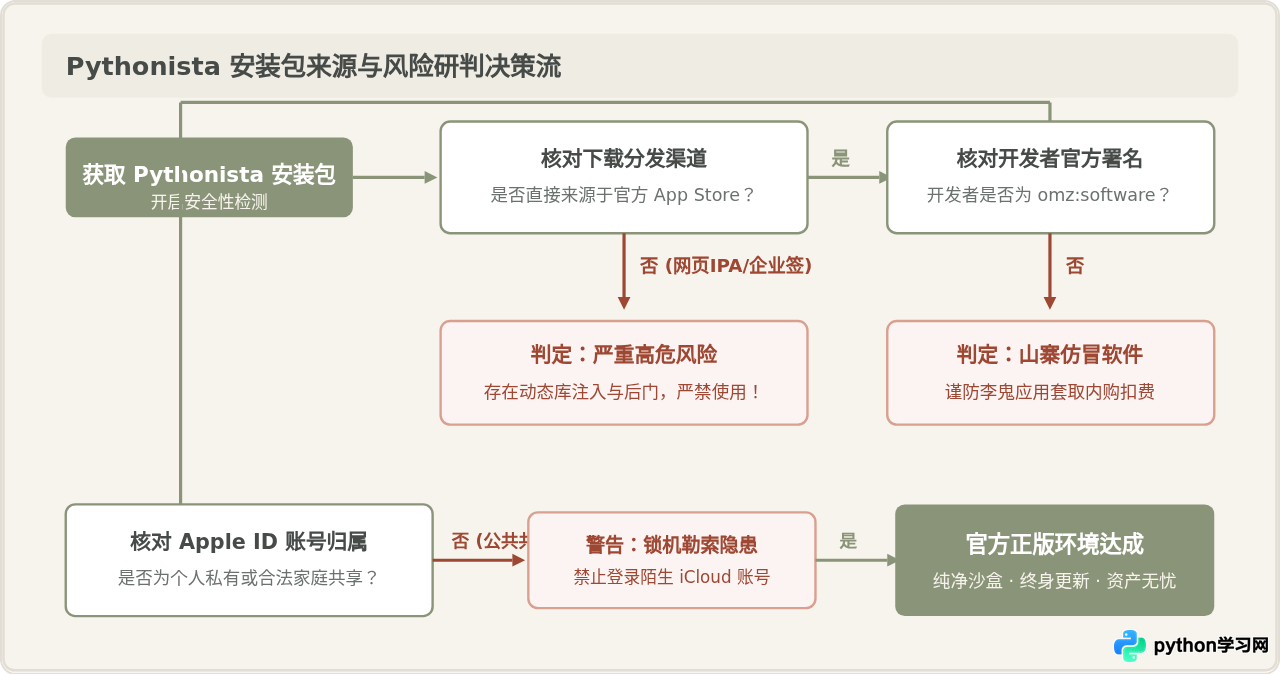
在 iOS 设备上打开系统自带的 App Store,在搜索框中键入 Pythonista 3,在筛选搜索结果时,务必认准以下官方元数据:
- 开发者名称:必须是
omz:software(由独立开发者 Ole Zorn 运营),任何个人同音名或带有中英混杂其他公司前缀的均为山寨模仿者。 - 应用名称与图标:官方名称为《Pythonista 3》,图标为和纸灰色质感的经典眼镜蛇蛇形标志。
- 系统兼容性要求:支持 iPhone、iPad,并深度原生适配 iOS 原生快捷指令(Shortcuts)扩展与多窗口特性。
omz:software 是最核心的鉴别依据。
2. 降低成本的正规合法路径:Apple 家庭共享(Family Sharing)
许多初学者转向第三方破解的一大动机是 Pythonista 的售价(通常在 68 元人民币左右)。事实上,苹果官方原生支持家人共享(Family Sharing)机制:
- Pythonista 3 官方已开启家庭共享支持。一个家庭群组最多支持 6 位家庭成员;
- 这意味着只要群组中有一位成员购买了该应用,其余 5 位成员均可在自己的设备上免费下载已购正版;
- 每位成员都使用自己的独立 Apple ID,既完全合规,又绝对保障各自 iCloud 与脚本数据的私密性,分摊后的平均成本极低。
3. 正版环境特征自查与验证方法
安装完成后,你可以通过以下几个步骤快速确认当前运行环境的纯粹性:
- 检查系统设置:在 iOS“设置” - “通用” - “VPN 与设备管理”中,正版 App Store 应用绝不会要求安装任何企业证书或描述文件。如果这里存在任何与 Pythonista 关联的证书,说明你安装的是被违规签名的盗版。
- 解释器双环境完备性:正版 Pythonista 3 内置了 Python 3.10 与 Python 2.7 两个完备的解释器支持,在应用内“Settings - Python Version”中可无缝切换。
- 原生功能联动检测:打开 iOS 自带的“快捷指令(Shortcuts)”App,在添加操作中搜索“Pythonista”。正版应用会直接注册原生系统级动作(如“Run Pythonista Script”),而未受系统受信任签名的盗版往往无法正常注册扩展模块。
五、不同渠道获取方式综合对比
为了直观展现官方正版与各类非官方渠道在稳定性、安全性以及维护成本上的实质差异,下表汇总了核心维度的对比信息:
| 考量维度 | 官方 App Store 下载 | 第三方企业签直装 | 自签名 IPA (Sideload) | 网络共享 Apple ID |
|---|---|---|---|---|
| 代码与资产安全性 | 最高(未脱壳,无第三方注入) | 极低(普遍注入广告/监控dylib) | 取决于源包(无法防范原包后门) | 较低(易被追踪或账号关联) |
| 运行稳定性 | 极高(永不掉签,系统原生支持) | 极差(证书随时暴毙闪退) | 中等(免费证书每7天失效需续期) | 一般(账号易被苹果风控封禁) |
| 系统级特性支持 | 完美支持 Siri 快捷指令与小组件 | 无法注册系统 Extension | 部分扩展因签名受限失效 | 支持(但面临锁机风险) |
| 设备安全隐患 | 零风险 | 存在恶意描述文件滥用可能 | 需在电脑端开启开发者模式 | 极高(面临远程锁机勒索) |
| 维护时间成本 | 一次性获取,自动静默更新 | 频繁重新寻找可用下载链接 | 每周连接电脑重新刷新签名 | 反复验证密码与异地验证码 |
总结与安全建议
Pythonista 并非普通的娱乐消费类软件,而是一把用于构建自动化工具、处理关键数据和执行代码的“手术刀”。为节省微不足道的一次性采购成本,而使用源头不明、缺乏完整性保护的第三方安装包,就相当于将自己的开发环境、API 密钥、个人隐私以及硬件设备的控制权拱手让给未知的黑灰产团队。
坚持官方渠道,不仅是对独立软件开发者劳动的尊重,更是保障自身数字资产安全最经济、最省心的明智选择。认准 omz:software 开发者署名,善用苹果官方的家庭共享机制,彻底远离第三方安装包的风险泥潭。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















