


Linux安装codex提示权限不足怎么办
针对Linux环境下安装codex提示权限不足的问题,详细分析报错根源,提供用户目录本地安装与sudo全局安装两种解决方案、核心差异对比及PATH环境变量配置指南。
在 Linux 系统中安装 codex 时提示权限不足(例如出现 EACCES: permission denied 或 PermissionError: [Errno 13]),根本原因是安装程序正尝试向 /usr/local/bin、/usr/lib 等受保护的系统级目录写入文件,而当前登录的普通用户不具备这些目录的写权限。解决该问题通常有两条可行路径:一种是配置用户本地目录(如 ~/.local/bin 或 ~/.npm-global),无需管理员权限即可完成独立安装;另一种是通过 sudo 临时获取管理员权限完成全系统共享安装。本文将逐步剖析报错成因、说明修复操作并提供核心差异对比。
一、权限不足的典型表现与系统根源
无论是通过 Node.js 的包管理器 npm、Python 的包管理器 pip,还是通过官方脚本安装 codex,当没有指明安装位置且未提供提升权限时,程序默认会选择全系统通用的安装目标。在标准的 Linux 多用户安全体系下,不同目录层级有着严格的访问控制边界。
在终端执行安装命令时,常见的报错呈现形式如下:
$ npm install -g @openai/codex
npm ERR! code EACCES
npm ERR! syscall mkdir
npm ERR! path /usr/local/lib/node_modules/@openai/codex
npm ERR! errno -13
npm ERR! Error: EACCES: permission denied, mkdir '/usr/local/lib/node_modules/@openai/codex'$ pip install codex
ERROR: Could not install packages due to an OSError: [Errno 13] Permission denied: '/usr/local/lib/python3.10/dist-packages/codex'
Consider using the `--user` option or check the permissions.
Linux 严格隔离了“系统管理空间”与“用户个人空间”。系统核心库与通用执行程序目录的所有者均为 root 用户,普通用户仅具备读取和执行(r-x)权限,不具备写入(w)权限。安装程序在创建目录或写入二进制可执行文件时,触发系统内核的访问控制拦截,随即抛出权限不足错误。
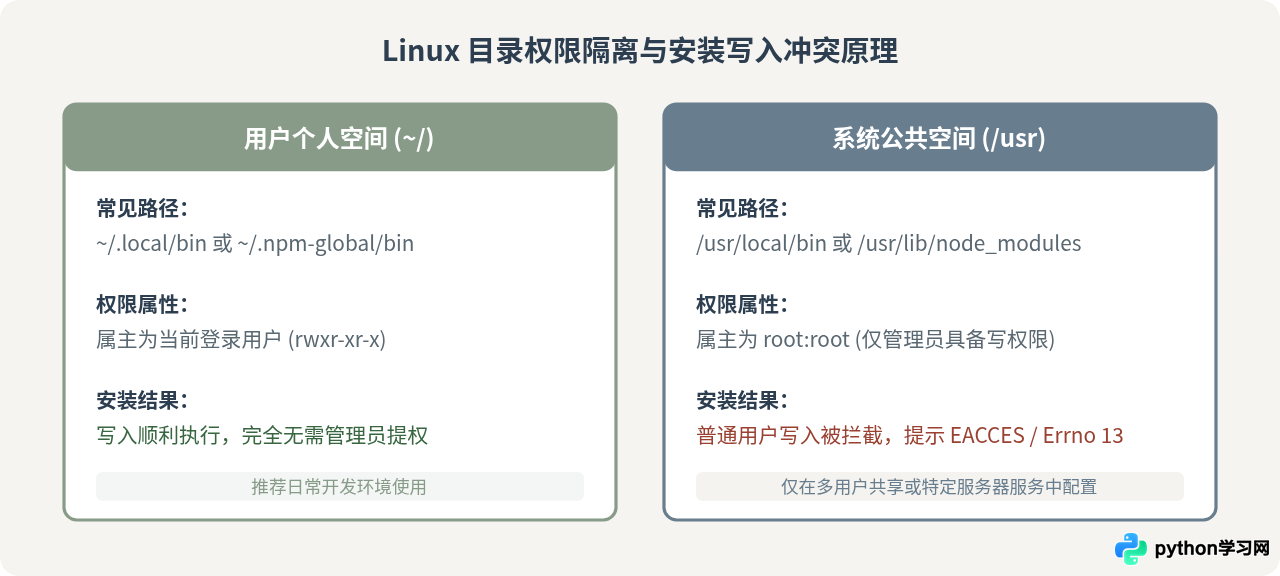
二、排查与解决流程
在着手处理报错前,先梳理出清晰的排查流程:确定当前使用的安装工具(npm、pip 或二进制压缩包),评估该设备是个人工作站还是多用户共享环境,随后选择最适宜的安装策略并配置环境变量。
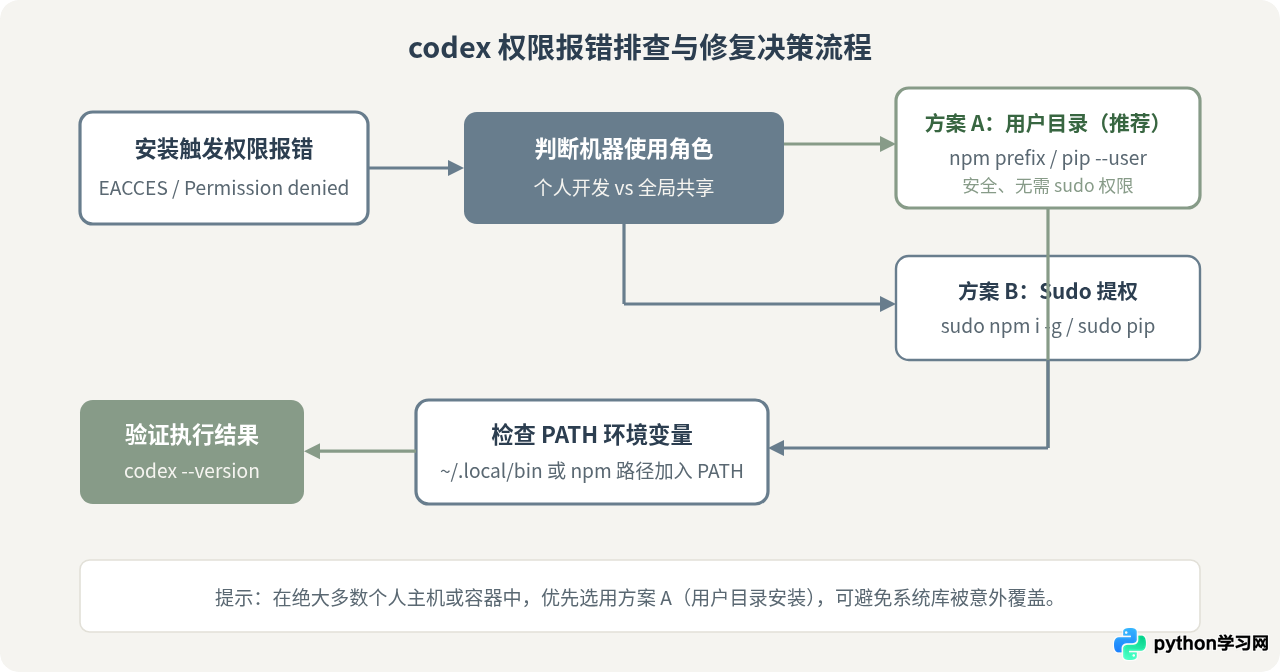
三、方案一:使用用户本地目录安装(推荐实践)
避免权限冲突最稳妥的方法是将安装路径定向到普通用户拥有完全控制权的用户主目录。这种做法既不需要输入 root 密码,也不会因为安装包的版本依赖改动而破坏系统基础工具。
1. 基于 npm 的安装配置
如果 codex 是通过 npm 进行安装的,可以通过修改 npm 的全局安装前缀(prefix)来指定路径:
# 创建存放全局模块与二进制软链的用户目录
mkdir -p ~/.npm-global

# 将 npm 的全局安装根路径指向用户家目录
npm config set prefix '~/.npm-global'# 再次执行安装,此时不再触发权限报错
npm install -g @openai/codexadded 42 packages in 3s
+ @openai/codex@0.1.02. 基于 Python pip 的安装配置
如果 codex 属于 Python 分发的命令行工具,直接在 pip 命令后追加 --user 参数即可:
# 加上 --user 选项自动将包放置在 ~/.local 目录下
pip install --user codexSuccessfully installed codex-0.1.0
WARNING: The script codex is installed in '/home/user/.local/bin' which is not on PATH.3. 独立二进制脚本安装
若是从官方 Release 下载的独立可执行文件(如从 GitHub 下载的 codex 二进制包),无需将其放入 /usr/bin,直接移动至个人主目录下的可执行路径即可:
# 确保个人可执行目录存在
mkdir -p ~/.local/bin

# 将解压后的二进制文件复制或移动到该目录
mv codex ~/.local/bin/

# 赋予可执行权限
chmod +x ~/.local/bin/codex
四、方案二:使用 sudo 临时提权全局安装
如果当前机器是一台多人共用的服务器,或者需要在系统守护进程(如 systemd)中以非登录用户身份调用 codex,此时确实需要将 codex 部署在全系统通用的路径下。
在具备管理员权限的前提下,可以使用 sudo 运行安装命令:
# 使用 sudo 获取写入 /usr/local 的权限
sudo npm install -g @openai/codex
1. 避免混杂文件属主:使用 sudo npm 时,有时会在用户本地的 ~/.npm 缓存中创建属主为 root 的缓存文件,导致后续不带 sudo 的普通 npm 操作再次报错。如需使用,可附加 --unsafe-perm=true 参数或单独清理缓存属主。
2. 防范系统 Python 依赖冲突:在较新的 Linux 发行版(如 Ubuntu 23.04+、Debian 12+)中,系统开启了 EXTERNALLY-MANAGED 限制,严禁直接使用 sudo pip install,强行通过提权安装可能导致系统关键软件栈崩溃。
五、关键差异对比:用户本地安装 vs Sudo 全局安装
为了帮助读者在不同场景下做出合适的选择,以下在相同的单机 Linux 环境条件下,对两种安装方式的核心差异及其影响进行系统对比:
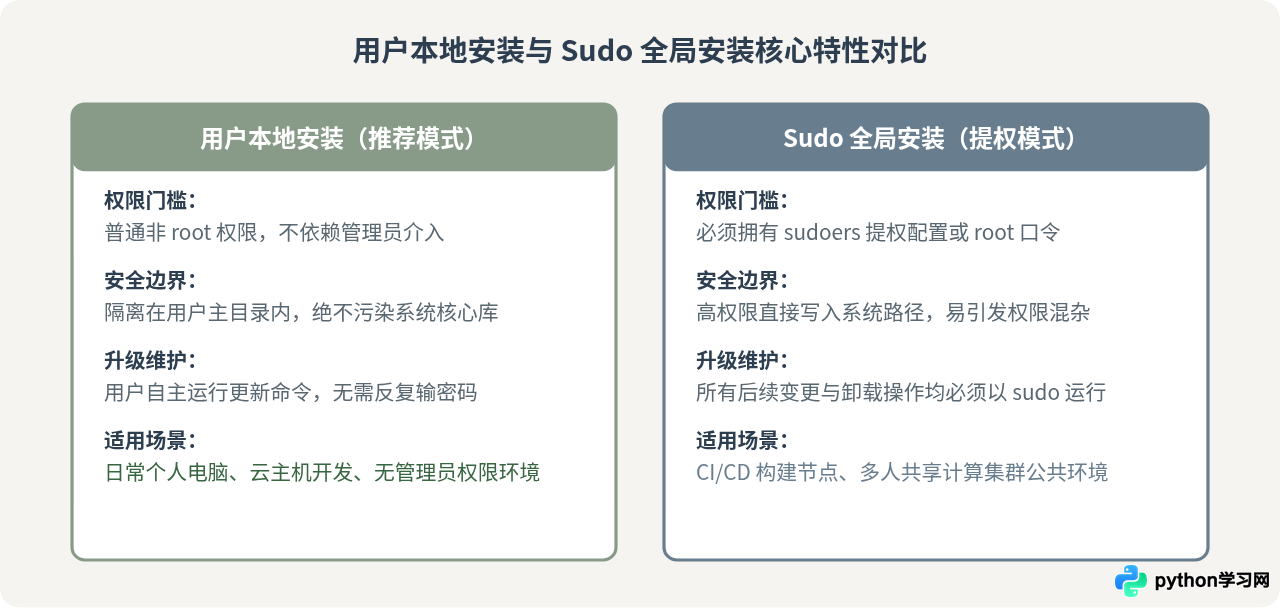
在差异影响方面,最关键的考量点在于环境解耦与安全性。使用用户本地目录时,即使包管理器在下载执行安装脚本时存在漏洞或错误,其造成的潜在破坏范围也被严格限制在当前用户的个人目录中,绝不会影响系统的基础网络、系统守护进程及其他用户的正常运行。因此,除非有明确的多账户共享需求,应始终将用户级安装作为首选策略。
六、配置环境变量与验证运行
选择用户本地安装后,常见的连带现象是在终端输入 codex 时提示 command not found: codex。这是因为终端在检索可执行命令时,默认只搜索 $PATH 变量中列出的系统目录,未自动包含用户的自定义目录。
1. 将安装目录加入 PATH
根据当前使用的 Shell(通过 echo $SHELL 可查看是 /bin/bash 还是 /bin/zsh),向对应的配置文件末尾追加路径定义:
# 将用户二进制目录与 npm 全局目录追加到 PATH 前端
echo 'export PATH="$HOME/.local/bin:$HOME/.npm-global/bin:$PATH"' >> ~/.bashrc

# 立即刷新当前终端环境
source ~/.bashrc# 追加路径并刷新
echo 'export PATH="$HOME/.local/bin:$HOME/.npm-global/bin:$PATH"' >> ~/.zshrc
source ~/.zshrc2. 验证安装结果
配置生效后,依次执行路径定位与版本查询命令,确认 codex 已经能够正常运行:
# 检查 codex 对应的具体可执行文件路径
which codex

# 检查 codex 是否能正常输出版本号
codex --version$ which codex
/home/user/.npm-global/bin/codex
$ codex --version
codex version 0.1.0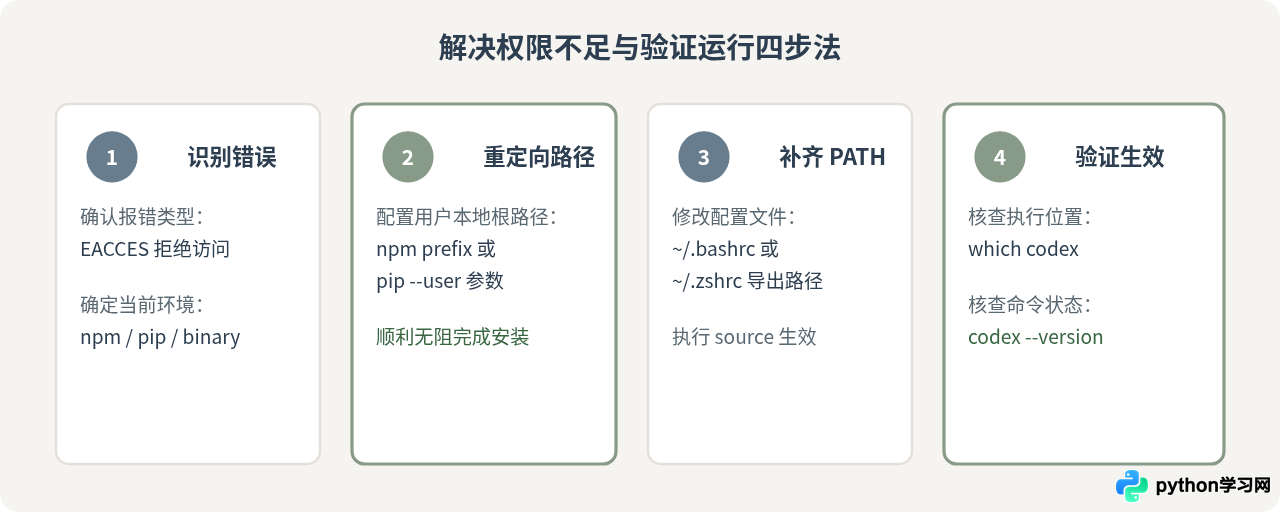
七、常见排查与处理问答
问:之前曾经用 sudo 安装过一次并中途失败,现在切换为普通用户安装依然报错该如何处理?
答:如果先前曾以 root 身份运行过 npm 或 pip,可能会在用户主目录的缓存区(如 ~/.npm 或 ~/.cache)残留属主为 root 的子文件。此时普通用户读取或更新缓存时仍会触发权限拒绝。解决方法是将用户主目录相关隐藏缓存的属主统一纠正回当前用户:
# 递归纠正当前用户主目录下缓存文件夹的所有权
sudo chown -R $USER:$(id -gn) ~/.npm ~/.cache
问:修改了 ~/.bashrc 并且执行了 source,关闭终端重新打开后为什么又找不到命令了?
答:请检查当前登录 Shell 类型。如果当前系统默认登录 Shell 为 Zsh(如 macOS 或部分预装 Zsh 的 Linux 衍生版),系统每次新建终端窗口仅会加载 ~/.zshrc 而跳过 ~/.bashrc。只需将对应的 export PATH=... 写入 ~/.zshrc 即可永久生效。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















