


uv0.13.1说卸载更安全是指什么?
深度解析 uv 0.13.1 版本更新中“卸载更安全”的技术内涵。阐释该版本如何通过修复 PR #22495,彻底解决卸载工具及 Python 运行时过度清理父目录导致误删同级文件(如 uv.toml)的严重安全缺陷。
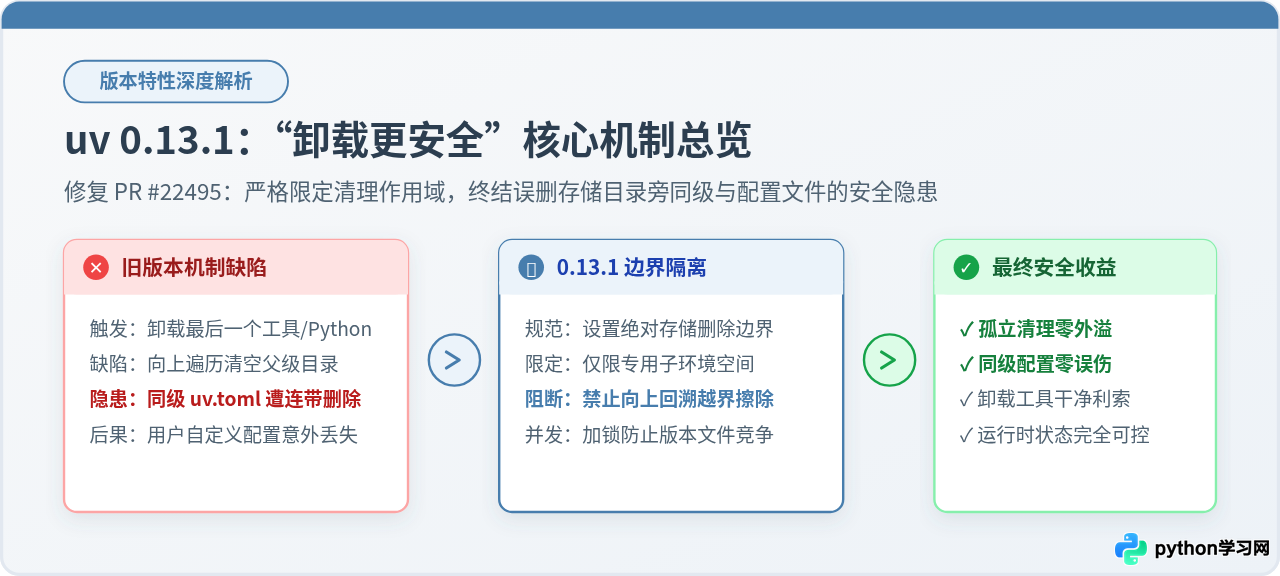
uv tool uninstall(卸载全局工具)与 uv python uninstall(卸载受管 Python 运行时) 的核心机制修复:在新版中,卸载最后一个受管对象或清理孤立目录时,程序被严格限制在专属子目录内,彻底终结了旧版本在特定路径布局下可能过度清理父目录、误删存储目录同级文件(如用户全局配置文件 uv.toml)的严重缺陷。
一、直击本质:旧版卸载时到底存在什么危险?
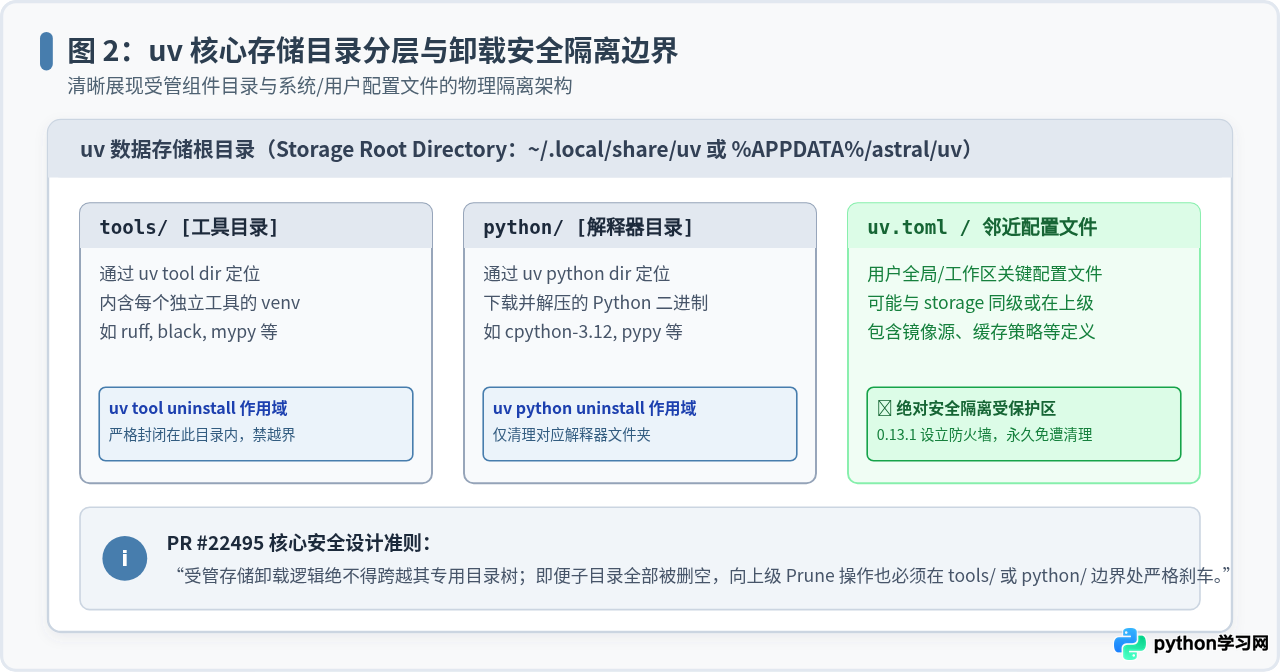
作为基于 Rust 构建的高性能 Python 包管理工具,uv 不仅可以替代传统 pip 解决项目依赖,还承担了全局命令行工具管理(类似于 pipx)和 Python 解释器版本下载管理(类似于 pyenv)的双重职责。为此,uv 在用户的操作系统中设立了专门的存储树:
- 受管工具存储区(Tool Dir):默认存放于
~/.local/share/uv/tools(Linux/macOS)或 Windows 对应的局部应用数据路径(如%LOCALAPPDATA%\uv\tools)。每个安装的全局工具(例如ruff、black、mypy)都在此拥有独立的虚拟环境。 - 受管 Python 解释器区(Python Dir):默认存放于
~/.local/share/uv/python或%APPDATA%\astral\uv\python,存放由 uv 自动下载并解压的各版本 Python。 - 配置文件与相邻数据:在某些操作系统配置或用户自定义布局下,用户的全局配置文件
uv.toml或其他配置元数据,恰好与tools或python共享相同的上级父目录。
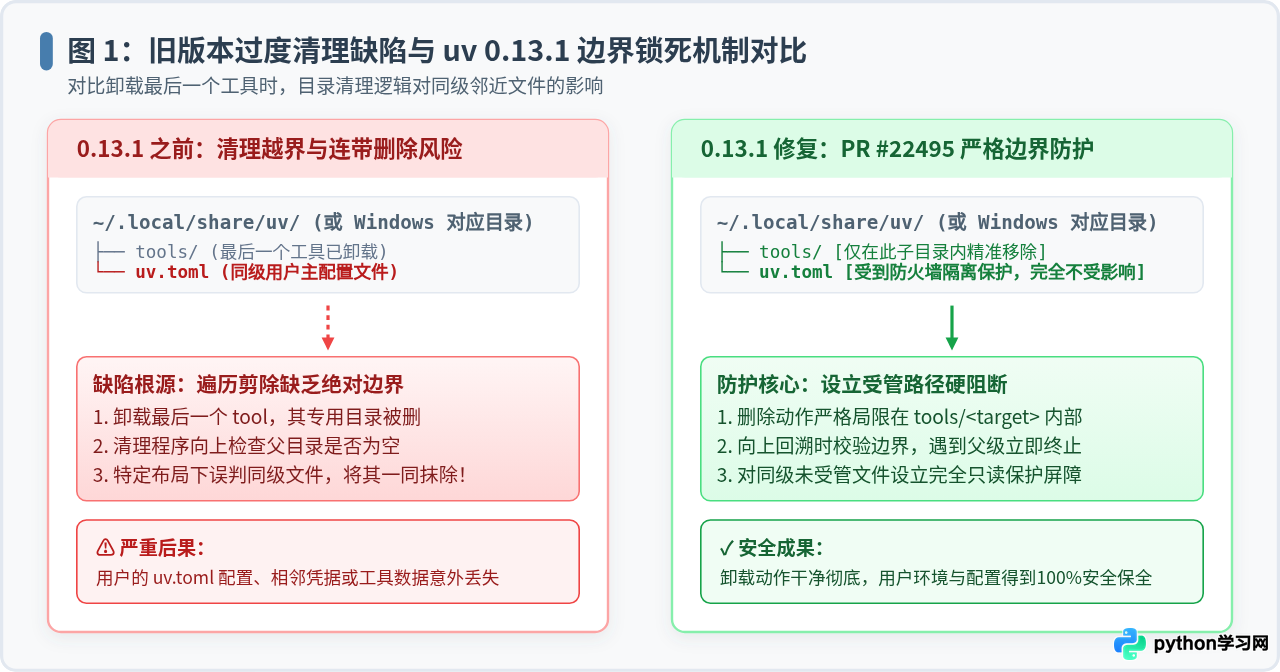
在 0.13.1 之前的版本中,为了保持磁盘整洁,uv 的卸载逻辑包含一项“空目录剪除(directory pruning)”流程:当用户卸载掉某个工具后,如果该工具所在的子目录变空,或者用户卸载了最后一个工具使得 tools 目录完全变空时,清理代码会尝试递归向上清理多余的空父目录。
⚠ 旧版本的高危缺陷(PR #22495 所修复的问题)
在 Windows 默认布局或特定自定义路径结构中,由于路径规范化与目录剪除时的上溯边界判定不够严格,清理例程在清理完目标工具并收拢存储目录时,会过于激进地向外延伸,甚至将紧挨着存储目录的无害同级文件、相邻目录以及父级 uv.toml 配置文件当作附属碎片一同删除。这意味着,用户只是执行了一句 uv tool uninstall 删除了一个无关紧要的命令行小工具,却可能在毫不知情的情况下丢失了整个 uv 的全局配置与同级关键资产!
二、技术剖析:uv 0.13.1 如何实现“更安全”的防护?
为了彻底封堵这一隐患,开发团队在 Pull Request #22495("Prevent tool and managed Python uninstalls from deleting unrelated files beside their storage directories")中重构了卸载与目录收拢算法,建立了三道刚性安全防线:
1. 绝对存储边界锚定(Storage Confinement)
在新版本中,所有卸载例程均被注入了硬性的“沙盒根路径(Root Boundary)”。删除与剪除算法在递归向上查找空目录时,增加了一道不可逾越的熔断检查:一旦当前目录等于或高于工具专用存储目录(tools/)或 Python 专用存储目录(python/),递归清理立刻无条件刹车,绝对不允许越过受管子目录去触碰父级目录或探测同级条目。
2. 精准白名单识别与同级保护
针对共享父目录的复杂环境,uv 不再采用“广义遍历删除”的方式清空无用结构,而是采用基于具体受管对象记录(Manifest & Receipt)的精确删除机制。只有被明确记录在 uv 工具清单或 Python 运行时清单中的对应子文件夹才会被处理,与受管对象并存的 uv.toml、自定义环境脚本、第三方同级文件享有强制只读豁免,坚如磐石。
3. 规避并发竞争与部分写入损坏
在改进卸载安全的同时,0.13.1 还强化了并发场景下的锁机制。过去当多个终端或自动化脚本并发调用 uv、或者在卸载的同时执行读取时,可能引发版本文件(version files)或锁文件处于半写入状态;0.13.1 统一规范了通过真实路径和符号链接序列化项目指令,杜绝了并发卸载与清理引发的元数据破坏。
三、实操指南:在 uv 中规范卸载受管工具与 Python
理解了 0.13.1 的升级原理后,在日常开发中如何规范地使用和验证 uv 的安全卸载功能呢?请遵循以下清晰的操作路径:
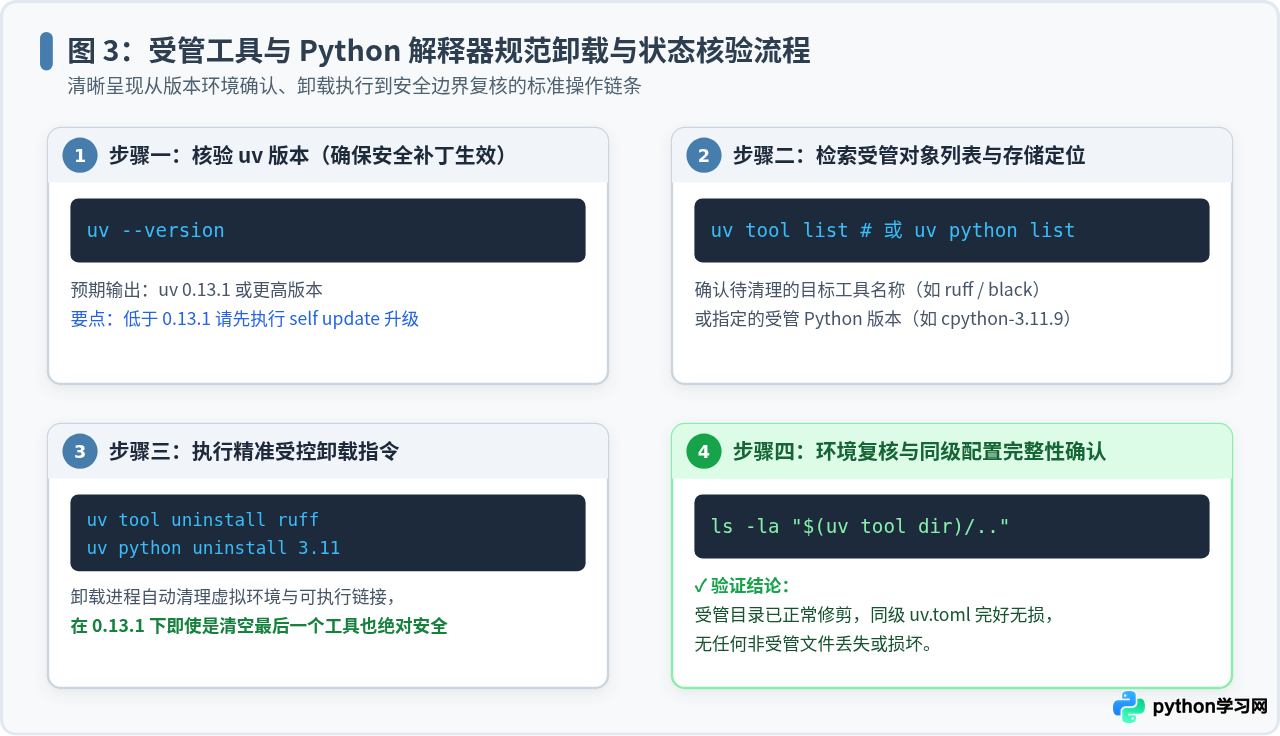
第一步:确认当前 uv 客户端版本
打开系统终端,运行版本查询指令,确保客户端已升级至 0.13.1 或更高版本:
# 查看 uv 版本
uv --version

# 示例输出:
# uv 0.13.1 (或更新版本)
如果当前版本低于 0.13.1,建议先使用官方推荐的方式升级客户端,以立即获得针对目录越界清理的安全修补。
第二步:检索已安装的受管对象
在执行卸载前,先清晰掌握当前受管的全局工具或 Python 解释器列表:
# 列出所有通过 uv 安装的全局独立工具
uv tool list

# 示例输出:
# ruff v0.6.9
# - ruff
# black v24.8.0
# - black

# 列出所有由 uv 托管下载的 Python 运行时
uv python list --only-installed
第三步:执行受控卸载指令
针对具体不需要的工具或解释器,分别使用专用子命令进行安全卸载:
# 卸载指定的全局工具(如卸载 ruff)
uv tool uninstall ruff

# 卸载指定的 Python 解释器版本(如卸载 3.11)
uv python uninstall 3.11
在 0.13.1 机制下,哪怕你将 tool list 中的最后一个工具彻底卸载,uv 也能平稳抹除该工具的专用沙盒,并在到达 tools/ 根目录时安全停手,绝不会再波及上级或同级的无辜文件。
第四步:检查并核验存储目录状态
如果你希望核实清理效果及配置文件安全性,可以使用 uv 提供的路径查询命令结合文件浏览器查看:
# 查看当前工具的存储根目录
uv tool dir

# 查看受管 Python 解释器的存储根目录
uv python dir
检查其上层目录,你会发现即便内部的受管对象已被清空,同级目录下的所有用户配置(如 uv.toml)依然保持原样,未受任何干扰。
四、辨析与澄清:三种常见“卸载”操作的边界
许多初学者容易把 uv 语境下的“卸载”概念混为一谈。为了避免误解,下表清晰梳理了三类不同卸载操作的执行目标、所用命令及其受 0.13.1 影响的关系:
| 卸载类别 | 典型命令 | 操作目标与物理作用域 | 是否属于 0.13.1 安全修复核心 |
|---|---|---|---|
| 受管工具卸载 | uv tool uninstall <name> |
全局受管工具虚拟环境(uv tool dir 内部) |
是(核心修复点):彻底消除清空工具时的目录越界误删。 |
| 受管 Python 卸载 | uv python uninstall <ver> |
由 uv 独立拉取的解释器二进制(uv python dir 内部) |
是(核心修复点):严格限制清理范围在解释器版本目录内。 |
| 项目依赖包卸载 | uv pip uninstall <pkg> |
当前激活项目虚拟环境(.venv/lib/site-packages) |
否:仅在本地项目沙盒内移除三方库文件,不涉及系统目录剪除。 |
| uv 客户端自身卸载 | 手动删除可执行二进制文件 | 系统 PATH 中的 uv / uvx 二进制执行程序与全局缓存 | 否:uv 本身没有 self uninstall,完全移除需手动清理二进制与缓存。 |
💡 补充说明:如何彻底清理 uv 产生的缓存?
如果你希望在卸载完工具或 Python 后释放磁盘空间,并不需要暴力删除整个目录。推荐使用 uv 官方提供的缓存清理指令:uv cache clean 即可安全释放下载轮子、解压临时构建的占用,而绝不会伤及现存的项目环境与配置文件。
五、总结与安全维护清单
综上所述,uv 0.13.1 所说的“卸载更安全”,是在底层工程实现上打的一剂关键安全疫苗:它将原本带有潜在越界风险的空目录递归清理机制,全面收敛为“受控沙盒边界清理”,从而有效捍卫了开发者本地配置文件的安全与完整。
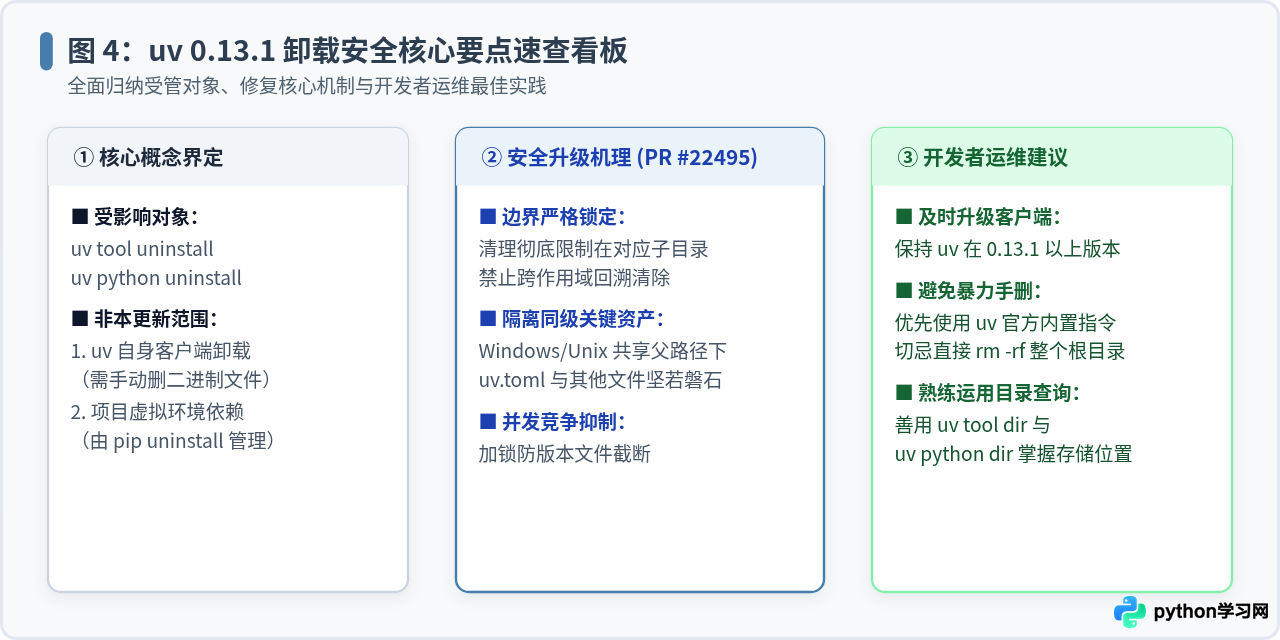
在日常开发与持续集成流水线中,建议大家牢记以下三条安全维护法则:
- 尽早升级到 0.13.1 或更高版本:特别是经常在 Windows 环境下使用
uv tool构建 CLI 工具链或自动化测试环境的用户,升级后即可无忧享受自动目录清理。 - 严禁暴力手删数据目录:避免直接使用
rm -rf ~/.local/share/uv或在 Windows Explorer 中强删目录,优先借助uv tool uninstall、uv python uninstall以及uv cache clean等受管命令完成运维。 - 善用路径定位命令:在需要自定义存储路径或排查环境时,积极利用
uv tool dir、uv python dir与uv cache dir输出的真实路径,确保自己的业务数据和配置目录与受管存储保持合理的层级隔离。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















