


怎么批量升级Python所有过时的依赖包
深入讲解如何批量升级Python环境中所有过时的依赖包,包括原生命令行组合、pip-review交互式工具与现代包管理器方案,并提供依赖冲突排查与安全升级的最佳实践。
pip upgrade --all 的原生单指令,批量升级主要有两种途径:一是利用操作系统管道脚本将 pip list --outdated 的包名依次传入 pip install -U,二是使用专门的第三方管理工具 pip-review(推荐交互模式)或现代工具 uv 执行受控升级。在升级前必须先执行依赖备份并在独立虚拟环境中操作,升级后运行 pip check 验证兼容性。
日常在终端运行 pip list --outdated 时,控制台经常会输出长达几十行落后版本的第三方库提示。面对这一屏幕的待更新项,多数开发者的第一直觉往往是去文档里寻找一条类似于“全部升级”的选项,但查阅后会发现 pip 并没有提供直接支持一键更新所有包的原生参数。如果手动针对每个库单独键入 pip install --upgrade <package>,不仅耗时耗力,而且极易遗漏。本文将完整讲解批量升级过时依赖的具体命令方案、自动化工具用法,以及规避依赖断裂的关键防范步骤。
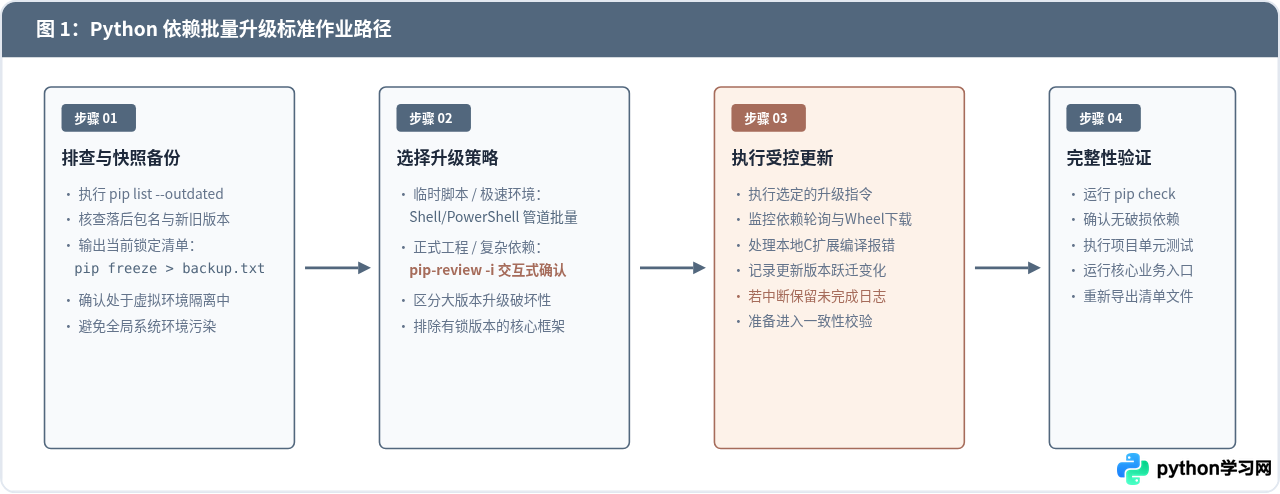
一、准备工作:排查过时依赖与环境锁定
在着手升级任何包之前,第一步必须明确当前运行环境中到底有哪些依赖已经存在更新版本。pip 官方提供了内置的过时包扫描参数:
pip list --outdated该命令会向 PyPI 仓库查询当前环境内每个已安装模块的最新版本。控制台返回的结果通常包含四列,示例如下:
Package    Version Latest Type
---------- ------- ------ -----
requests   2.28.1  2.31.0 wheel
urllib3    1.26.12 2.0.7  wheel
pydantic   1.10.8  2.6.4  wheel
pytest 7.2.0 8.1.1 wheelsource .venv/bin/activate 或 Windows 下的 .venv\Scripts\activate)。同时,务必导出当前版本的完整快照:
pip freeze > requirements_backup.txt
一旦后续升级发生依赖死锁或语法不兼容,可通过
pip install -r requirements_backup.txt 一键还原原始状态。
二、原生命令行组合方案(无需安装任何第三方工具)
如果你所处的服务器禁止随意安装额外的包管理辅助软件,直接利用操作系统自带的 Shell 工具配合 pip 命令行输出是最干净的方法。其核心逻辑是将 pip list --outdated 输出中的包名提取出来,通过管道(Pipe)逐个传递给升级命令。
1. Linux 与 macOS 环境(Bash / Zsh 管道)
在类 Unix 环境下,最经典的写法是结合 pip list --outdated --format=freeze 与 cut、xargs:
pip list --outdated --format=freeze | cut -d '=' -f 1 | xargs -n1 pip install -U该指令的拆解解析如下:
--format=freeze:让 pip 按照package==old_version的纯净格式输出,过滤掉表头边框字符。cut -d '=' -f 1:以等号作为分隔符,仅截取第一列的内容,即提取出纯粹的包名字符串。xargs -n1 pip install -U:将标准输入中的包名按行读取,每次传递一个参数给pip install -U并执行升级。
2. Windows 环境(PowerShell 管道)
Windows PowerShell 支持结构化的 JSON 数据解析。通过传递 --format=json 参数,可以实现比文本截取更稳定的对象遍历:
pip list --outdated --format=json | ConvertFrom-Json | ForEach-Object { pip install -U $_.name }这种写法不仅避免了字符切割带来的潜在空格报错,还能让 PowerShell 在遇到包含复杂连字符的包名时保持稳定解析。
3. 跨平台的纯 Python 脚本方案
如果你需要编写跨平台适用的自动化运维脚本,可以直接调用 Python 内置的 subprocess 模块:
python -c "import subprocess, json; pkgs = json.loads(subprocess.check_output(['pip', 'list', '--outdated', '--format=json'])); [subprocess.call(['pip', 'install', '-U', p['name']]) for p in pkgs]"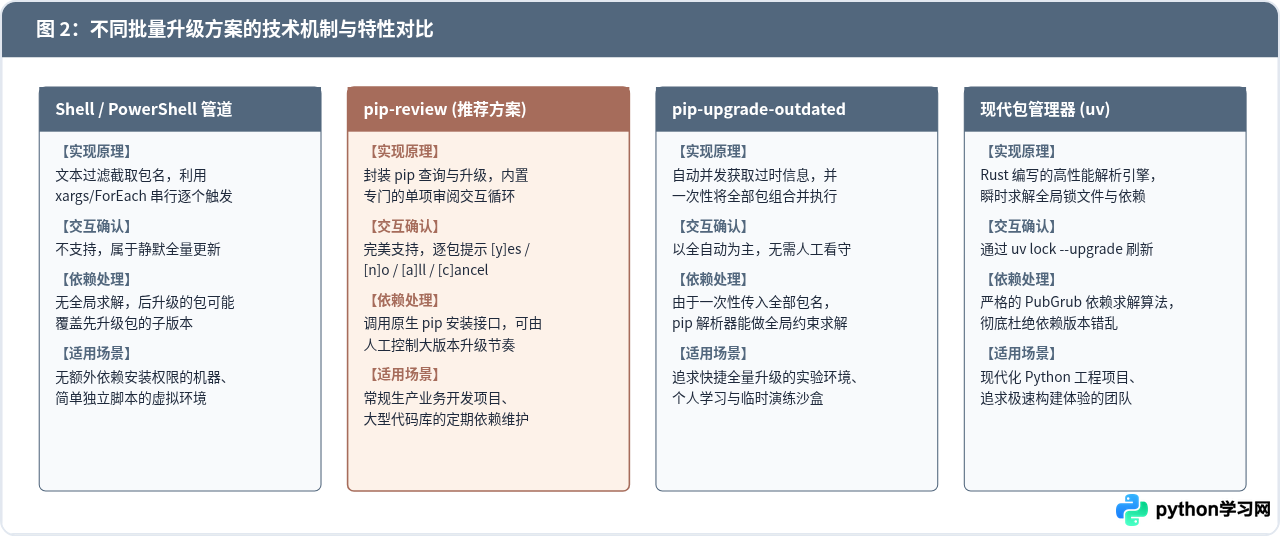
三、推荐方案:使用专用工具 pip-review 受控升级
虽然通过管道把包名传给 pip 可以快速完成任务,但它有一个致命缺陷:无差别升级。它会把小补丁(如 1.0.1 到 1.0.2)和存在重大接口改动的大版本(如 Pydantic v1 到 v2,或 SQLAlchemy 1.4 到 2.0)一视同仁地直接更新,导致项目代码在升级后出现大量 ImportError 或语法报错。
社区中最推荐的工具是 pip-review。它起源于 pip-tools 生态,专门用来替代繁琐的手动升级流程,同时支持单步人工确认。
1. 安装 pip-review
pip install pip-review2. 交互式逐步升级(生产项目首选)
在工程根目录运行以下命令:
pip-review --interactive命令启动后,控制台会逐行展示过时的包名以及版本变迁,并停下来等待用户输入决策。例如终端会显示:
requests==2.28.1 is available (latest: 2.31.0)
Upgrade [y]es, [n]o, [a]ll, [s]how details, [q]uit? y
pydantic==1.10.8 is available (latest: 2.6.4)
Upgrade [y]es, [n]o, [a]ll, [s]how details, [q]uit? n
每个选项的实际含义如下:
y (yes):同意升级当前展示的这个依赖包。n (no):跳过该包,保持当前旧版本不变(对于大版本跃迁极为实用)。a (all):对于后续剩余的所有过时包,不再询问,全部直接升级。q (quit):立刻终止后续流程并退出程序。
3. 一键全自动升级(演练沙盒推荐)
如果你在一个随手即弃的临时测试环境中,或者单纯希望将所有包快速刷新至最新,可以附加 --auto 参数:
pip-review --auto该命令会自动收集所有落后的包并一口气执行更新,无需任何人工确认。
四、为什么不能盲目全量升级?深入理解版本断裂风险
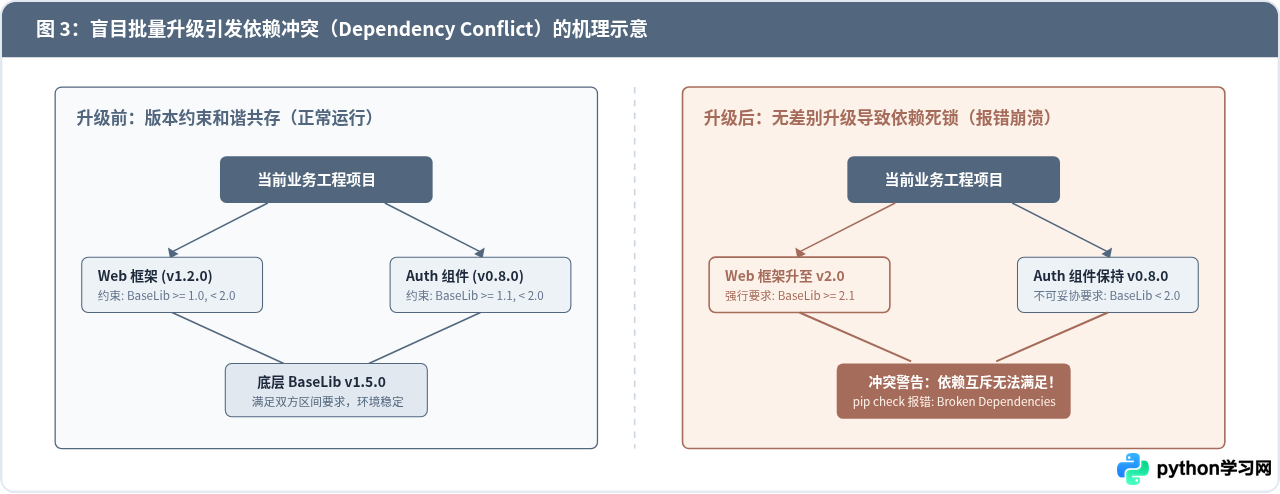
很多初学者容易产生一个误解:“新版本一定比旧版本好,所以全部升级到最新准没错”。在 Python 的生态体系中,这一理念是非常危险的。如图 3 所示,Python 许多流行库之间的依赖关系呈深层树状结构(Transitive Dependencies)。
盲目批量升级往往会引发以下三个典型问题:
- 破坏性接口变更(Breaking Changes):遵循语义化版本号(SemVer)的软件,在发生大版本跃迁时(如
v1.x升级至v2.x),作者通常会移除过时废弃的函数或改变关键参数名。一旦直接批量升级,你的业务代码会立即抛出AttributeError或TypeError。 - 公共依赖冲突(Diamond Dependency Conflict):两个不同的上层包往往依赖同一个公共底层库。如果直接全量升级,导致其中一个上层包将底层库强行提升到了一个更高的版本,而另一个上层包却未及时适配,最终就会陷入版本死锁。
- C 语言扩展编译失败:部分涉及底层性能或加密的库(如
cryptography、numpy、psycopg2)在更新时可能会下载源码包进行本地编译。如果操作系统当前缺少对应版本的 C 编译器或底层动态链接库(如 OpenSSL、libffi),升级过程会在中途直接报错中断。
五、升级后的闭环验证:排查与修复破损依赖
当批量升级指令全部运行完毕后,千万不要直接将环境投入使用。必须按照以下步骤完成严格的一致性检查:
1. 运行 pip check 检查环境自洽性
pip check如果当前虚拟环境中所有包的版本约束均被满足,命令将不会产生任何多余报错,并输出类似提示:
No broken requirements found.如果存在版本互斥,终端会明确指认出矛盾的两个包:
package-a 2.0.0 has requirement baselib>=2.1, but you have baselib 1.5.0.此时只需要针对提示的具体版本范围,使用 pip install "baselib>=2.1" 进行针对性补充安装,或者将导致冲突的 package-a 降级回兼容版本即可。
2. 运行自动化测试套件与业务冒烟测试
如果你的项目配置有单元测试,立刻执行:
pytest通过测试用例覆盖关键业务逻辑,能让你在几秒钟内发现因库升级导致的细微行为变化或已弃用警告(DeprecationWarning)。
3. 更新项目锁定清单
在确认所有测试均顺利通过后,将最终的环境依赖重新导出,覆盖原先的锁定文件:
pip freeze > requirements.txt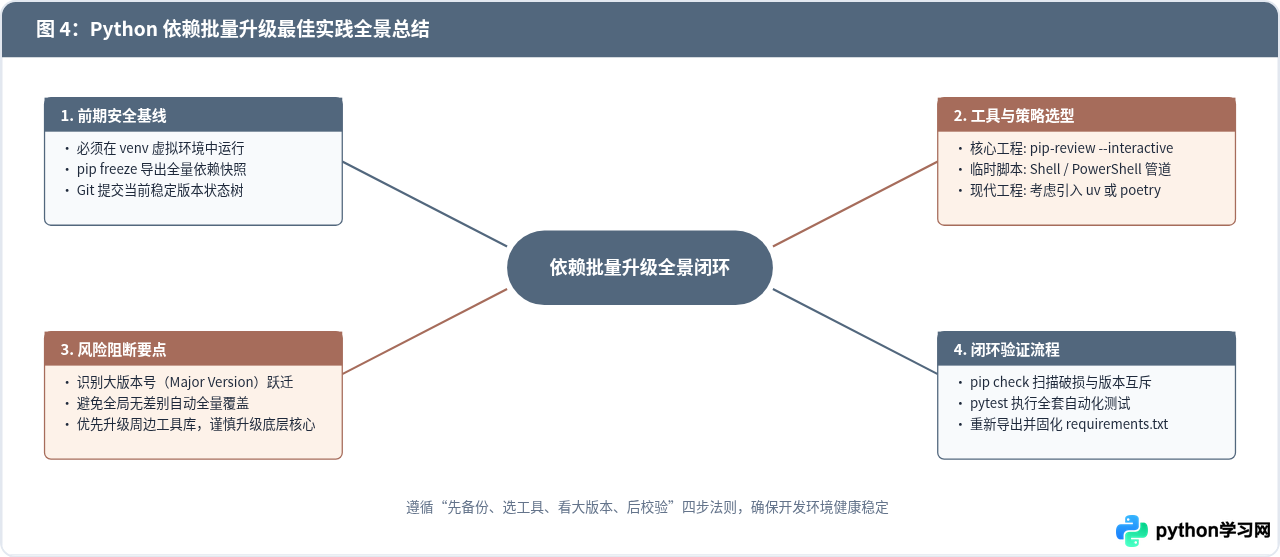
六、常见问题与疑难解答
1. 升级某些包时报错 PermissionError 拒绝访问?
这种情况通常是因为没有在虚拟环境中运行命令,而是试图去修改系统目录下的 Python 库。请不要盲目使用 sudo pip install,这极易破坏操作系统自身依赖的 Python 脚本(如 apt 或 yum)。推荐的做法是始终在当前用户的虚拟环境中进行开发和包管理;若确实需升级个人用户的全局工具,可追加 --user 参数。
2. 升级过程中网络频繁超时或者下载极慢怎么办?
国内访问官方 PyPI 节点可能会遇到网络抖动,批量升级由于包数量较多,极易中途超时。可以在命令中指定可靠的镜像源(例如清华大学源或阿里云源),如:
pip-review --auto -i https://pypi.tuna.tsinghua.edu.cn/simple3. 如果批量升级后彻底瘫痪,如何快速回滚?
只要你在升级前遵循第一节的步骤导出了 requirements_backup.txt,恢复环境非常简单:
pip install -r requirements_backup.txt --force-reinstall这会强制覆盖重新安装备份文件中指定的每一个精确版本,几分钟内即可将环境恢复至升级前的健康状态。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















