


Python生成n位随机数字字符串的常用方法
详细介绍在Python中生成n位随机数字字符串的常用方法,包括random.choices、secrets模块以及数值补零法的实现差异、安全性考量与最佳选型。
在开发短信验证码、订单流水号、测试模拟数据或轻量防重标识时,经常需要生成由特定位数数字构成的字符串。本文介绍 Python 中实现该需求的常用方案,分析字符采样与数值补零两种主要实现思路,并重点比较标准伪随机与密码学安全随机之间的差异与选型依据。
一、基于字符池的采样与拼接
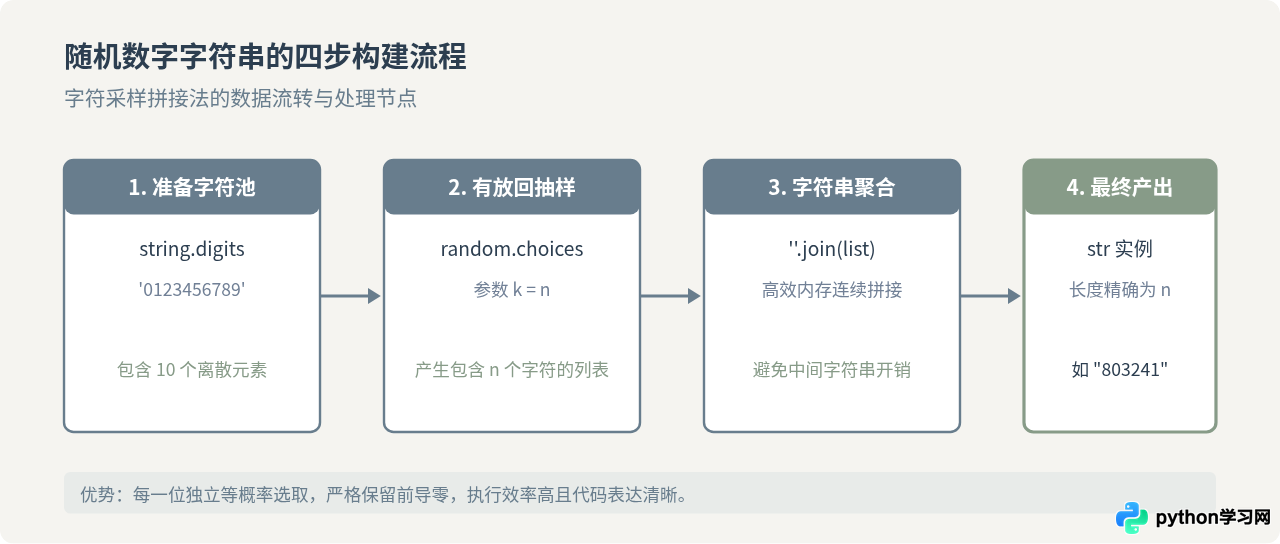
生成固定位数的随机数字字符串,最直接且推荐的方法是将数字视作独立字符,从包含数字 0 到 9 的字符池中随机抽取 n 次并拼接。Python 标准库中的 string.digits 常量提供了 '0123456789',结合 random.choices 可以非常简洁地完成这一操作。
import random
import string

def generate_random_digits(n: int) -> str:
    """使用 random.choices 生成 n 位随机数字字符串"""
    if n <= 0:
        raise ValueError("生成长度 n 必须大于 0")
    # 从 '0123456789' 中有放回地随机抽取 n 个字符并拼接
    return ''.join(random.choices(string.digits, k=n))

# 示例调用
sample_result = generate_random_digits(6)
print(sample_result)  # 示例输出:'409182'
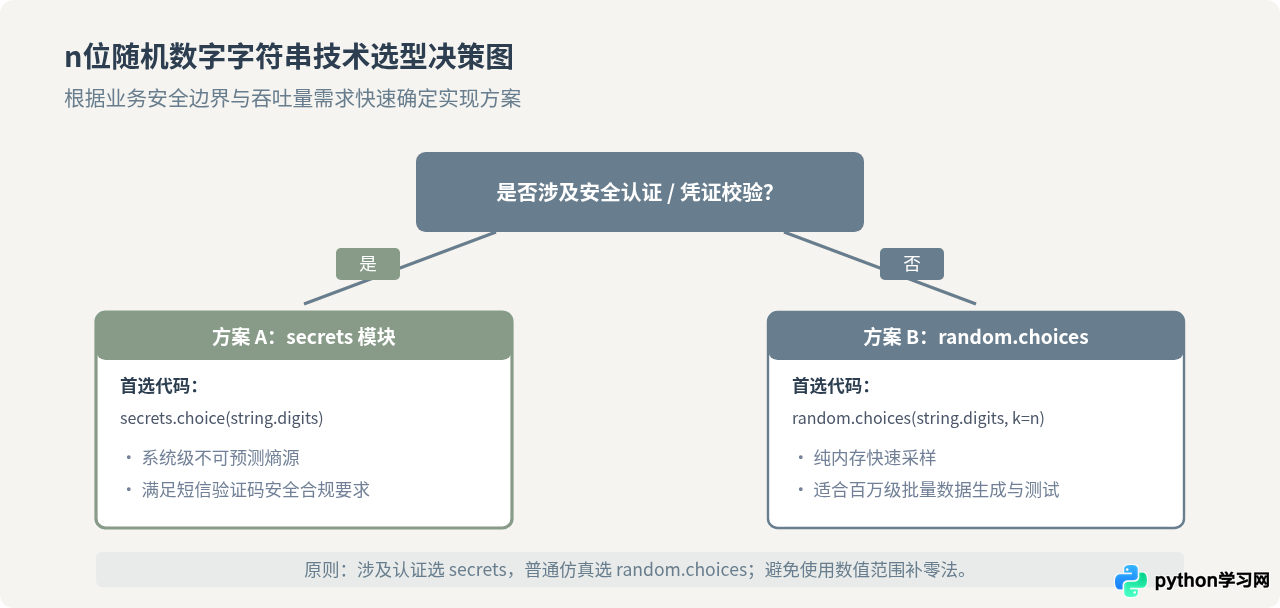
random.choices 是 Python 3.6 引入的内置方法,参数 k=n 表示进行 k 次有放回抽样。与旧式的列表推导式相比,random.choices 底层经过 C 优化,在处理长字符串或批量生成时吞吐性能更为优秀。
二、使用 secrets 模块生成安全验证码
标准库 random 模块基于梅森旋转算法(Mersenne Twister),属于确定性伪随机数生成器。如果攻击者观察到足够数量的输出样本,就能推导出内部状态,进而预测后续生成的数字序列。因此,对于短信验证码、找回密码凭证、一次性口令(OTP)等涉及鉴权和安全防护的场景,必须使用 secrets 模块。
secrets 模块通过操作系统提供的底层熵源(例如 Linux 的 /dev/urandom 或 Windows 的 CryptGenRandom)获取真随机数或加密级伪随机数,保证结果具有不可预测性。
import secrets
import string

def generate_secure_digits(n: int) -> str:
    """使用 secrets 模块生成密码学安全的 n 位随机数字字符串"""
    if n <= 0:
        raise ValueError("生成长度 n 必须大于 0")
    # 逐位通过加密安全随机源采样并拼接
    return ''.join(secrets.choice(string.digits) for _ in range(n))

# 示例调用
secure_code = generate_secure_digits(6)
print(secure_code)  # 示例输出:'058327'
在 Python 3.6 及更新版本中,还可以使用 secrets.randbelow(10) 直接生成 0 到 9 的整数,再转换为字符:
def generate_secure_digits_randbelow(n: int) -> str:
    """利用 secrets.randbelow 实现无偏采样"""
    if n <= 0:
        raise ValueError("生成长度 n 必须大于 0")
    return ''.join(str(secrets.randbelow(10)) for _ in range(n))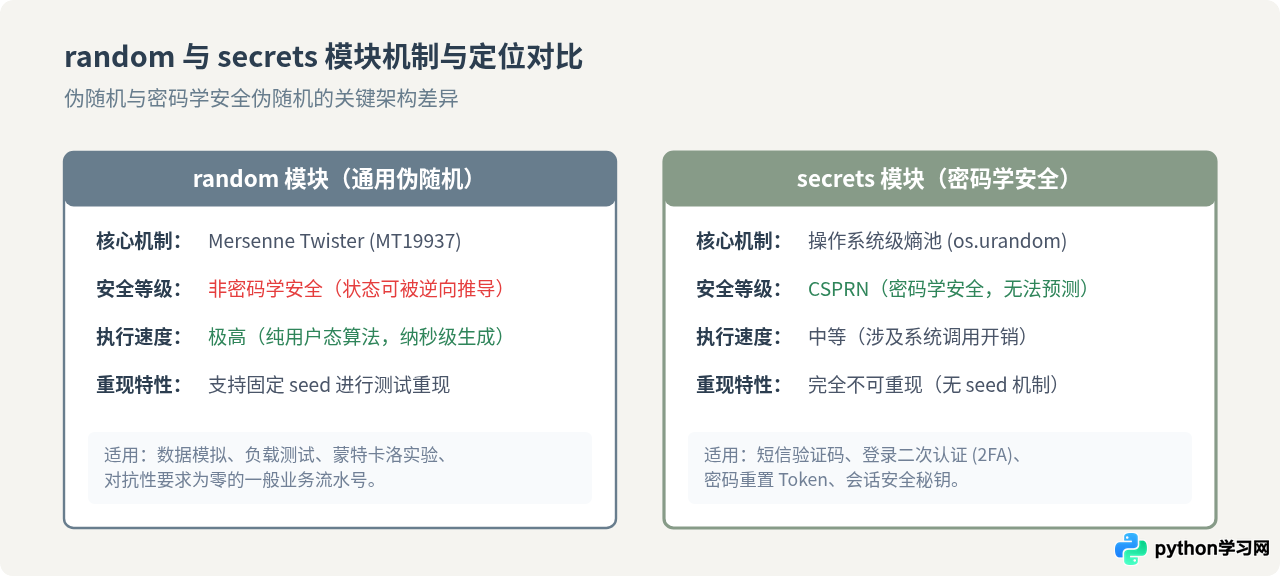
三、数值范围生成与格式化补零法及其边界问题
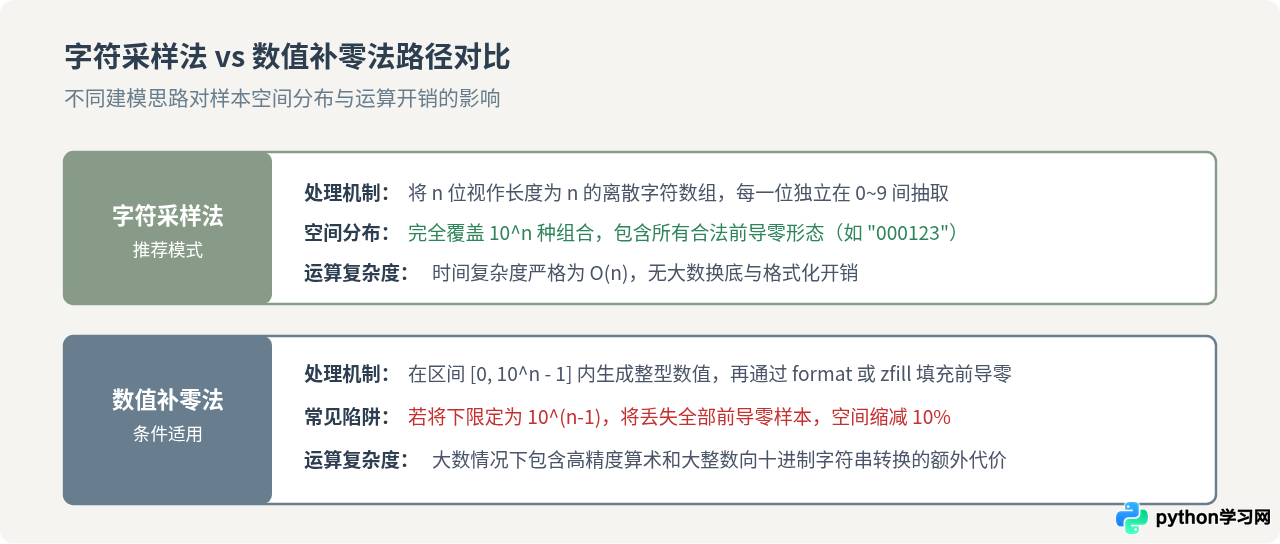
部分初学者会尝试直接生成一个指定范围内的整数,随后将其转换为字符串。例如生成 6 位验证码时,使用 random.randint(0, 999999) 并通过格式化补齐 6 位:
import random

def generate_by_numeric_format(n: int) -> str:
    """通过数值随机 + 格式化补零生成字符串(需注意前导零逻辑)"""
    if n <= 0:
        raise ValueError("生成长度 n 必须大于 0")
    # 生成 0 到 10^n - 1 之间的整数并左补零
    max_val = 10**n - 1
    num = random.randint(0, max_val)
    return f"{num:0{n}d}"

# 示例调用
print(generate_by_numeric_format(6))  # 示例输出:'004921'
这种方法在逻辑上能够达到目标,但在工程实践中需要注意以下关键边界问题:
- 错误地排除前导零:有时开发者为了“省去补零步骤”,会将范围写成
random.randint(10**(n-1), 10**n - 1)(例如100000到999999)。这会导致生成的数字串第一位永远不可能是0,直接将原本 1,000,000 种可能的样本空间压缩到了 900,000 种,丧失了均匀分布特性。 - 大数计算与性能开销:当 n 较小(如 4 到 8 位)时,数值法与采样法差异不大;但当 n 增大(例如生成 64 位或 128 位随机数字串)时,
10**n产生超大整数运算,随后转化为十进制字符串的除法开销远高于单字符采样。
四、各实现方法特性对比与选型指南
为了在实际开发中做出清晰判断,下表汇总了上述常见方法的关键属性对比:
| 实现方式 | 核心调用 | 加密安全性 | 吞吐速度 | 适用典型场景 |
|---|---|---|---|---|
| 字符池采样法 | ''.join(random.choices(string.digits, k=n)) |
否 | 极高 | 批量模拟数据、压测填充、无防护要求的内部编号 |
| 密码学安全采样法 | ''.join(secrets.choice(string.digits) for _) |
是 | 中等 | 短信验证码、邮箱二次认证、支付授权码、临时口令 |
| 密码学安全无偏取模法 | ''.join(str(secrets.randbelow(10)) for _) |
是 | 中等 | 与 secrets.choice 相同,提供严格的无偏整数抽取 |
| 数值范围格式化法 | f"{random.randint(0, 10**n - 1):0{n}d}" |
否 | 较高(小 n) | 教学演示、短位数字序列临时生成 |
五、工程化封装与注意事项
在实际项目落地时,建议将生成逻辑封装为通用工具函数,并加入必要的输入校验:
import secrets
import string

def create_verification_code(length: int = 6) -> str:
    """
    生成指定长度的纯数字验证码(密码学安全)

    :param length: 验证码位数,必须为正整数,默认为 6 位
    :return: 长度为 length 的纯数字字符串
    :raises TypeError: 当 length 不是整数时抛出
    :raises ValueError: 当 length 小于等于 0 时抛出
    """
    if not isinstance(length, int):
        raise TypeError(f"length 必须是整数,收到类型: {type(length).__name__}")
    if length <= 0:
        raise ValueError(f"length 必须为正整数,收到数值: {length}")

return ''.join(secrets.choice(string.digits) for _ in range(length))- 多进程环境下的随机数种子:如果在多进程(如
multiprocessing或 Gunicorn 多 worker)中使用random模块且显式调用了random.seed(),务必注意子进程可能会继承父进程的伪随机状态,导致不同 worker 生成相同的伪随机序列。使用secrets模块则无此隐患。 - 返回类型必须保持 str:在很多数据库表设计中,验证码字段建议定义为
VARCHAR或CHAR(n),不要定义为整数类型。一旦按整数存储,诸如"003812"的前导零将被数据库自动剥除为3812,导致核验失败。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















