


解决Linux安装Python 3.9时ssl模块缺失及zlib报错
深入解析在Linux环境下源码编译安装Python 3.9时遇到zlib缺失与_ssl模块不可用报错的根本原因,提供涵盖CentOS、Ubuntu等主流发行版的完整依赖配置、编译参数与验证流程。
zipimport.ZipImportError: can't decompress data; zlib not available 错误;二是安装完成后运行pip时出现的 ModuleNotFoundError: No module named '_ssl' 警告。解决这两个问题的根本路径,是在运行编译配置之前补齐对应的系统开发头文件库,并针对Python 3.9对OpenSSL 1.1.1+的硬性版本要求,在较老发行版(如CentOS 7)中正确配置高版本OpenSSL路径与动态链接环境。
一、报错表现与故障现场还原
源码编译Python的过程本质上是利用宿主机的C编译器(如GCC)及系统开发库,构建Python解释器核心与其内置C扩展模块。当宿主机环境缺乏必要的压缩与加密支持时,安装流程会在不同阶段暴露出具体错误。
1. zlib缺失导致的编译中断
在执行 make 或 make install 过程中,系统需要使用标准库中的 zipimport 模块来解压并释放随Python一同分发的初始wheel包(包括setuptools与pip)。如果系统缺乏zlib支持,终端会直接输出如下错误并终止:
Traceback (most recent call last):
  File "/usr/local/src/Python-3.9.18/Lib/zipimport.py", line 586, in _get_decompress_func
    import zlib
ModuleNotFoundError: No module named 'zlib'

During handling of the above exception, another exception occurred:

zipimport.ZipImportError: can't decompress data; zlib not available
make: *** [install] Error 1
该报错的特点是硬性阻断,编译安装流程无法继续,必须先让Python构建出 zlib.so 模块后才能完成安装。
2. ssl模块缺失导致的pip不可用
与zlib不同,_ssl 扩展模块在缺失时通常不会直接导致make失败。Python的配置脚本会判定OpenSSL环境不满足要求,并在编译汇总阶段输出以下可选模块跳过提示:
Python build finished successfully!
The necessary bits to build these optional modules were not found:
_ssl                  _hashlib
To find the necessary bits, look in setup.py in detect_modules() for the module's name.
由于很多用户未注意该警告,继续执行了安装,直到首次使用pip拉取依赖包时,才会遭遇致命报错:
$ python3.9 -m pip install requests
pip is configured with locations that require TLS/SSL, however the ssl module in Python is not available.
Could not fetch URL https://pypi.org/simple/requests/: There was a problem confirming the ssl certificate: Can't connect to HTTPS URL because the SSL module is not available. - skipping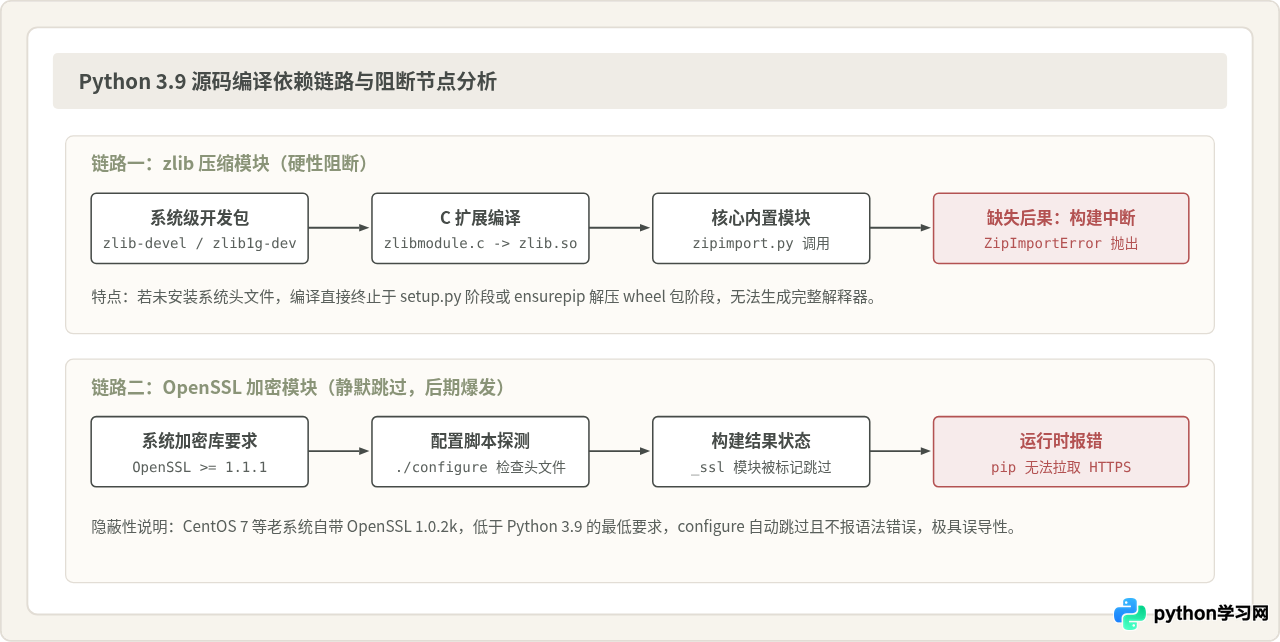
二、核心机制解析与常见认知误区辨析
在处理这两个报错时,许多开发者容易陷入表面化排查,导致反复重新编译却无法解决问题。理解以下底层机制有助于准确制定应对方案。
1. 为什么 Python 3.9 对 OpenSSL 提出了更高的硬性要求?
根据 Python 官方 PEP 644 标准,从 Python 3.9 开始,标准库中的 ssl 模块与 hashlib 模块全面停止支持旧版 OpenSSL(包括 0.9.8、1.0.1 和 1.0.2 系列),要求系统必须具备 OpenSSL 1.1.1 或兼容的 LibreSSL 版本。
其合理性在于现代互联网通信全面转向 TLS 1.3 协议,而 OpenSSL 1.0.2 早已停止官方维护且不支持 TLS 1.3。若编译脚本检测到系统安装的 OpenSSL 版本低于 1.1.1,它不会引发编译崩溃,而是直接将 _ssl 加入跳过构建的列表。
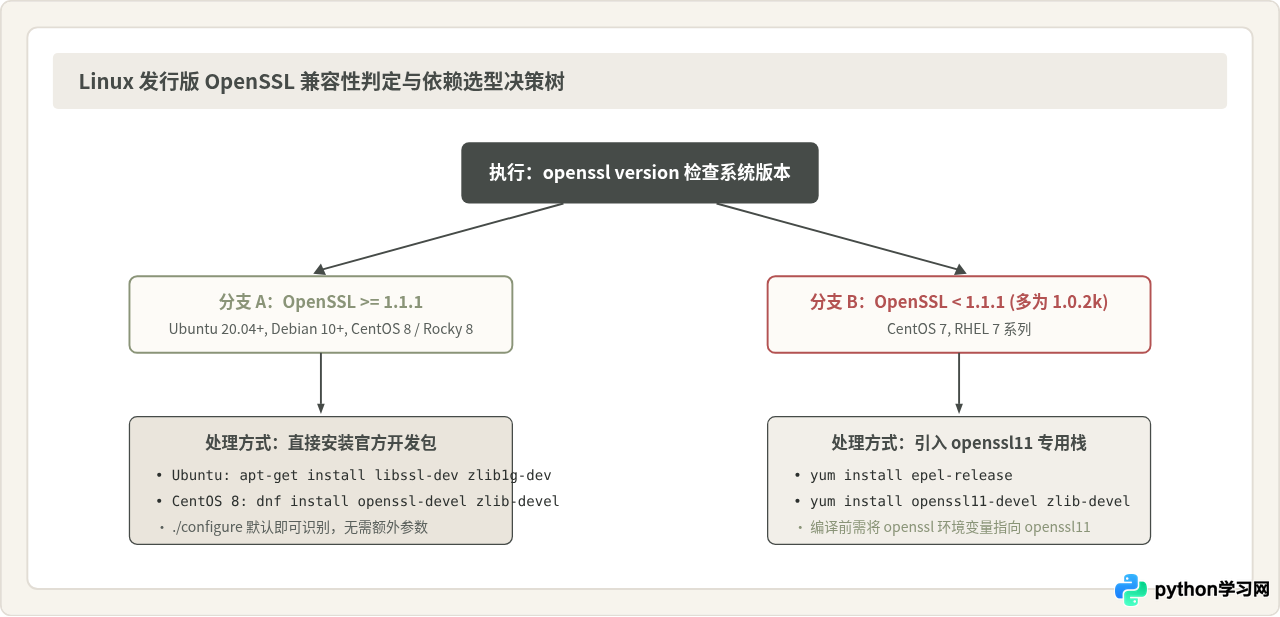
常见说法:“我在终端输入 openssl version 能看到版本号,说明系统已经有 OpenSSL 了,编译不需要额外处理。”
深度辨析:该说法在两处存在偏差:
- 二进制与开发库分离:系统存在
openssl命令行工具,仅代表运行时可执行文件存在;源码编译 Python 需要的是包含 C 语言头文件(如openssl/ssl.h)与静态/动态链接库的开发包(如openssl-devel或libssl-dev)。没有头文件,编译器无法构建出_ssl.c。 - 版本合规性:在 CentOS 7 机器上执行
openssl version,默认输出通常是OpenSSL 1.0.2k-fips。即便安装了yum install openssl-devel,版本仍然是 1.0.2,依然会被 Python 3.9 拒绝。必须额外安装针对该系统的openssl11-devel包或手动源码编译高版本。
三、系统依赖安装与环境准备
在正式执行编译前,应根据所使用的发行版,完整补齐编译所需的基础工具链与依赖头文件。
1. Debian / Ubuntu 系统环境准备
在较新的 Ubuntu(20.04 LTS 或更新)和 Debian(10 或更新)上,官方源已经默认集成 OpenSSL 1.1.1+。直接通过 APT 包管理器安装所需开发包即可:
# 更新软件索引
sudo apt-get update

# 安装基础构建环境及核心依赖(含 zlib 与 OpenSSL)
sudo apt-get install -y build-essential checkinstall \
    libreadline-gplv2-dev libncursesw5-dev libssl-dev \
    libsqlite3-dev tk-dev libgdbm-dev libc6-dev libbz2-dev \
    libffi-dev zlib1g-dev
2. CentOS 7 / RHEL 7 系统环境准备(关键重点)
在企业中依然大量使用的 CentOS 7 默认仓库中的 openssl-devel 依然停留在 1.0.2 版本。解决办法是启用 EPEL 仓库并安装专门的 openssl11-devel。
# 1. 安装基础开发工具包(GCC、Make 等)
sudo yum groupinstall -y "Development Tools"

# 2. 安装必要的基础依赖库及 zlib 开发包
sudo yum install -y zlib-devel bzip2-devel libffi-devel \
    readline-devel sqlite-devel tk-devel gdbm-devel xz-devel

# 3. 启用 EPEL 扩展仓库并安装 openssl11
sudo yum install -y epel-release
sudo yum install -y openssl11 openssl11-devel
安装 openssl11-devel 后,其头文件被放置在 /usr/include/openssl11,库文件位于 /usr/lib64/openssl11,以避免覆盖系统自带的 1.0.2。因此,必须在配置 Python 编译前,通过环境变量通知构建系统加载该路径,否则标准配置脚本依然会读取默认的旧版头文件。
四、编译配置与安装实操步骤
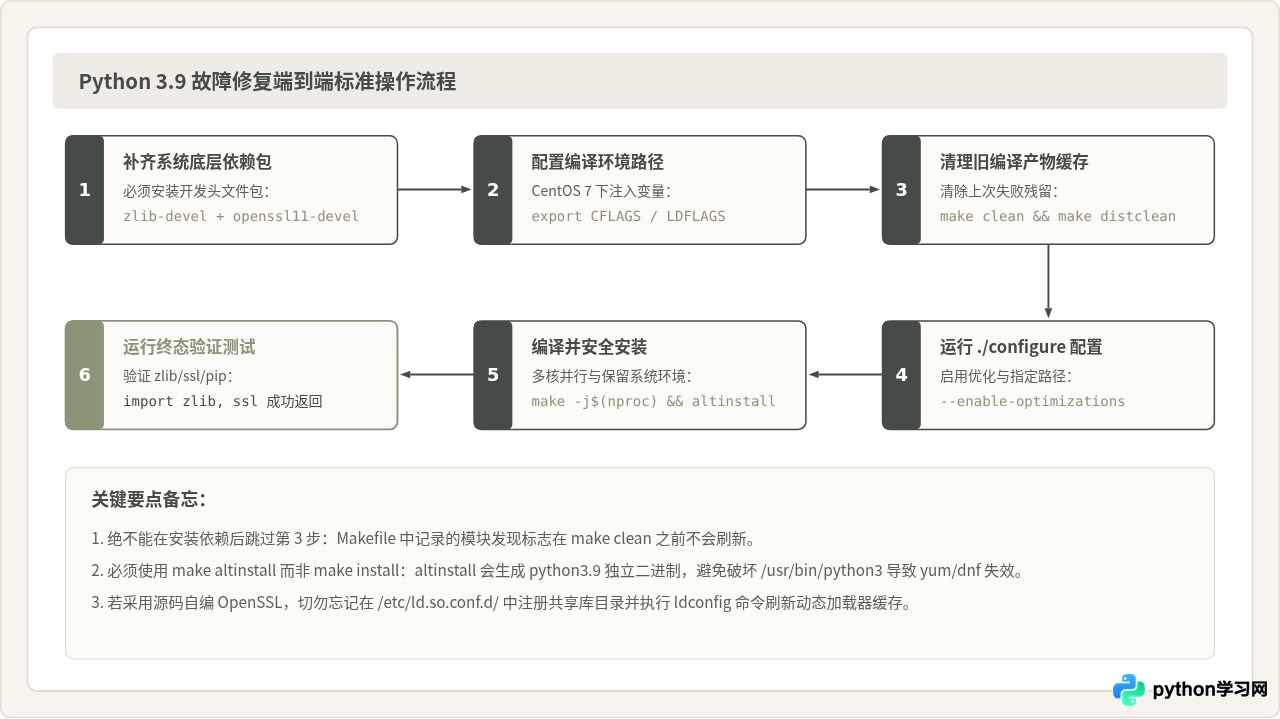
完成前置准备后,按照以下标准步骤在终端中执行编译安装。以下以 CentOS 7 为典型代表展示最为严谨的配置过程(Ubuntu 读者可省略 CFLAGS / LDFLAGS 注入步骤)。
1. 下载并解压 Python 3.9 源码
# 进入临时构建目录
cd /usr/local/src

# 下载 Python 3.9 源码包(以 3.9.18 为例)
wget https://www.python.org/ftp/python/3.9.18/Python-3.9.18.tgz

# 解压并进入源码目录
tar -zxvf Python-3.9.18.tgz
cd Python-3.9.18
2. 环境变量注入与配置检测(针对 CentOS 7 + openssl11)
为了让 Python 的配置脚本正确定位到 openssl11 的头文件与库文件,需要设置 C 编译器与链接器参数,然后执行 ./configure:
# 指定 openssl11 的头文件和库路径
export CFLAGS="-I/usr/include/openssl11"
export LDFLAGS="-L/usr/lib64/openssl11"

# 若之前曾尝试过编译,务必先彻底清理缓存
make distclean

# 执行配置,启用 PGO 性能优化,并指定安装前缀
./configure --prefix=/usr/local/python3.9 \
            --enable-optimizations \
            --with-openssl=/usr/include/openssl11
配置执行完成后,终端会输出检查日志。此时可以查看 Makefile,确认是否成功识别 zlib 与 ssl 库,不应出现将它们加入禁用列表的记录。
3. 多核编译与安全安装
编译大型源码项目建议利用系统的多核 CPU 提升构建速度:
# 使用当前 CPU 核心数进行并行编译
make -j$(nproc)

# 使用 altinstall 安装,防止覆盖系统底层默认 Python 版本
sudo make altinstall
核心注意:务必使用 make altinstall 而不是 make install。在 Linux 系统中,系统的很多核心管理工具(如 CentOS 的 yum、Fedora 的 dnf 等)强依赖系统自带的 Python 运行环境。执行 make install 会直接替换默认的 python3 和 pip3 软链接,极易造成系统工具链损坏崩溃。
4. 配置软链接与全局环境
安装完成后,将新的 Python 3.9 二进制命令添加到系统搜索路径中:
# 创建软链接至标准 bin 目录
sudo ln -sf /usr/local/python3.9/bin/python3.9 /usr/local/bin/python3.9
sudo ln -sf /usr/local/python3.9/bin/pip3.9 /usr/local/bin/pip3.9

# 验证二进制可用性
python3.9 --version
# 正确输出示例:Python 3.9.18
五、终态验证与边角问题排查
安装完成并不等同于问题解决,必须对此前报错的 zlib 和 ssl 两个核心模块进行精准验证。
1. 关键模块导入测试
在终端中运行以下单行命令,分别测试模块导入及版本识别:
# 1. 验证 zlib 模块
python3.9 -c "import zlib; print('zlib version:', zlib.__version__)"
# 预期示例:zlib version: 1.0

# 2. 验证 ssl 模块及绑定的底层 OpenSSL 版本
python3.9 -c "import ssl; print('OpenSSL Version:', ssl.OPENSSL_VERSION)"
# 预期示例:OpenSSL Version: OpenSSL 1.1.1k  FIPS 25 Mar 2021

# 3. 验证 pip HTTPS 通信功能
python3.9 -m pip install --upgrade pip --dry-run
# 预期示例:成功连接 PyPI 服务器并输出可升级版本信息,不再提示 TLS/SSL 警告
2. 常见问题:动态链接库加载失败
部分用户若采用手动编译安装 OpenSSL(例如安装在 /usr/local/openssl),在导入 ssl 时可能会报错:
ImportError: libssl.so.1.1: cannot open shared object file: No such file or directory
原因分析:编译阶段由于指定了路径,编译器顺利找到了头文件并生成了 _ssl.cpython-39-x86_64-linux-gnu.so;但在运行时,Linux 系统的动态链接器(ld.so)只会在默认目录(如 /usr/lib、/usr/lib64)查找动态库,无法定位到自定义目录。
解决方法:将 OpenSSL 的 lib 目录加入系统动态链接配置文件中:
# 写入配置文件
echo "/usr/local/openssl/lib" | sudo tee /etc/ld.so.conf.d/openssl11.conf

# 刷新动态链接器缓存
sudo ldconfig -v | grep ssl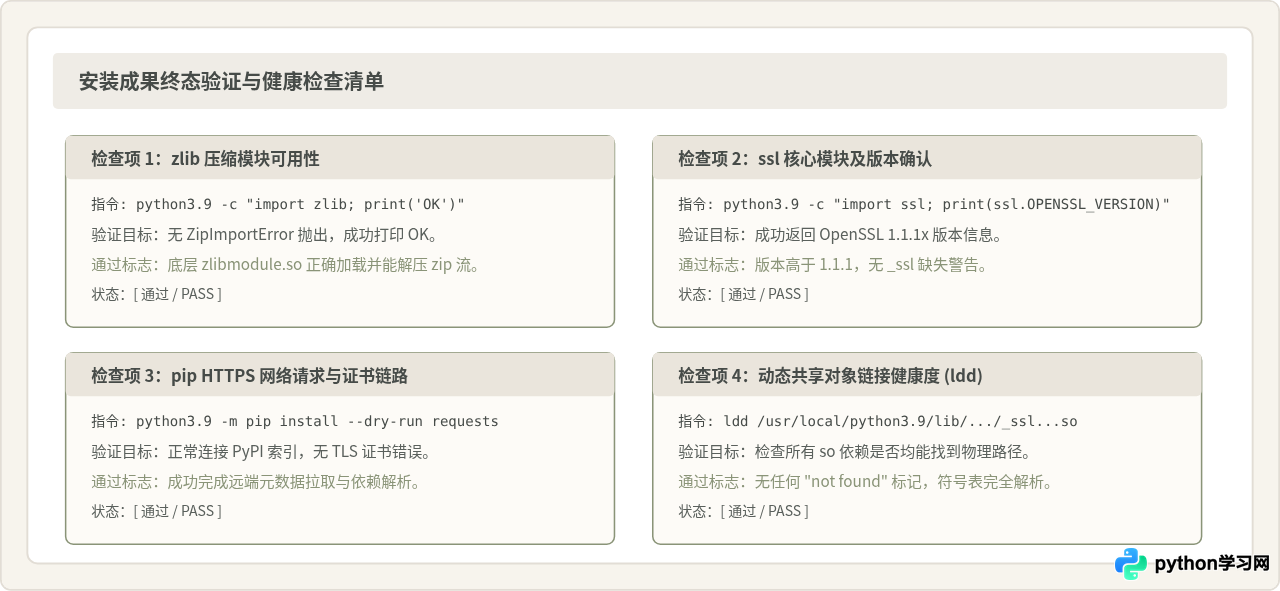
六、总结与环境维护建议
在 Linux 环境中成功源码构建 Python 3.9,关键在于理解编译依赖的时效性与严格性。归纳起来,保障顺利构建的核心要素如下:
- 依赖前置:无论是 zlib 还是 OpenSSL,必须在运行
./configure之前安装对应的开发包(带-dev或-devel后缀),确保相关.h头文件就位。 - 识别版本代差:牢记 Python 3.9 对 OpenSSL 1.1.1+ 的底线要求。在 CentOS 7 等老版系统中,切勿直接依赖系统默认的 1.0.2 版本,务必采用
openssl11-devel并显式注入头文件与库路径。 - 杜绝脏缓存:一旦修复或新增了系统依赖,必须执行
make clean或make distclean清理之前的配置缓存,确保新的库能够被检测脚本重新探测到。 - 保护系统环境:坚持使用
make altinstall实施多版本并存部署,防止干扰操作系统的系统级 Python 工具链。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















