


spctl --master-disable关闭Mac Gatekeeper的风险与操作
深入解析macOS下通过spctl --master-disable命令关闭Gatekeeper安全机制的底层原理、系统级安全风险、规范操作步骤及针对单应用的更安全替代方案。
sudo spctl --master-disable 是 macOS 终端中用于彻底停用 Gatekeeper 安全评估体系的底层维护命令。执行该命令后,系统“安全性与隐私”设置中将重新显现被苹果官方默认隐藏的“任何来源”选项,从而允许执行未经公证或未携带有效开发者签名的应用程序。此操作虽常被用于排查调试或部署特殊内测软件,但在全局层面上直接切断了 macOS 的核心入口防护屏障。本文将详尽剖析 Gatekeeper 的运作机理、全局关闭带来的系统级渗透风险、标准操作与恢复验证流程,以及兼顾安全与可用性的单应用受控放行方案。
一、Gatekeeper 的核心作用与 spctl 机制
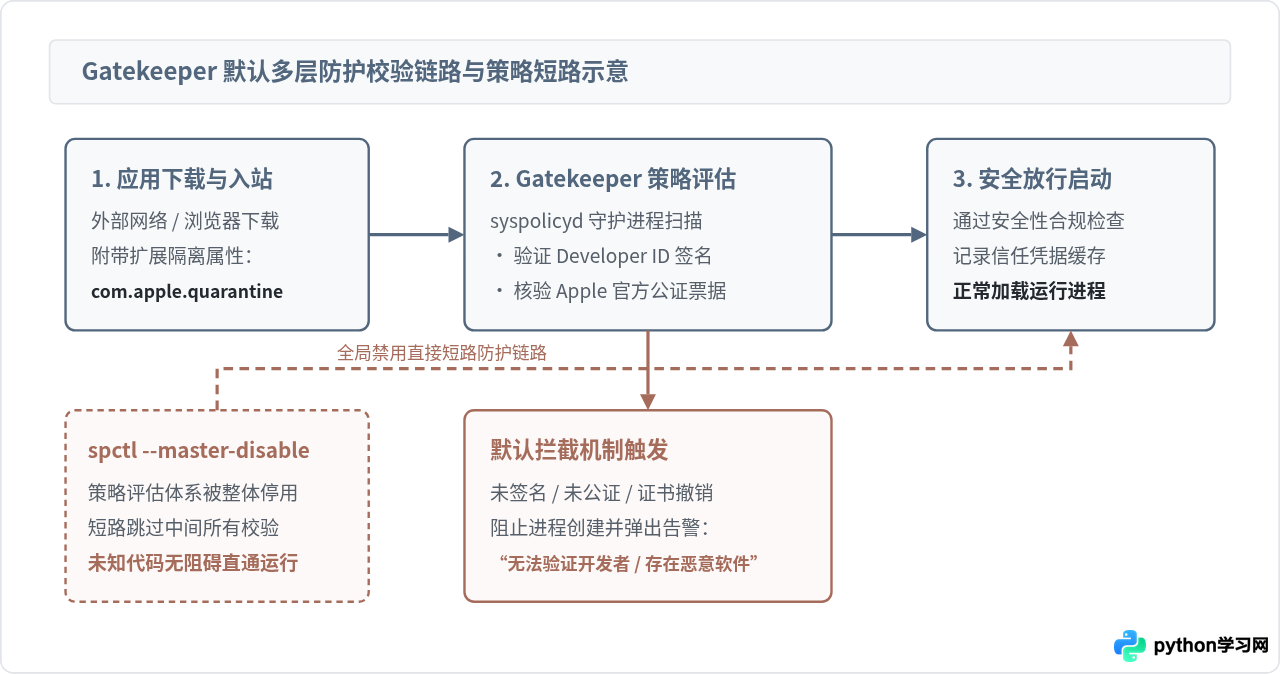
Gatekeeper(看门人)是 macOS 操作系统内置的核心安全架构之一,自 OS X Mountain Lion 引入以来,主要负责在用户首次运行从浏览器、聊天工具或外部网络下载的应用程序时实施多重真实性校验。其运行机制并非单点检测,而是由系统底层服务、文件扩展属性与苹果服务器协同构成的防御链路。
当可执行文件或 .app 包通过受支持的下载渠道写入磁盘时,操作系统会自动为其附加名为 com.apple.quarantine 的扩展属性(隔离属性)。随后,当用户尝试双击启动该程序时,macOS 会调用系统安全策略守护进程 syspolicyd,并通过安全策略控制子系统(由命令行工具 spctl 直接管理)进行三道关卡核查:
- 代码签名验证(Code Signature):核验软件二进制是否携带由苹果签发的有效 Developer ID 证书,确保文件自构建后未被第三方篡改。
- 公证凭据核实(Notarization Ticket):检查苹果自动化安全扫描系统为该软件颁发的公证凭据,确认应用未包含已知的恶意代码或危险组件。
- 系统评估策略匹配(System Policy):根据用户在系统设置中指定的安全策略级别(默认仅允许 App Store 和已知开发者),决定是否允许装载进内存执行。
二、执行 spctl --master-disable 的系统级风险
spctl 是 System Policy Control(系统策略控制)的缩写。在 macOS 终端输入 spctl --master-disable 会改变系统全局的安全评估规则,直接将策略评估守护进程的检查状态降级为 disabled。这一操作虽然解决了特定应用打不开的燃眉之急,但会引入不可忽视的深层次隐患:
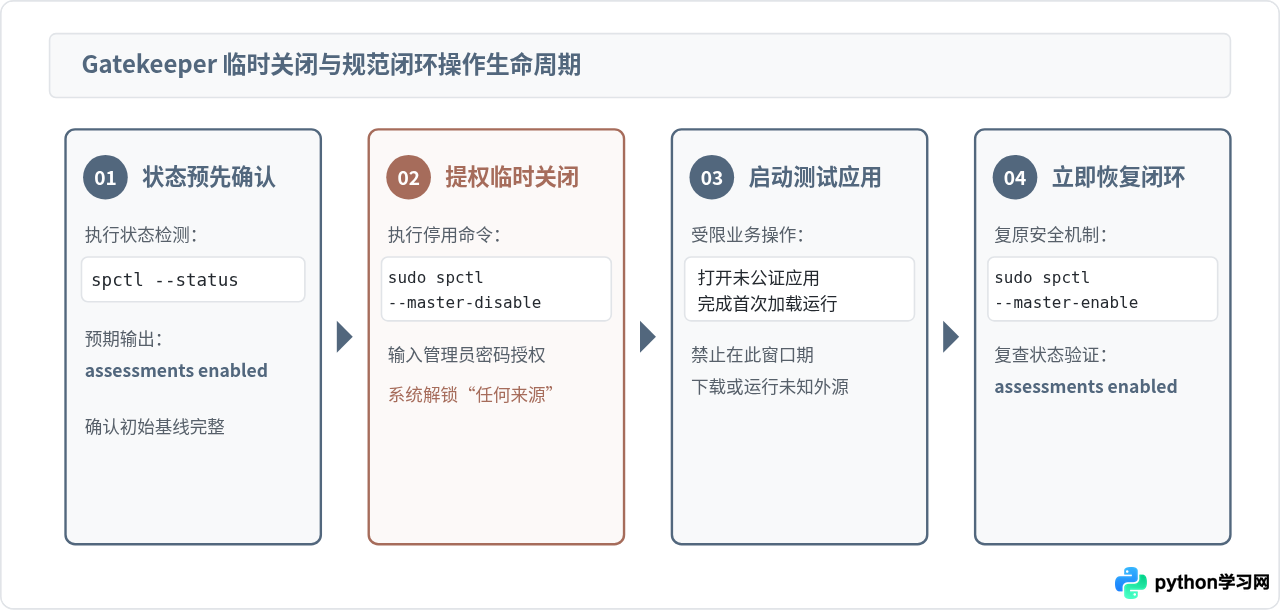
首先,系统丧失针对恶意载荷的自动拦截屏障。在默认启用的状态下,如果黑客通过钓鱼邮件、虚假更新或被挂马的下载站投递打包了窃密木马(如针对 macOS 开发者环境的各类 Stealer 恶意载荷)的伪装应用,Gatekeeper 能够因证书缺失或公证比对失败直接阻断其创建进程。而一旦执行了全局禁用,这类文件双击后将不再弹出拦截阻断框,系统会直接将其加载进内存运行。
其次,公证与证书吊销联防机制完全失效。即使某些合规开发者证书未来因私钥泄漏被黑产滥用,苹果安全运营中心在线吊销该证书后,已禁用 Gatekeeper 的客户端也无法及时响应这一吊销状态,导致系统对已被标记为危险的签名包毫无察觉。
第三,全局配置具有持续辐射效应。很多用户在为了打开某一个特定的老旧插件或自研工具而执行了全局禁用命令后,往往遗忘重新开启。这意味着在后续长达数月乃至数年的设备日常使用中,系统将始终以“裸奔”状态接收来自公网的所有安装文件,形成了持续性的攻击敞口。
三、spctl 命令的完整操作流程与环境验证
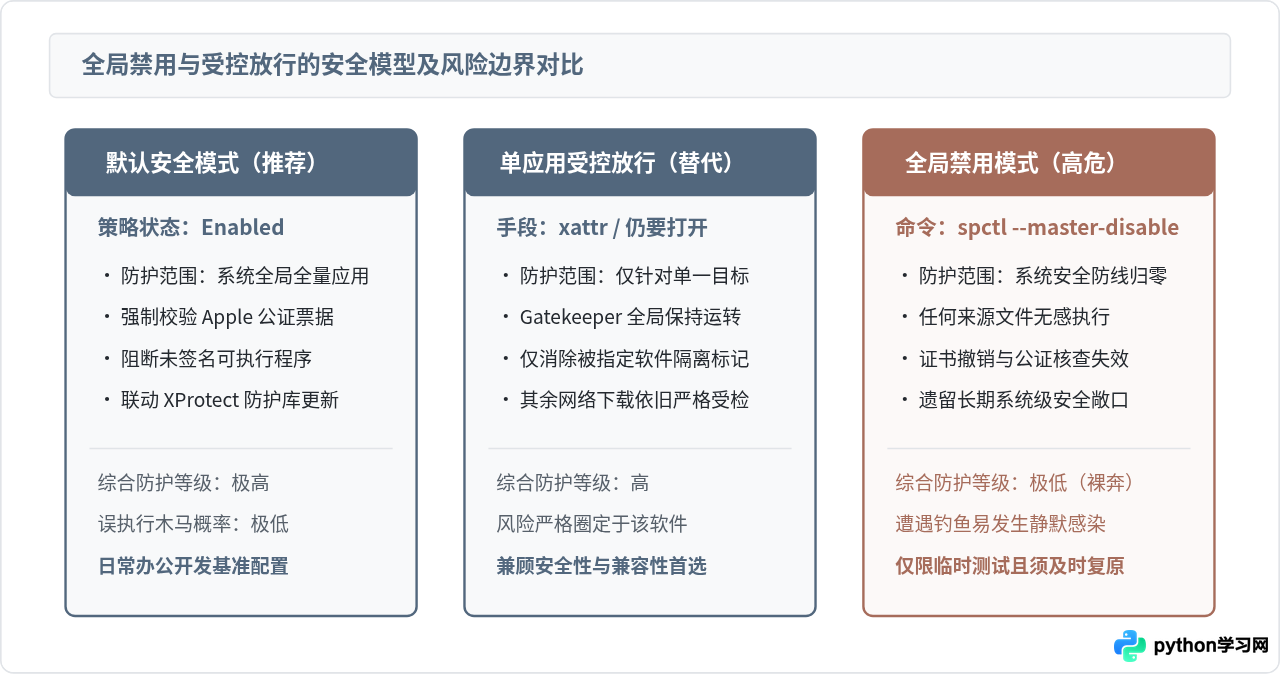
如果确实因为特定自研测试软件、遗留企业内网系统或交叉编译工具链调试,必须临时关闭 Gatekeeper,应严格遵循“先查后改、快速闭环、事后复核”的规范操作流程。
1. 查询当前评估状态
在执行任何提权修改前,首先在 macOS 终端中检查系统的当前安全评估状态:
spctl --statusassessments enabled
返回 assessments enabled 表明当前系统的 Gatekeeper 处于正常防御状态。若返回 assessments disabled,则说明此前已经被其他脚本或维护人员关闭。
2. 执行全局禁用命令
修改系统策略守护进程的运行规则需要超级管理员权限。请在终端中执行以下命令:
sudo spctl --master-disable
按下回车后,系统将提示 Password:。输入当前管理员账户的密码(输入过程中终端界面不会显示占位符或星号,这是终端的标准安全设计),输入完成后直接敲击回车。如果没有任何错误回显并直接返回命令提示符,代表底层参数已成功写入。
3. 校验禁用结果
命令执行后,建议从命令行与图形界面两个维度验证状态:
spctl --statusassessments disabled同时打开 macOS“系统设置”(System Settings)或老版本系统的“系统偏好设置”:
- macOS Ventura / Sonoma / Sequoia 及更高版本:进入“隐私与安全性”(Privacy & Security),向下滚动至“安全性”区域,可看到“允许从以下位置下载的应用程序”选项中多出了原本不可见的“任何来源”(Anywhere),且已被勾选。
- macOS Monterey 及更早版本:进入“安全性与隐私”中的“通用”选项卡,原本仅有两项单选框的下方出现“任何来源”。
4. 任务完成后的安全闭环:重新启用防护
完成特定软件的安装或首次运行后,应立即将系统的安全防线重新闭环,避免系统长期暴露于风险之中:
sudo spctl --master-enable随后再次执行状态检查以确保生效:
spctl --statusassessments enabled此时重新刷新系统设置,会发现“任何来源”选项再次被隐藏,系统自动回退至“App Store 和被认可的开发者”默认安全基线。
四、替代方案:更安全的单应用受控放行实践
绝大多数情况下,用户遇到“无法打开,因为 Apple 无法检查其是否包含恶意软件”或“无法验证开发者”提示,仅仅是为了运行某一个特定的开源工具或个人作品。此时完全无需调用 spctl --master-disable 拆毁全局防御,推荐采用以下更为精准的受控放行手段。
方法一:Control 键右键快捷菜单打开
这是苹果为高级用户与开发者预留的原生交互通道:
- 在访达(Finder)中定位到该应用程序的
.app文件。 - 按住键盘上的
Control键同时点击该应用图标(或直接点击鼠标右键),在弹出的上下文菜单中点击“打开”(Open)。 - 系统弹出的警告对话框中将出现明确的“打开”按钮,而非仅有“取消”或“移到废纸篓”。
- 点击“打开”后,系统会将该特定软件记录进白名单,后续日常双击即可直接正常启动。
方法二:系统设置中的“仍要打开”机制
当双击某应用被 Gatekeeper 拦截后,在不退出拦截界面的情况下:
- 打开“系统设置” > “隐私与安全性”。
- 向下滚动到“安全性”栏目。
- 界面中会明确显示提示文字:“已阻止使用‘xxx.app’,因为来自身份不明的开发者”。
- 点击其右侧的“仍要打开”(Open Anyway)按钮,输入管理员密码确认即可完成授权。
方法三:终端利用 xattr 单独剔除隔离属性
对于需要批量处理应用包内动态库,或者右键菜单依然报错的情况,可直接针对该特定文件移除触发 Gatekeeper 拦截的隔离元数据:
xattr -d com.apple.quarantine /Applications/TargetApp.app若该软件内包含多个嵌套 framework 或 dylib 依赖,也可以使用递归参数彻底解除该安装目录的隔离:
xattr -cr /Applications/TargetApp.app
xattr -d 和 xattr -cr 的巨大优势在于:它仅仅去除了这个特定应用上的“下载标记”,Gatekeeper 依然在后台 24 小时保持全局戒备。即使未来系统遭遇其它恶意文件的下载入侵,安全防护仍会正常工作。
五、决策指南与常见疑问排查
面对 macOS 系统的安全阻断警告,遵循清晰的决策链路有助于在确保设备机密性与资产安全的前提下高效完成开发与使用需求。
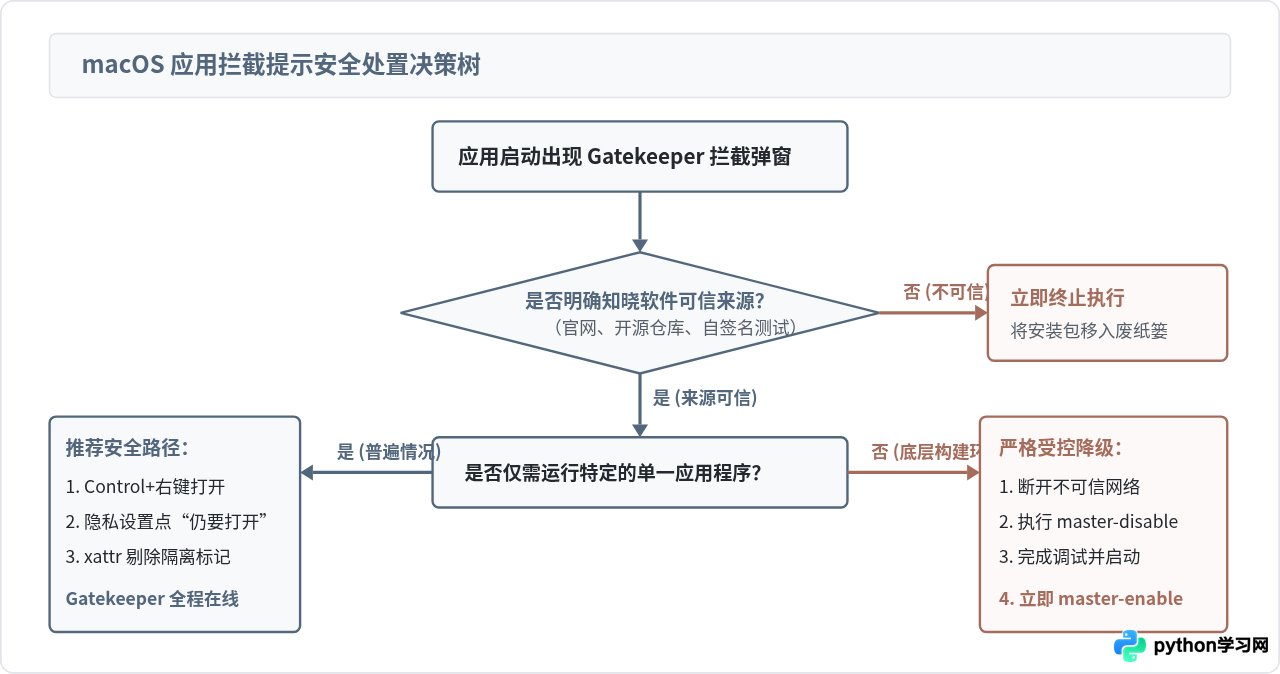
常见排查:为什么关闭 Gatekeeper 后仍提示“应用已损坏”?
部分用户在执行 spctl --master-disable 并在系统设置中勾选“任何来源”后,双击某些应用仍然收到 “‘xxx’已损坏,打不开。您应该将它移到废纸篓” 的系统提示。
出现这种现象的原因在于,Gatekeeper 的策略评估只是第一道关口,macOS 内核对可执行文件的二进制签名完整性还有独立的校验逻辑:
- 签名破损:若某款应用在打包后其资源文件被重新编辑或修改,其原始签名哈希值与内容不匹配,系统会直接将其判定为损坏。
- 隔离位仍存:虽然关闭了 Gatekeeper,但下载该文件时系统附加的
com.apple.quarantine属性依然存在于文件的元数据中。此时直接执行xattr -cr /Applications/TargetApp.app往往能直接修复该提示。 - 架构不匹配:在搭载 Apple Silicon(M 系列芯片)的 Mac 上,若运行仅支持 Intel x86_64 架构且未安装 Rosetta 2 转译环境的二进制文件,也会被系统以通用“已损坏”弹窗拦截。可通过在终端执行
softwareupdate --install-rosetta予以解决。
六、总结
spctl --master-disable 是一个具有强侵入性的系统级维护命令,它通过停用 Gatekeeper 策略守护进程让系统重现“任何来源”选项,本质上是用牺牲全局安全基线为代价换取极个别未签名软件的运行便利。
在日常使用和常规开发中,应当坚持“最小特权”与“受控放行”原则:优先借助 Control 键右键菜单、系统设置中的“仍要打开”或通过 xattr -d com.apple.quarantine 针对目标应用单独去除隔离标记。如若因特殊调试不得不全局禁用 Gatekeeper,也务必在使用完毕后立即运行 sudo spctl --master-enable 完成安全闭环,确保生产与工作设备的系统资产安全。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















