


MySQL 权限管理及验证流程详解

发布时间:2026-10-16 |
2人浏览过
掌握 MySQL 权限管理机制对于保障数据库安全至关重要。MySQL 的权限验证并非单一的表检查,而是一个严谨的多层级递进过程,涵盖了从用户身份认证到存储过程操作的各个层面。理解这六个权限验证层级,能帮助开发者精准控制数据访问粒度,有效防止越权操作。
引言
在真实的业务场景中,数据的隔离与安全共享往往是企业关注的重点。如果将所有用户的数据库权限一视同仁,可能会导致敏感信息泄露或误操作风险。MySQL 通过一套完善的权限体系,确保用户只能访问其被授权的资源。本文将详细介绍 MySQL 中权限的具体验证流程与管理方式。
权限的验证流程
许多初学者容易误认为 MySQL 的权限管理仅仅依靠 user 表。实际上,MySQL 内部有一套复杂的认证体系,涵盖多个层级。通过下图可以清晰地了解到整个认证过程的复杂性:
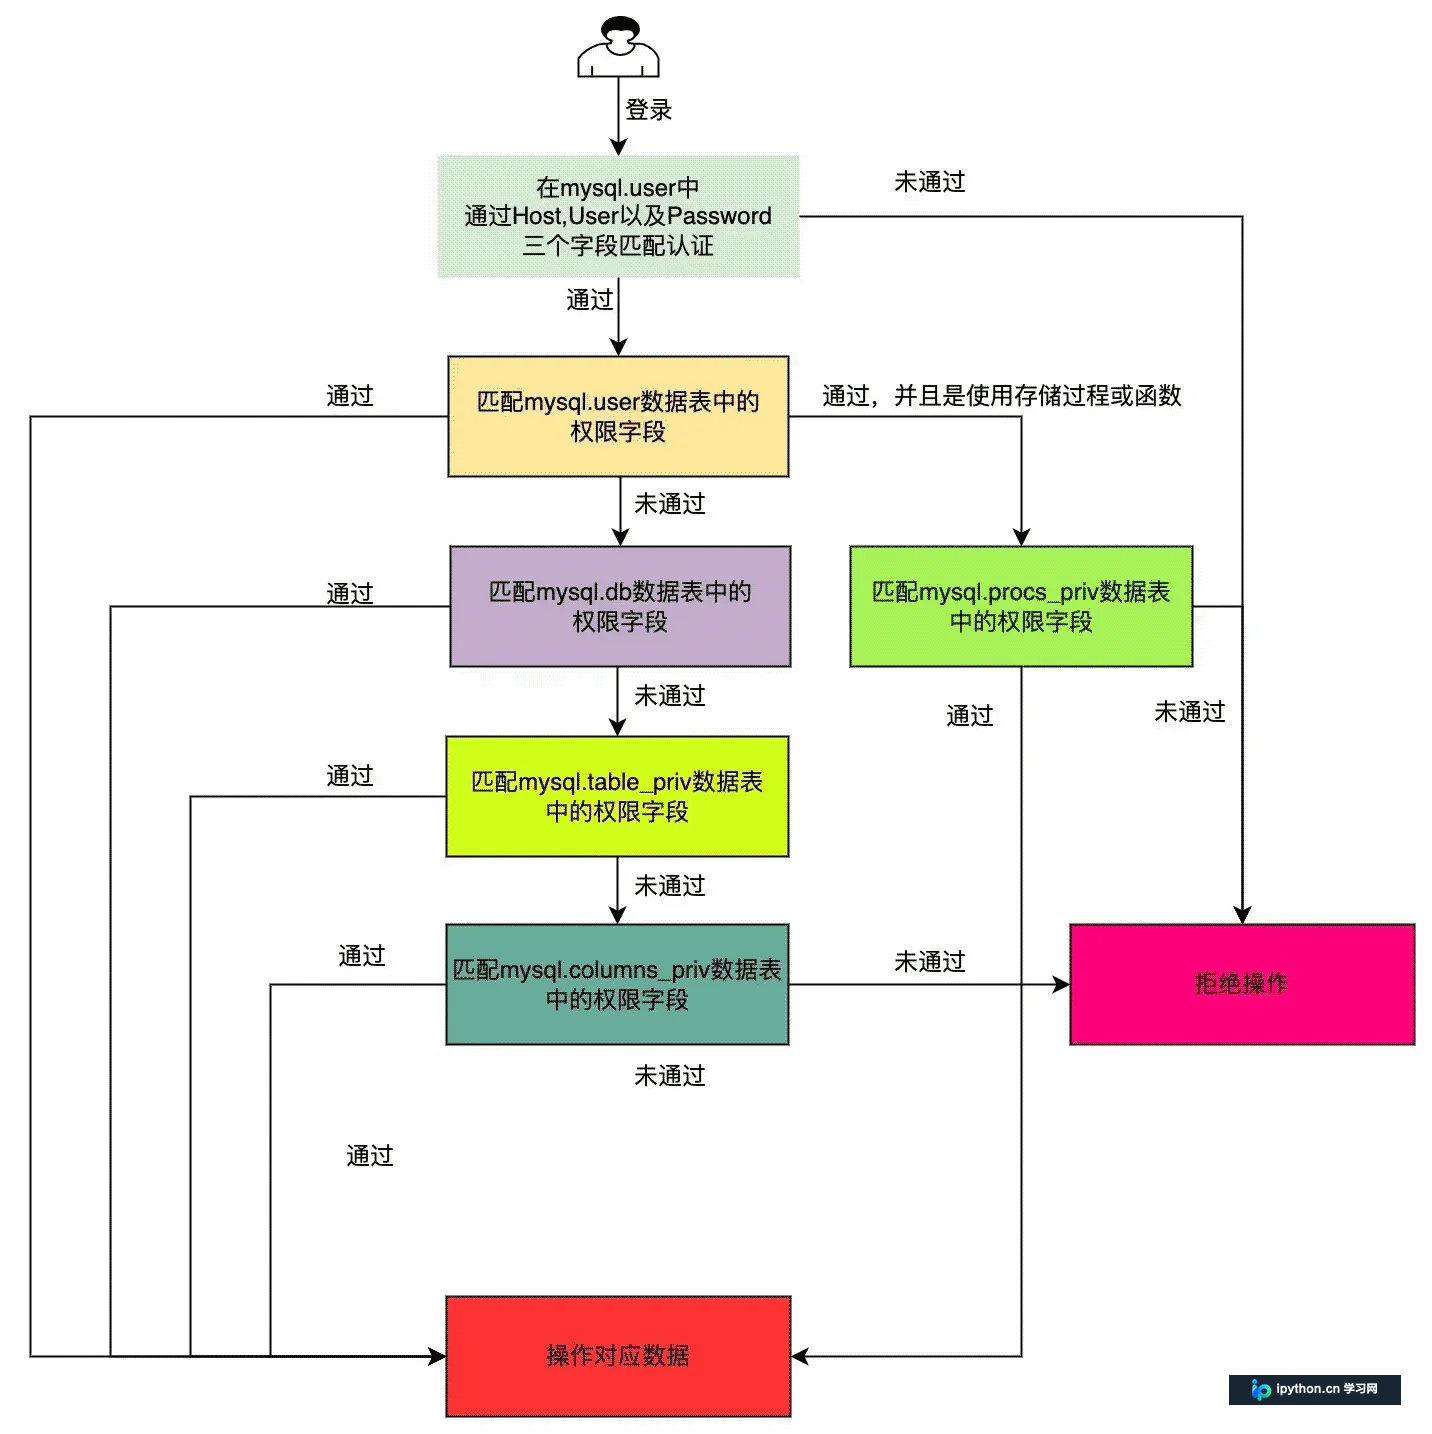
[图注:MySQL 权限认证流程图]
从上图中可以看到,MySQL 的数据权限认证并非只由一个 user 表独立完成,而是分阶段、多维度进行的。
第1步:用户登录验证
- 目的:确认用户是否具有连接数据库的基础资格。
- 入口/验证源:
mysql.user表的User、Host以及密码字段。 - 动作:系统将客户端提供的用户名、密码和主机地址(Host),与
mysql.user表中的记录进行严格匹配。 - 完成状态:若匹配失败,系统将拒绝连接并抛出错误。例如:
ERROR 1045 (28000): Access denied for user 'xiaoyang'@'localhost' (using password: YES)第2步:全局权限验证
- 目的:授予用户对服务器上所有数据库的通用访问权。
- 入口/验证源:
mysql.user表中对应级别的全局权限列(如Select_priv)。 - 动作:在登录成功后,MySQL 检查该用户是否拥有全局级别的特定权限。例如将某用户的
Select_priv设为 'Y'。 - 注意:全局权限对当前实例中的所有数据库生效,通常用于提供基础的只读访问能力。
第3步:数据库级权限验证
- 目的:限制用户只能访问特定的一个或多个数据库。
- 入口/验证源:
mysql.db表。 - 动作:当全局验证未赋予相应权限时,系统转向检查
mysql.db表。在此表中插入指定 Host、User、Db 及权限列的记录,即可实现库级授权。 - 完成状态:用户仅对其被授权的数据库执行操作有效,尝试操作其他数据库将被拒绝。
第4步:数据表级权限验证
- 目的:进一步细化权限至数据库内的具体数据表。
- 入口/验证源:
mysql.tables_priv表。 - 动作:通过在该表中插入记录,限制用户仅能操作特定库下的某一张表。这种粒度比数据库级更细,适合处理如“访客表”或“订单核心表”等特殊需求。
- 完成状态:用户无法查看同库下未被授权的其它表格。
第5步:字段级权限验证
- 目的:实现对数据表内单个字段的访问控制。
- 入口/验证源:
mysql.columns_priv表。 - 重要前提:必须首先在第4步中为用户授予该表的查看权限,否则字段级权限不生效。
- 动作:在
mysql.columns_priv中设定具体字段的操作权限(如仅允许查询order_price字段)。 - 适用场景:常用于保护金额、身份证号等敏感列,避免普通员工看到完整明细。
第6步:对象级权限验证
- 目的:控制用户对存储过程、函数等对象的调用与修改权限。
- 入口/验证源:
mysql.procs_priv表。 - 动作:通过向
procs_priv表中插入权限记录,允许用户执行(Execute)特定存储过程,但不赋予修改或删除的权限。 - 提示:一旦获得存储过程权限,MySQL 会自动授予对应的数据库读取权限,但可能在某些情况下显示表结构为空。
总结
综上所述,MySQL 的权限管理与验证是一个层层递进的复杂系统。它主要由以下六个层级构成:第一层是基础的用户登录验证;第二层为覆盖全服务器的全局权限;第三层针对特定数据库;第四层细化至具体的数据表;第五层深入到数据表内的单个字段;最后一层则专门用于管理存储过程和函数等数据库对象。虽然理论上权限设置可以做到极其精细化,但在实际生产环境中,过度的权限切割往往会导致管理成本剧增且容易引发权限冲突,因此需根据实际业务安全需求合理权衡。
以上就是 MySQL 中的权限管理及验证流程的详细内容,更多关于 MySQL 权限管理的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















