


MySQL 用户权限管理实战:授权、查看与密码重置

发布时间:2026-10-13 |
4人浏览过
在数据库运维中,精细化控制用户权限是保障数据安全的基石。掌握 MySQL 的授权(Grant)、查看(Show Grants)、撤销(Revoke)及管理(Delete/Rename)指令,能有效限制非法访问。本文深入解析用户授权的四要素逻辑、权限生效机制,并详细演示包括跳过权限检查在内的忘记密码重置完整流程。
核心结果与目标
建立完善的数据库账户体系,确保不同开发人员或应用仅拥有完成工作所需的最小权限集,防止误操作或恶意攻击导致的数据泄露与破坏。
准备条件
- 环境基础:已安装并可正常连接的 MySQL 服务(5.7 及以上版本)。若涉及
authentication_string操作,需确认具体版本。 - 账号要求:操作用户需具备
GRANT OPTION权限或为root超级管理员。 - 客户端入口:命令行界面(CLI),路径通常为
mysql <server>进入后执行 SQL 指令。
第1步:创建并授权新用户(Grant)
新建账户的同时赋予相应权限是实现最小化授权的最佳实践,该动作会自动叠加权限而非覆盖。
- 语法结构:
GRANT privileges ON database.table TO 'username'@'host' IDENTIFIED BY 'password' WITH GRANT OPTION; - 关键参数说明:
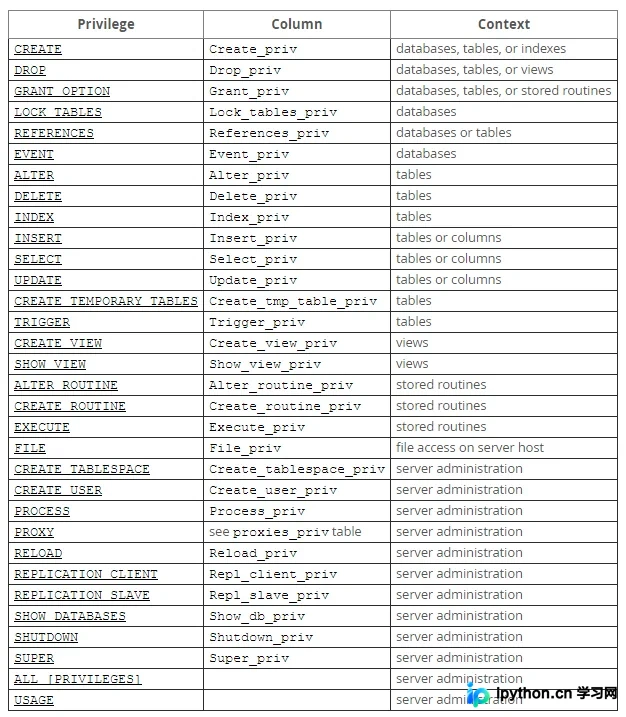
privileges:指定权限如ALL PRIVILEGES(所有)、SELECT(查询)、CREATE(建表)、DROP(删除)等。database.table:作用范围。使用*通配符表示全局;如test.user则锁定至特定库表。'username'@'host':账号标识。%代表任意 IP;指定192.168.0.%则仅限该网段登录。IDENTIFIED BY:设置初始密码。WITH GRANT OPTION:允许被授权者将获得的权限再转授给他人(生产环境慎用)。
- 执行示例:
mysql> GRANT ALL PRIVILEGES ON *.* TO 'yangxin'@'%' IDENTIFIED BY 'yangxin123456' WITH GRANT OPTION;
第2步:验证权限状态(Check Permissions)
在变更权限后,务必验证配置是否按预期生效。
- 入口:当前登录的 MySQL 命令行终端。
- 动作:使用
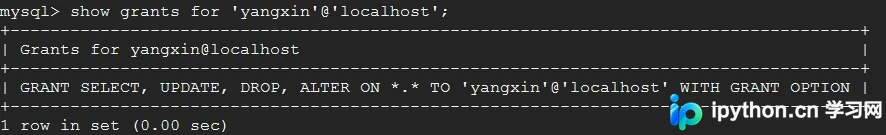
SHOW GRANTS FOR命令查看指定用户的所有授予条目。 - 操作:
mysql> SHOW GRANTS FOR 'yangxin'@'localhost';
第3步:回收权限与删除用户(Revoke & Delete)
当人员离职或业务变更时,需要及时移除不必要的访问能力。
- 回收指定权限:撤销已赋予的某项或多项权限。
- 操作:
mysql> REVOKE CREATE ON *.* FROM 'yangxin'@'localhost'; - 彻底删除账户:从系统表中清除用户记录及其关联对象。
- 操作:首先列出所有用户定位目标,然后执行删除。
mysql> SELECT host,user FROM mysql.user;
+---------------+---------+
| host   | user |
+---------------+---------+
| %    | root |
| 192.168.0.% | test |
| localhost  | yangxin |
+---------------+---------+

mysql> DROP USER 'yangxin'@'localhost';
第4步:重命名与修改密码(Rename & Password)
针对旧账户维护与安全管理,支持灵活的重命名及密码更新策略。
- 重命名用户:保留原账户所有权限与属性,仅更改标识。
- 操作:
RENAME USER 'old_user'@'host' TO 'new_user'@'host'; - 常规修改密码:
- 方法 A(推荐):使用
SET PASSWORD即时生效且无需重启服务。
SET PASSWORD FOR 'username'@'host' = PASSWORD('new_password'); - 方法 A(推荐):使用
- 方法 B(外部工具):通过
mysqladmin命令行客户端更新。 - 方法 C(底层更新):直接操纵系统表(MySQL 5.7+ 字段有所变化)。
shell> mysqladmin -u username -p old_password password new_passwordUSE mysql;
UPDATE user SET authentication_string=PASSWORD('new_password') WHERE user='root';
FLUSH PRIVILEGES; -- 同步内存缓存排错与安全策略:忘记密码处理
若丧失 root 访问权导致无法登录,需进入“免验证模式”进行修改。此操作涉及服务重启与配置修改,存在安全风险,请仅在授权环境下操作。
第5步:强制重置 Root 密码
- 暂停权限验证:编辑 MySQL 配置文件
my.cnf(Linux)或my.ini(Windows)。 - 入口:
[mysqld]节点下添加以下指令: - 操作:
[mysqld] skip-grant-tables - 重启服务:使配置加载。
- 操作:根据操作系统执行对应的启动脚本或命令(如
service mysqld restart)。
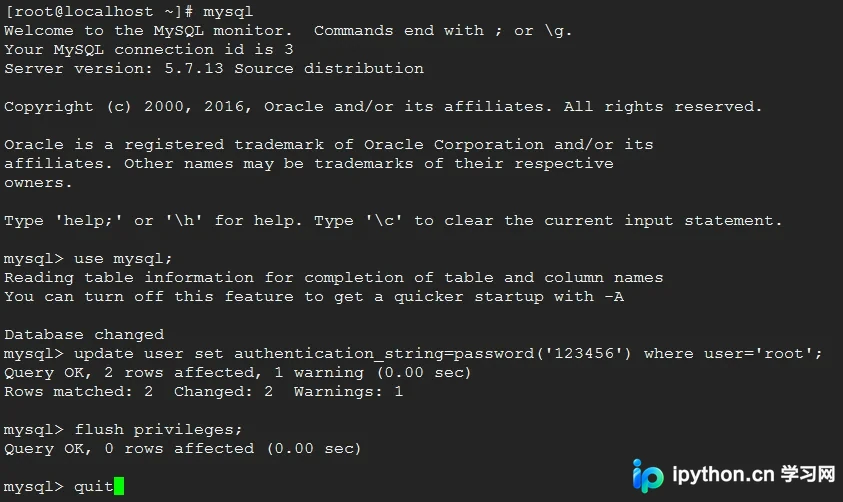
此时无需密码即可输入 mysql 进入控制台。随后依照上文 第4步-方法C 的逻辑更新密码。
- 恢复安全状态:密码设置完成后,再次打开配置文件
my.cnf。 - 动作:删除或注释掉
skip-grant-tables行。 - 终态确认:重新启动 MySQL 服务。此后系统将重新启用严格的权限审计。
简要总结
MySQL 的权限管理机制依赖于精细的粒度划分。正确的操作流程应遵循“按需授权 -> 及时刷新(flush privileges) -> 定期审计”。对于高敏感服务器,建议严格限制 WITH GRANT OPTION 的使用,并在日常运维中优先采用 SET PASSWORD 而非修改底层表的方式更改变量,以确保系统日志的完整性与一致性。
以上就是 MySQL 用户权限管理详解的详细内容,更多关于 MySQL 数据库安全优化的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















