



在 Spring 项目里,ApplicationEvent 往往是最容易上手的解耦工具:发布一个事件,多个监听器各自处理,业务代码看起来也更干净。但问题恰恰出在“太顺手”上,很多团队会不自觉地把本地事件、异步任务,甚至跨服务通知都塞进同一套机制里。
这篇文章想解决的,就是 Spring 事件机制最常见的边界误判。你可以顺着几个核心问题来判断:当前需求是不是只影响单个进程、监听逻辑是否受事务提交时机影响、失败后能不能容忍丢失或补偿,以及什么时候应该改用 MQ 或 Outbox 模式。
先分清:进程内事件和跨服务消息不是一回事
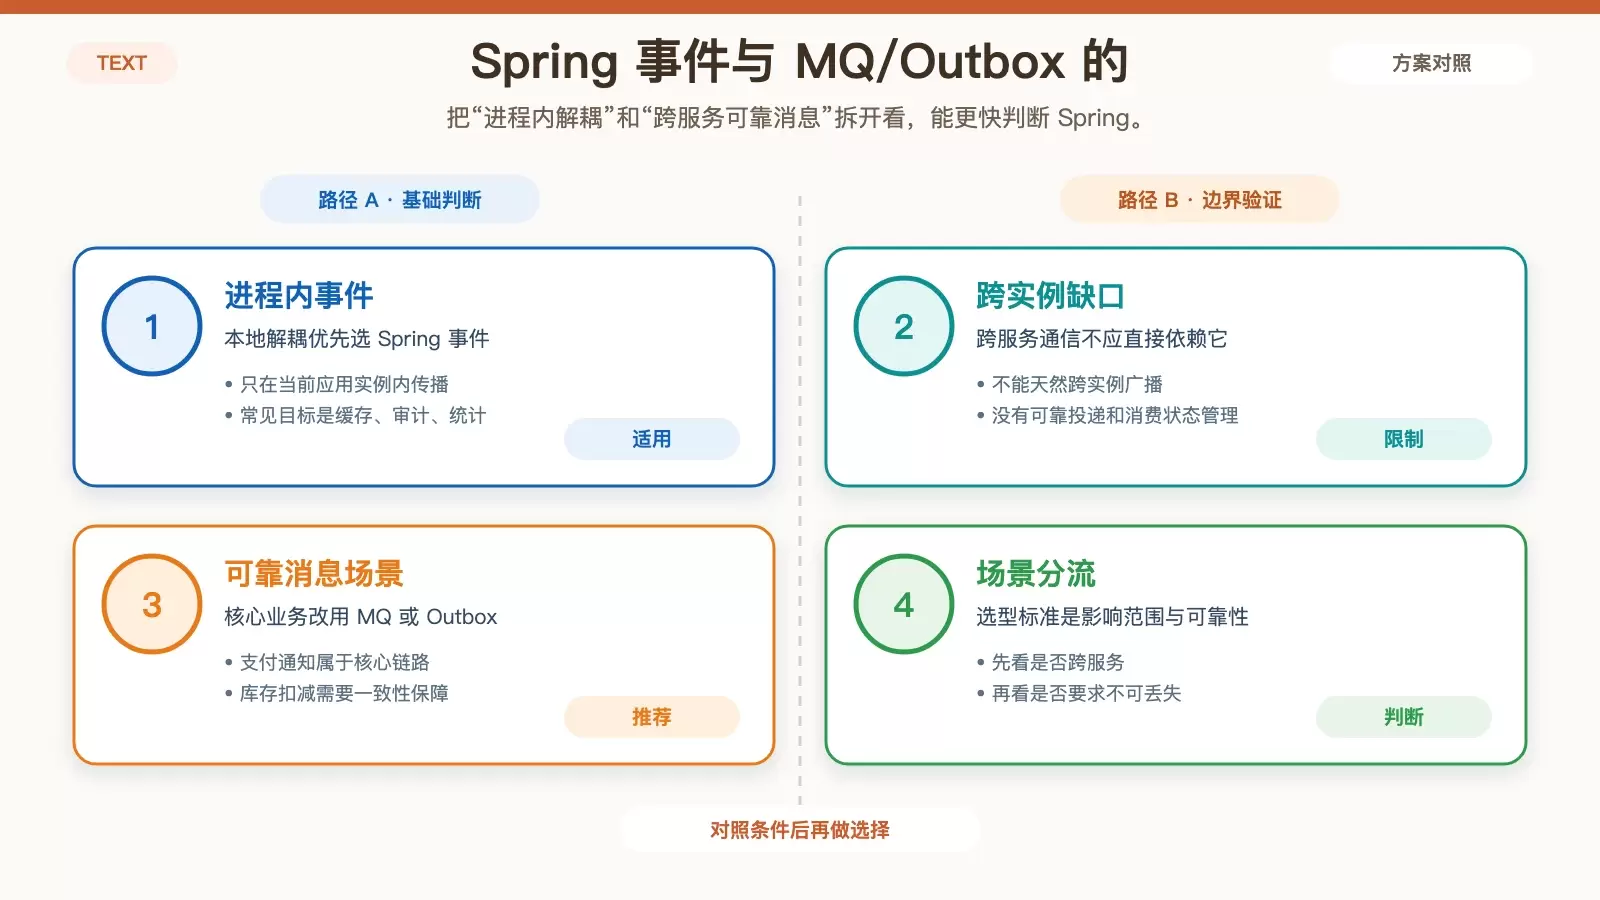
ApplicationEvent 的优势,在于同一个应用进程里的解耦。它很适合把主流程和一些附属处理拆开,让代码结构更清晰,但它的能力范围基本也止步于此。
flowchart TD
  A[Order Service] --> B[ApplicationEvent]
  B --> C[Local Listener]
  C --> D[Update Local Cache]
  A --> E[Message Queue]
  E --> F[Payment Service]
  E --> G[Inventory Service]
如果事件只影响当前服务内部,比如刷新本地缓存、记录审计日志、触发统计计算,那么 Spring 事件非常合适,因为这些动作通常不要求跨实例传播,也不依赖严格的可靠投递。
但只要场景变成以下几类,就不应该再把它当成主方案:
哪些场景适合用 Spring 事件
适合使用 ApplicationEvent 的,通常是进程内、低耦合、失败可控的处理,例如:
- 刷新本地缓存
- 记录审计日志
- 更新内部统计指标
- 触发低风险的附属任务
哪些场景应该转向 MQ 或 Outbox
如果事件涉及跨服务、跨实例,或者必须保证可靠投递与可追踪性,就该直接考虑消息队列或 Outbox 模式,例如:
- 支付结果通知
- 库存扣减联动
- 订单状态跨服务传播
- 任何不能随意丢失的核心业务事件
换句话说,Spring 事件解决的是“本地解耦”,而不是“分布式消息可靠传递”。两者目标不同,设计约束也完全不同。
事务边界为什么是 Spring 事件最容易踩的坑
Spring 事件默认在当前线程里发布和处理。这意味着,事件发出时,外层事务很可能还没有提交。此时监听器如果去查询数据库,读到的可能是旧数据,严重时会直接造成业务不一致。
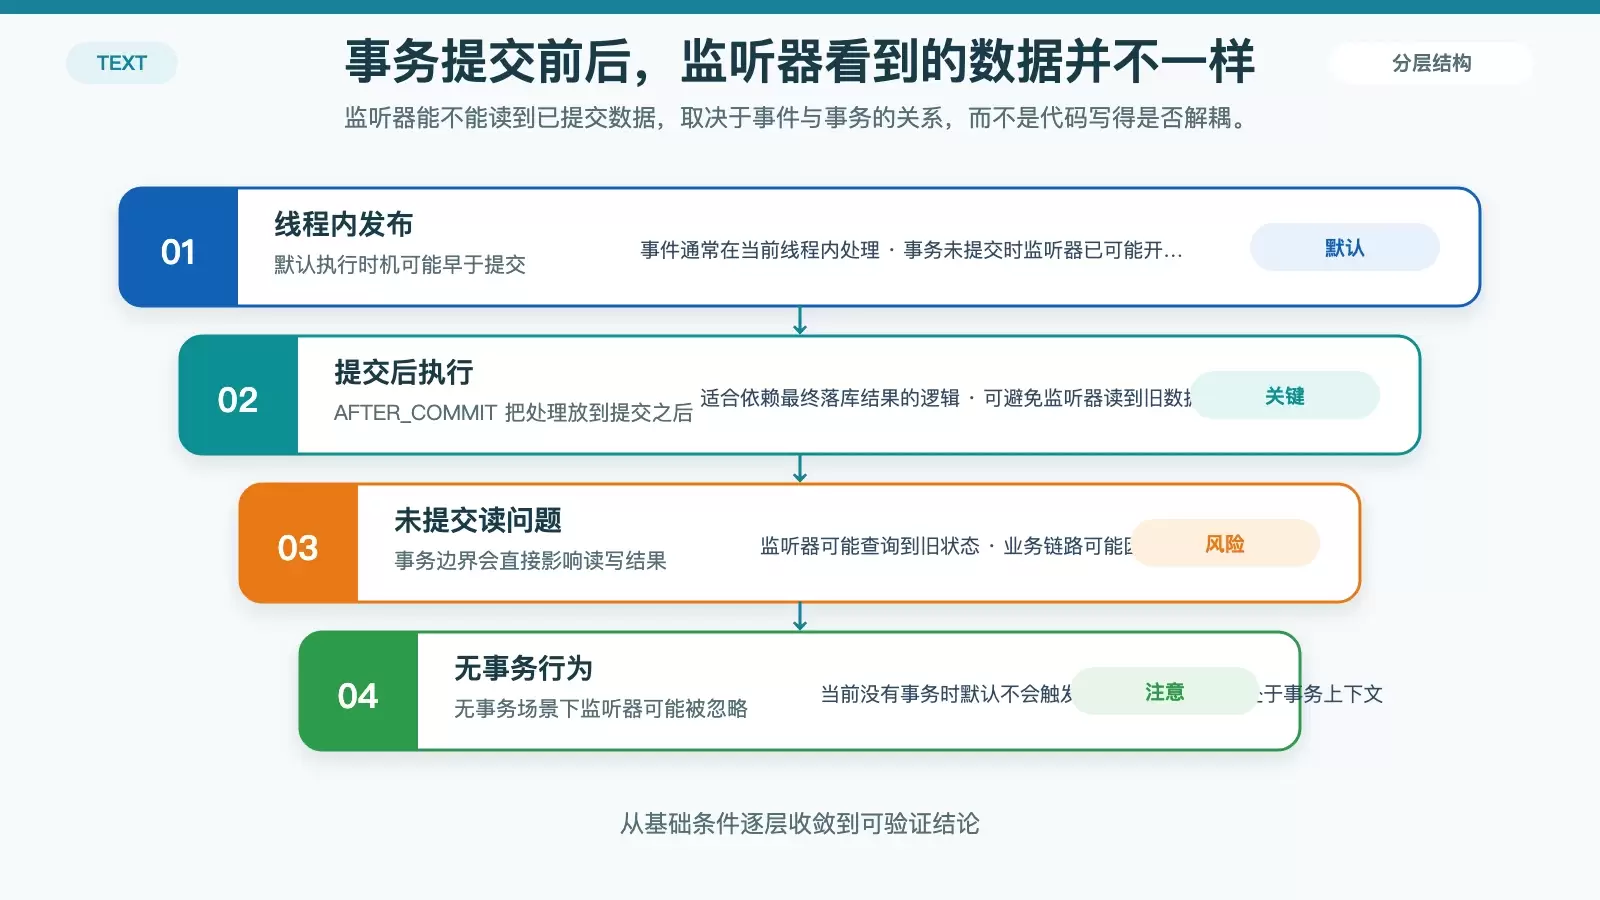
这个问题在“主流程写库,监听器再查库或做后续动作”的场景里尤其常见。
@TransactionalEventListener(phase = TransactionPhase.AFTER_COMMIT)
public void handle(OrderCreatedEvent event) {
    auditService.record(event.orderId());
}
使用 @TransactionalEventListener,并把阶段指定为 TransactionPhase.AFTER_COMMIT,可以把监听器执行时机明确放到事务提交之后。对于需要依赖最终落库结果的逻辑,这通常是更稳妥的写法。
AFTER_COMMIT 能解决什么问题
它解决的核心问题是“监听器看到的数据是否已经提交”。在订单创建、审计记录、状态追踪这类流程里,监听器往往依赖主事务的最终结果,AFTER_COMMIT 可以避免监听器在事务未完成时提前执行。
没有事务时要注意什么
这里还有一个很容易被忽略的点:如果当前根本没有事务,@TransactionalEventListener 的行为会发生变化。默认情况下,它不会触发。所以在设计监听逻辑时,必须先确认事件发布点是否稳定处于事务上下文中,否则监听器可能因为“没有事务”而悄悄失效。
加上 @Async,并不等于拿到了可靠消息能力
很多项目会在监听器上加 @Async,希望把耗时逻辑异步化。这种做法本身没有问题,但它解决的是“不要阻塞主线程”,不是“可靠投递”。
@Async("eventExecutor")
@EventListener
public void handle(UserProfileChangedEvent event) {
    searchIndexRefresher.refresh(event.userId());
}
一旦进入异步监听,新的问题也会跟着出现:线程池打满了怎么办,应用重启时队列里的任务怎么办,监听器抛异常后是否会自动重试,这些都不是 @Async 帮你兜底的。
异步监听适合什么任务
这类写法适合低风险、允许丢失,或者可以通过后续机制补偿的任务,例如:
- 更新搜索索引触发
- 非关键通知发送
- 可重建的派生数据刷新
哪些核心链路不该只靠异步事件
如果是订单、支付、库存这类核心链路,就不能指望一个异步监听器来保证一致性。因为它既没有消息队列那样的持久化投递能力,也没有天然的重试、死信、消费状态管理机制。把关键一致性交给它,风险过高。
失败处理不能只谈“解耦”,还要谈代价和后果
本地事件失败,处理思路相对直接:记录日志、报警、人工介入,或者通过定时任务做补偿。这是因为失败范围通常还局限在当前服务内部。
但跨服务事件失败后,问题会迅速升级。此时你需要面对的不只是“某个监听器报错”,而是一整套可靠性设计:
- 重试机制
- 死信队列
- 幂等性控制
- 消费位点管理
event_decision
├── local cache refresh -> ApplicationEvent
├── audit after transaction -> TransactionalEventListener
├── send email -> async event plus retry table
├── payment notification -> MQ or Outbox
└── inventory deduction -> transactional message design
这里最关键的判断标准不是“代码看起来是否优雅”,而是“业务是否允许失败、重复、延迟或丢失”。解耦只是实现手段,业务一致性才是最后要守住的底线。
分布式事件还要处理顺序和重复消费
只要进入分布式环境,事件顺序和重复处理就不能回避。事件到达顺序可能和实际发生顺序不一致,比如订单创建事件晚于支付成功事件到达,就可能让状态机进入异常状态。
这类场景下,常见做法是在事件中加入序列号或时间戳,由消费者执行重排,或者直接拒绝过期事件。同时,所有消费者都应该具备幂等处理能力,否则网络重试或消息队列的 at-least-once 投递语义,会把同一条业务变更多次落库,最终造成数据错误。
既想保留 Spring 编程模型,又要跨服务可靠投递,可以看 Outbox 模式
当业务确实需要跨服务通信,但团队又希望继续沿用 Spring 事件简洁的开发方式时,Outbox 模式是一个很实际的中间解法。
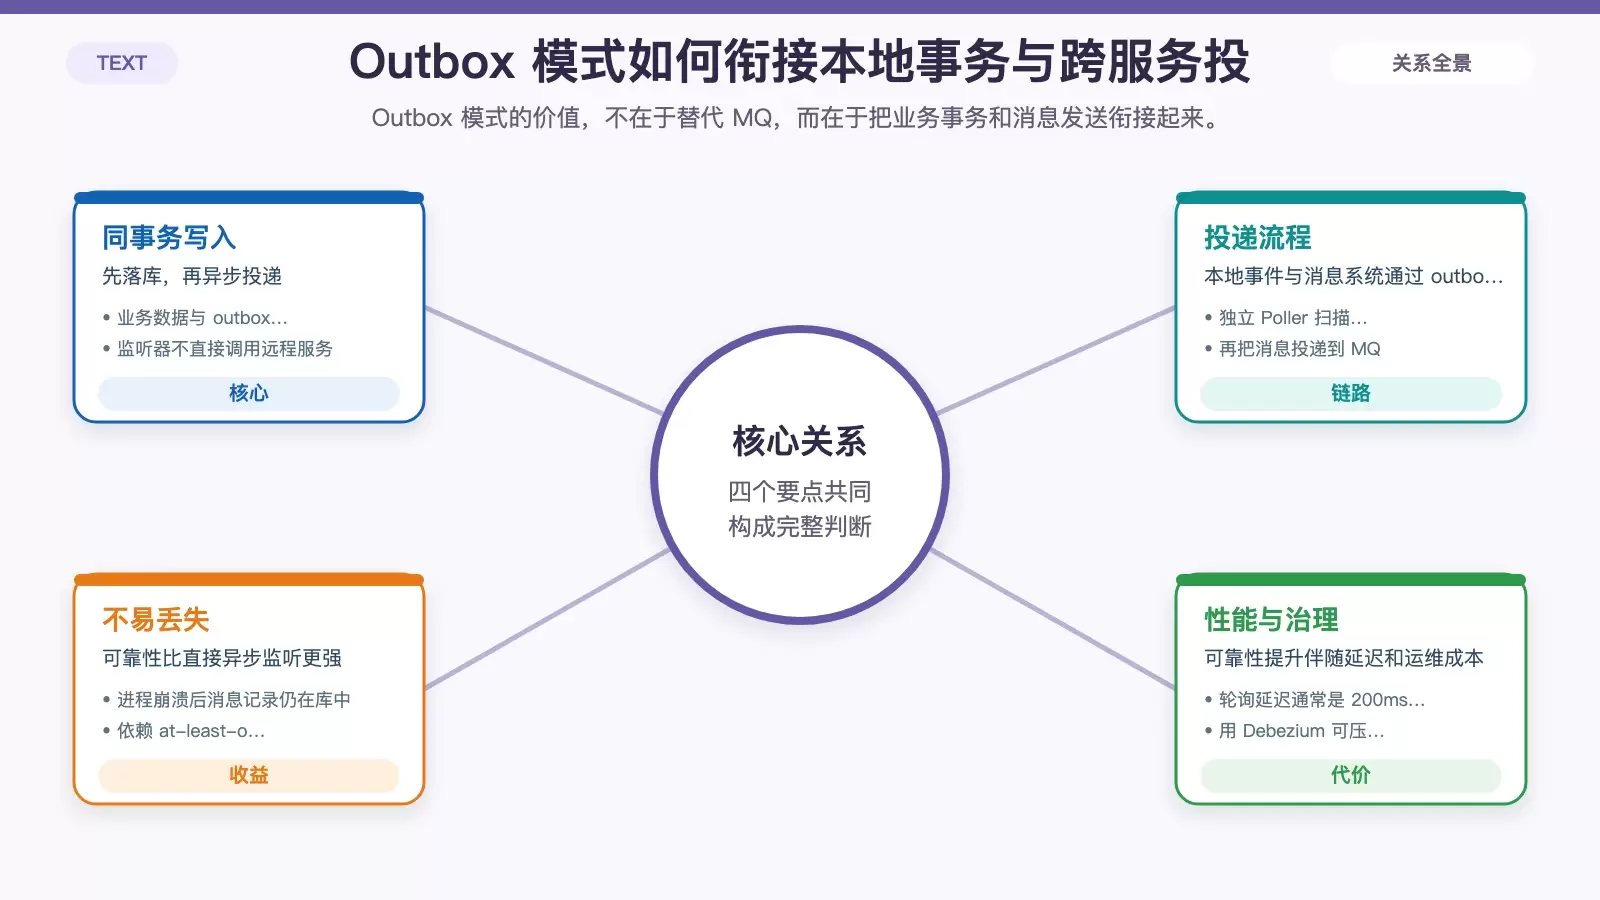
它的核心思路不是让 Spring 事件直接承担跨服务消息职责,而是把本地事件先转成数据库中的一条 outbox 记录,并且与业务数据在同一事务里提交。之后再由独立的 Outbox Poller 扫描并投递到消息队列。
@TransactionalEventListener(phase = TransactionPhase.BEFORE_COMMIT)
public void handle(OrderCreatedEvent event) {
    // 与订单插入在同一事务中,写入 outbox 表
    outboxRepository.save(new OutboxMessage(
        "order.created", event.toJson(), event.getAggregateId()));
}
Outbox 的基本工作方式
在这种模式下,业务代码仍然只关心领域事件本身;监听器也不直接调用远程服务,而是负责把事件写入 outbox 表。随后由独立组件把这些记录投递到 MQ,从而把“业务提交成功”和“消息最终可投递”连接起来。
它的优点和代价分别是什么
优点很明确:
- 业务代码无需直接感知 MQ 细节
- 业务数据和 outbox 记录可放在同一事务中提交
- 即使进程崩溃,未发送消息仍然保留在数据库里
- 可以借助消息队列的
at-least-once语义提高可靠性
代价也同样明确:它会引入额外延迟。文中给出的典型轮询延迟是 200ms-1s,因此并不适合对实时性要求极高的场景。
生产环境还要补上哪些细节
如果需要进一步降低延迟,可以使用 Debezium 代替轮询,通过 CDC 捕获 outbox 表变更并直接写入 Kafka,把延迟压到 50ms 以内。
同时,outbox 表本身也要有治理策略。比较常见的做法是按天分区,并定期归档或删除成功投递超过 7 天的记录,避免表无限增长后拖慢数据库性能。
结论:别把便利性误当成边界能力
Spring ApplicationEvent 是一个很好用的进程内解耦工具,但它并不是消息队列的替代品。你在设计时至少要问清楚四件事:事件是否只在本地生效、是否依赖事务提交结果、失败后能否接受丢失或补偿、是否涉及跨服务可靠传播。
边界清楚之后,技术选型其实并不复杂:本地解耦就用 Spring 事件;事务后处理就用 @TransactionalEventListener;低风险异步任务可配合 @Async;跨服务可靠消息则优先考虑 MQ 或 Outbox。真正需要守住的,从来不是“看起来很解耦”,而是业务一致性没有被牺牲。















