


网络安全:渗透测试工具nmap与sqlmap

Nmap与SQLmap:用途、原理与测试边界
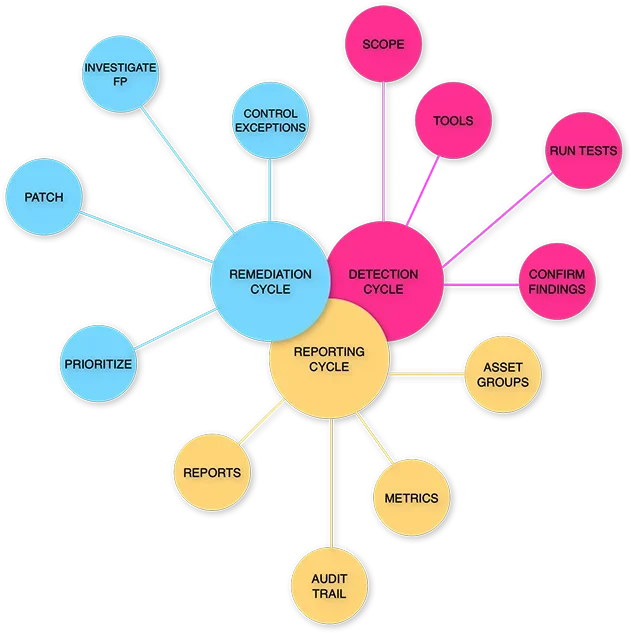
Nmap与SQLmap在授权渗透测试中分别承担信息收集与漏洞验证的核心角色。Nmap基于TCP/IP协议栈特征,通过发送特定构造的数据包探测目标主机存活状态、开放端口及运行服务,属于网络资产测绘工具;SQLmap则专注于Web应用层的SQL注入漏洞,通过自动化构造并发送各类SQL Payload,观察数据库响应差异来判断注入点是否存在。在标准渗透测试流程中,Nmap通常处于前期侦察与资产发现阶段,为后续测试划定目标边界;SQLmap则位于漏洞验证阶段,用于对疑似注入接口进行深度确认。测试边界必须严格遵循授权范围,明确测试时间窗口、允许的扫描强度以及数据保护要求。所有测试数据仅用于安全评估,禁止留存或外泄任何业务敏感信息,确保测试行为合法合规。
Nmap:从资产发现到服务识别
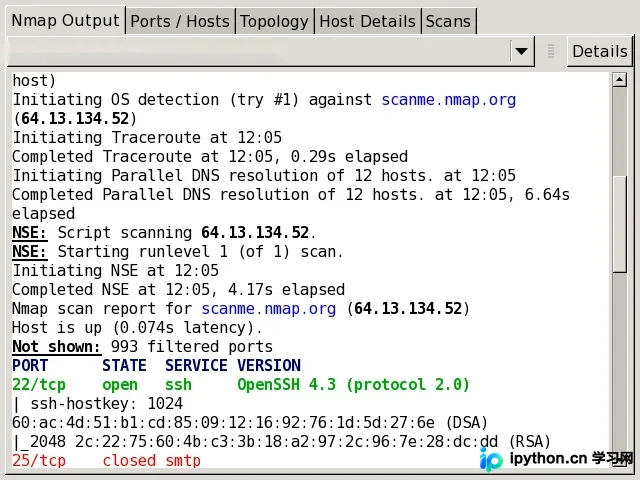
在自有或授权实验环境中,Nmap的操作通常从主机发现开始,例如使用nmap -sn 192.168.1.0/24通过ICMP或ARP请求快速定位存活设备。随后进行端口与服务探测,常用命令如nmap -sS -sV -p 1-1000 目标IP,其中-sS执行半开扫描降低日志记录,-sV尝试识别服务版本。扫描结果中,STATE字段显示端口状态(open/closed/filtered),PORT与PROTOCOL标识通信端点与传输层协议,SERVICE/VERSION则揭示具体应用及其版本号。例如,若发现8080端口运行Apache Tomcat 9.0.50,测试人员可据此判断后续是否需针对该版本已知的CVE进行验证,或结合业务逻辑开展进一步的安全评估,从而精准规划后续测试路径。
SQLmap:SQL注入风险验证
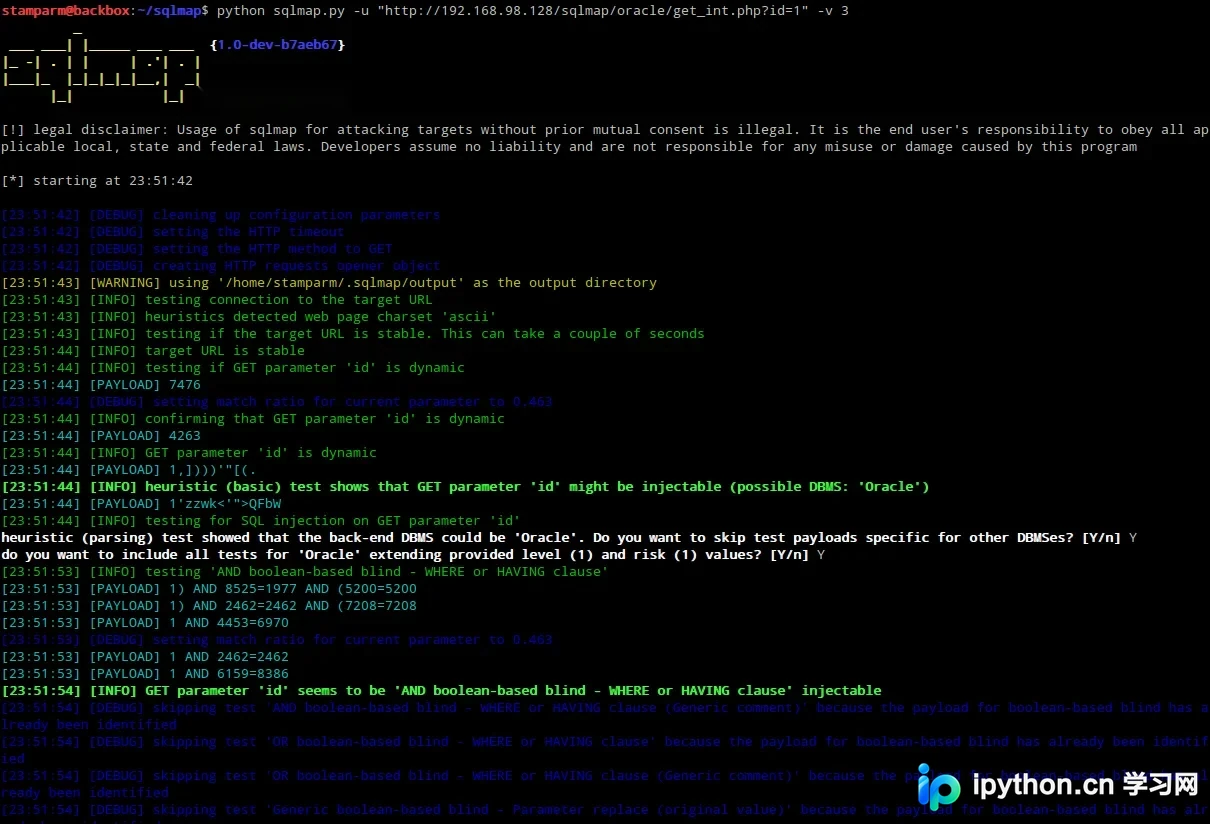
SQLmap主要用于自动化检测与验证Web应用中的SQL注入风险,解决人工构造Payload效率低、覆盖不全的问题。在启动测试前,必须取得书面授权,明确测试URL、参数及允许的测试级别。在受控靶场中,测试流程通常从识别注入点开始,例如对URL参数执行sqlmap -u 靶场地址 --batch。工具会依次尝试布尔盲注、时间盲注、报错注入等Payload,并通过HTTP响应状态码、响应时间差或数据库报错信息判断注入是否成立。需注意,自动化扫描结果仅提示疑似存在,必须通过手动复现执行无害查询确认漏洞真实可触发,避免将网络延迟或WAF拦截误判为注入成功,确保结论严谨可靠。
结果验证、风险判断与常见避坑
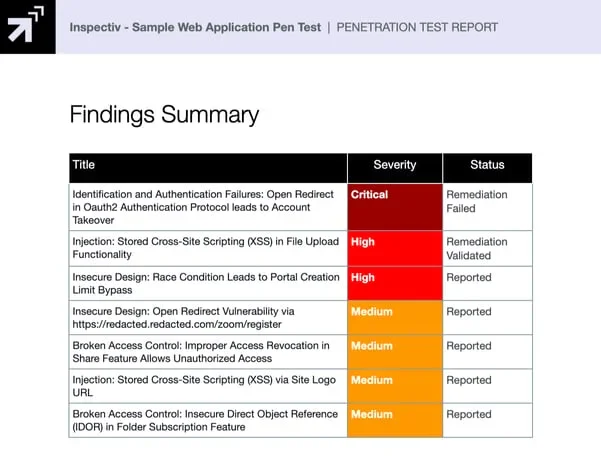
交叉验证是确保测试结论准确的关键。需将Nmap识别的开放服务与SQLmap发现的注入接口结合分析,判断是否存在可利用的攻击链。验证时需严格区分误报、可复现漏洞与高风险配置。常见避坑包括:扫描强度过高引发目标拒绝服务、授权范围外溢导致越权测试、服务版本识别因Banner伪造而误判、未完整保存请求响应日志导致无法复现,以及最严重的未授权测试。修正思路为:采用低并发与随机延迟参数控制扫描节奏;严格核对授权清单;结合多工具指纹交叉验证版本;全程保存原始流量日志;任何测试前必须签署书面协议,确保操作全程可追溯、可审计,从而构建安全规范的测试闭环。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















