


数据库合规审计:透明加密TDE配置

理解TDE与合规审计要求
透明数据加密(TDE)是一种在存储层对数据库文件进行实时加解密的技术,数据写入磁盘前自动加密,读取时自动解密,对应用程序完全透明。它主要保护静态数据,防范物理介质丢失、非法拷贝或底层存储越权访问。与传输加密(如TLS保护网络链路)和应用层加密(业务代码手动加解密)不同,TDE聚焦于底层数据文件、事务日志及备份文件的整体安全。在合规审计中,审计方重点关注三大维度:一是加密范围是否覆盖核心业务库及关联的日志文件;二是密钥管理体系是否采用独立的密钥管理服务,实现主密钥与数据加密密钥的分离存储;三是所有TDE开关操作、密钥轮换及权限变更是否留存不可篡改的系统日志,以满足等保2.0或数据安全法对操作留痕的强制要求。
完成TDE配置与密钥管理
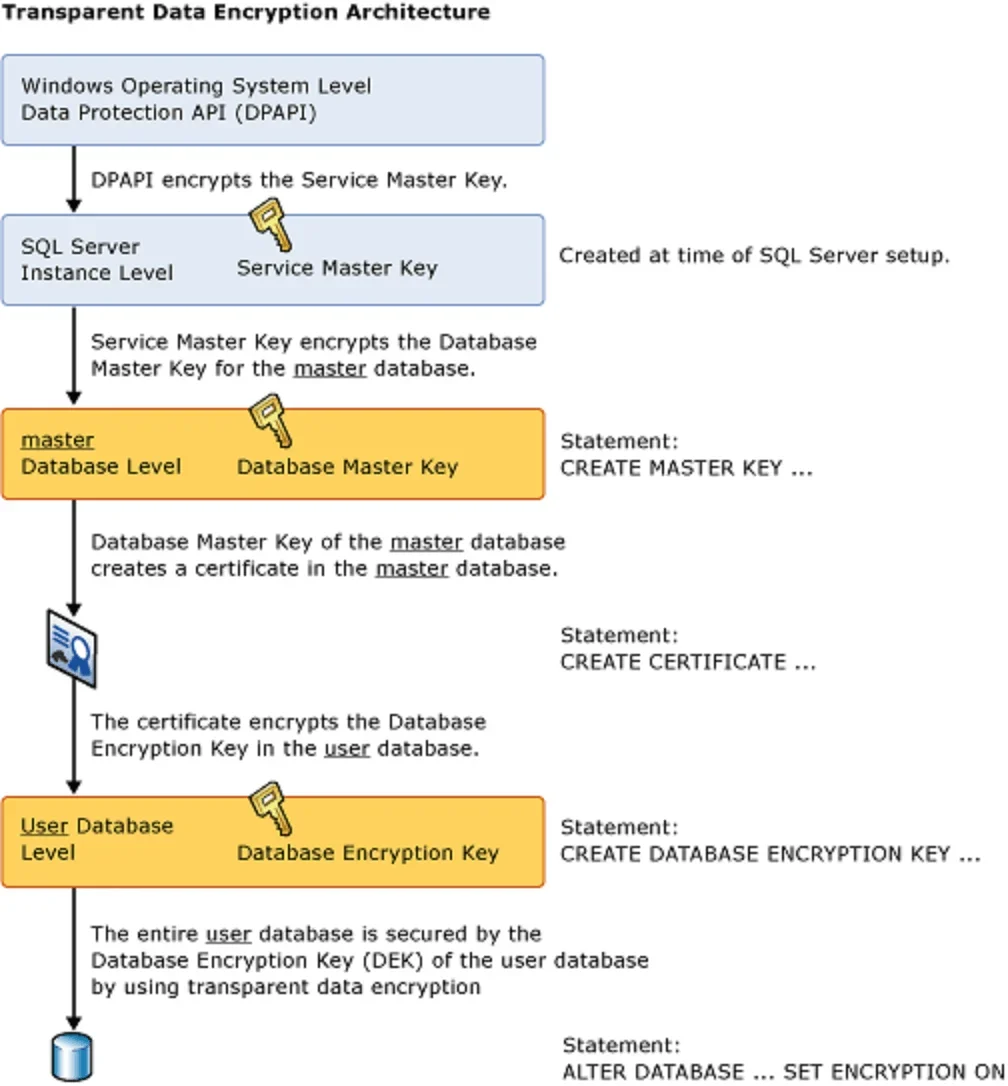
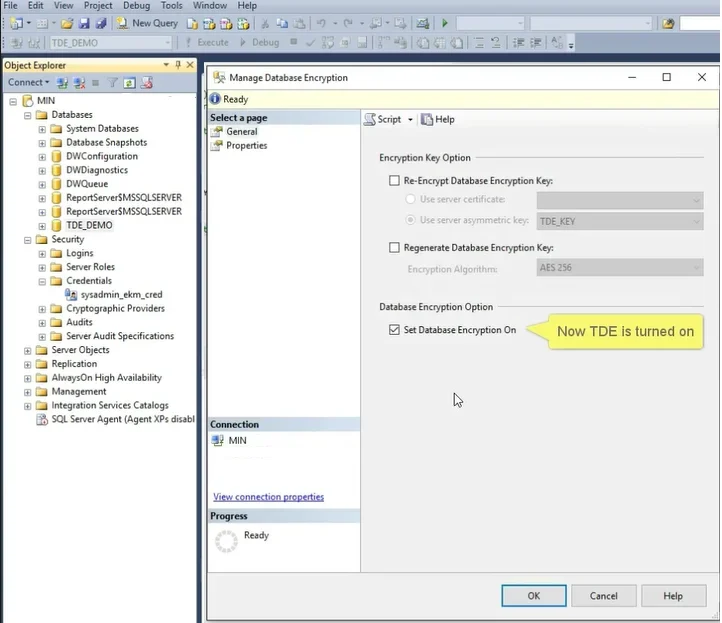
实施TDE前需确认数据库企业版或对应高级版本支持该特性,并评估CPU与I/O性能基线,因加解密会引入额外的计算开销。核心配置流程分为三步:首先在数据库安全模块或外部密钥管理系统中创建主密钥,建议采用AES-256算法并绑定硬件安全模块;其次生成数据库加密密钥并用主密钥加密保护;最后通过执行系统级加密命令或控制台开关启用TDE,系统将异步扫描并加密现有数据页。生产环境上线前必须完成三项检查:一是执行全量备份并验证备份文件是否同步加密,避免明文备份泄露;二是进行兼容性测试,确认第三方备份工具、数据同步组件及只读节点能正确识别加密标识;三是压测核心查询与批量写入,观察CPU使用率与延迟波动,确保业务服务等级协议不受影响。
验证加密状态与审计证据
配置完成后,需通过系统视图与日志交叉验证加密状态。以主流关系型数据库为例,可查询系统加密状态视图,确认加密状态字段返回已加密且密钥指纹与密钥管理系统记录一致。同时检查数据库错误日志,确认无加密失败或密钥加载异常告警。为构建完整的合规审计证据链,需导出三类材料:一是加密状态查询结果及时间戳,证明目标库已处于受控加密状态;二是密钥生命周期管理记录,包含创建、轮换、吊销的审批流与操作日志;三是数据库审计日志中关于TDE配置变更的明细,需包含操作人标识、执行语句及成功状态。所有证据应归档至只读存储介质,并附加哈希校验值,确保审计期间数据完整性可追溯。
常见问题与合规避坑
TDE落地过程中常见合规风险包括:主密钥未异地备份导致灾难恢复失败;仅对业务库加密而忽略临时表空间或归档日志,造成数据残留泄露;密钥轮换周期超过合规要求且未平滑过渡;配置变更未纳入变更管理系统,缺乏双人复核与审批留痕。此外,首次启用TDE时的全量加密可能引发I/O瓶颈,需避开业务高峰并监控锁等待。审计前检查应聚焦四项重点:核对备份策略是否强制要求加密导出;验证密钥轮换记录是否连续且无断档;抽查近三个月配置变更工单与数据库审计日志的一致性;使用性能监控工具确认加密后吞吐量与响应时间仍在基线阈值内。建立标准化检查清单可大幅降低审计不合规概率。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















