


Python中eval()与ast.literal_eval()的安全差异解析

发布时间:2026-10-15 |
3人浏览过
本文深入解析Python中eval()与ast.literal_eval()的核心区别。eval()功能强大但存在严重安全隐患,可执行任意代码;而ast.literal_eval()仅支持合法的Python字面量转换,自动拒绝非法或危险操作。通过对比两者在类型转换与计算能力上的表现,帮助开发者在需要解析字符串数据时选择更安全的方式,避免恶意输入导致的系统风险。
eval()函数具备将字符串形式的列表(list)、元组(tuple)、字典(dict)等数据结构还原为其对应原始数据类型的功能。
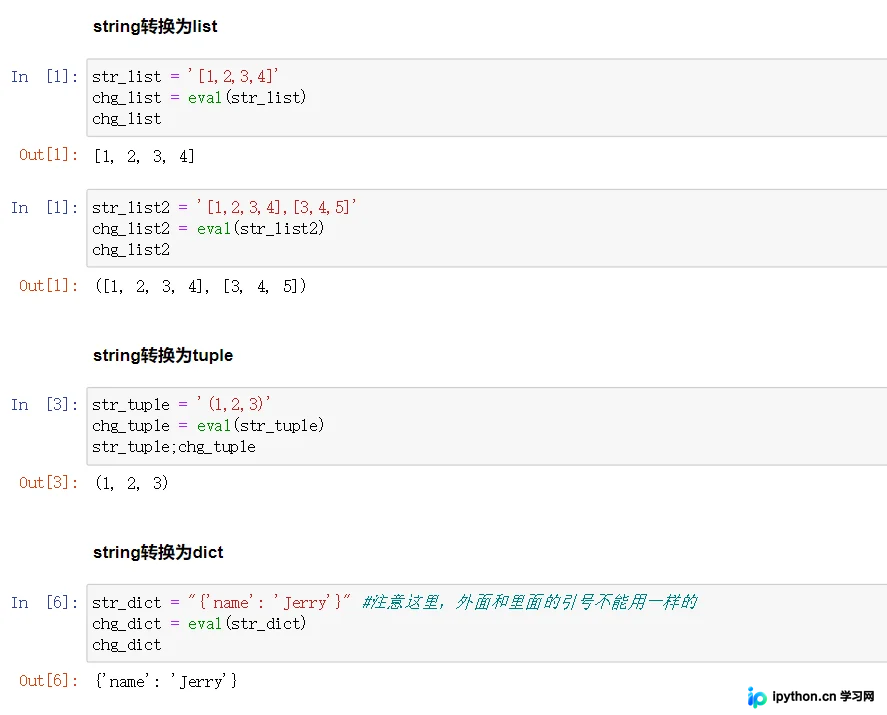
利用eval()可以实现将字符串格式的元组、列表或字典转换为实际的元组、列表或字典对象。此外,该函数还能直接对字符串格式的数学表达式进行计算求值。
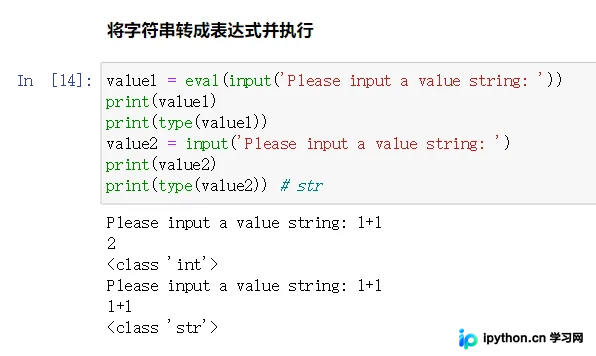
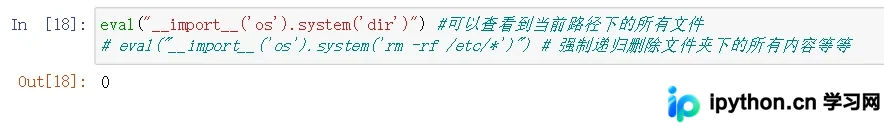
从上述功能来看,eval()显得十分强大:它既能完成字符串与list、tuple、dict之间的类型转换,又能充当简易计算器。然而,这种强大功能背后隐藏着巨大的安全隐患。例如,若用户恶意输入特定字符串,可能导致严重的安全问题。
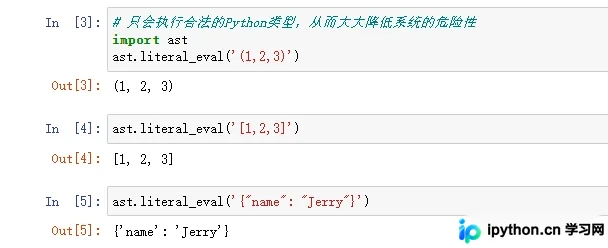
鉴于上述安全风险,推荐使用ast.literal_eval()作为替代方案。该函数会严格判断待计算的内容在执行后是否生成合法的Python数据类型;若符合规范则执行转换,否则拒绝执行。针对前文提到的普通计算及恶意操作,使用ast.literal_eval()均会拒绝运行并抛出错误。
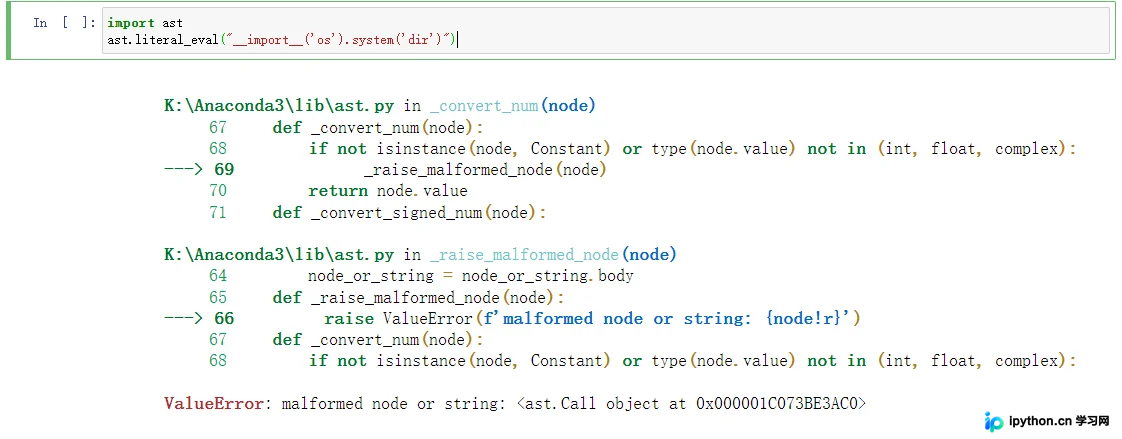
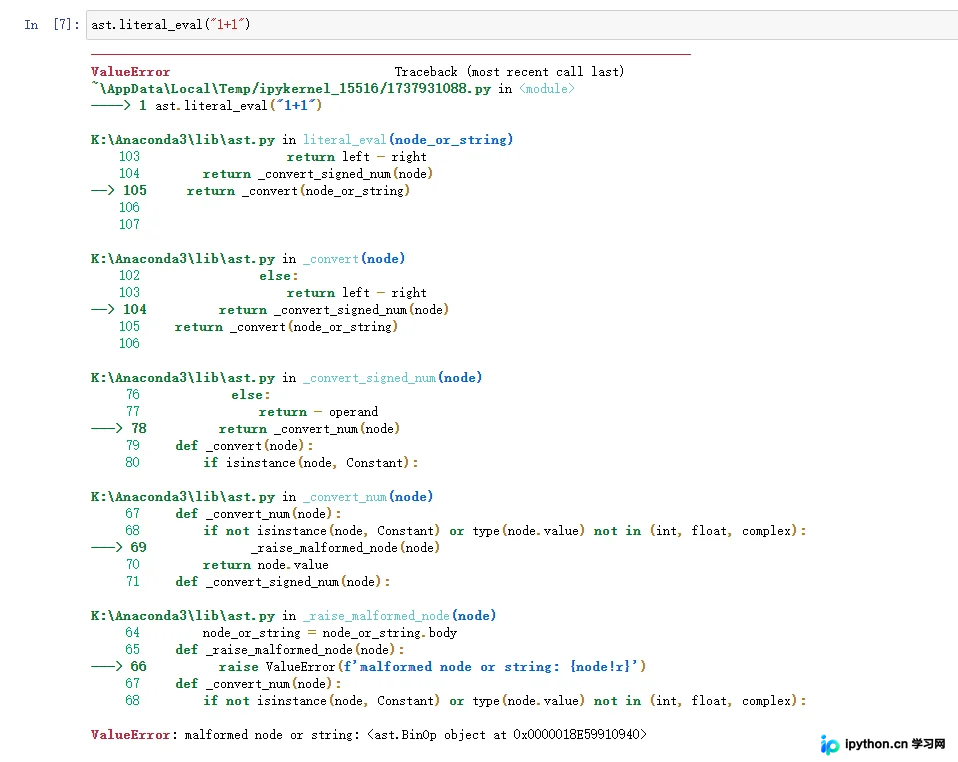
ast.literal_eval()仅允许执行合法的Python字面量表达式,从而大幅降低了系统面临的安全风险。
总结
本文到此结束,希望能为读者提供有价值的参考。如果您觉得内容有帮助,欢迎持续关注本站以获取更多技术资讯!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















