


Python3使用requests库下载Android APK文件
在 Python 3 中下载 Android APK 安装包,核心在于使用 requests 库的流式传输模式(stream=True)并配合分块写入(iter_content)。由于 APK 文件通常体积极大,直接读取响应内容容易造成内存溢出。本文将从网络请求参数配置、流式写入落盘、防盗链与超时规避,到最终的 APK 二进制结构校验,完整讲解一套稳定可靠的自动化下载方案。
一、为什么下载 APK 必须启用流式传输
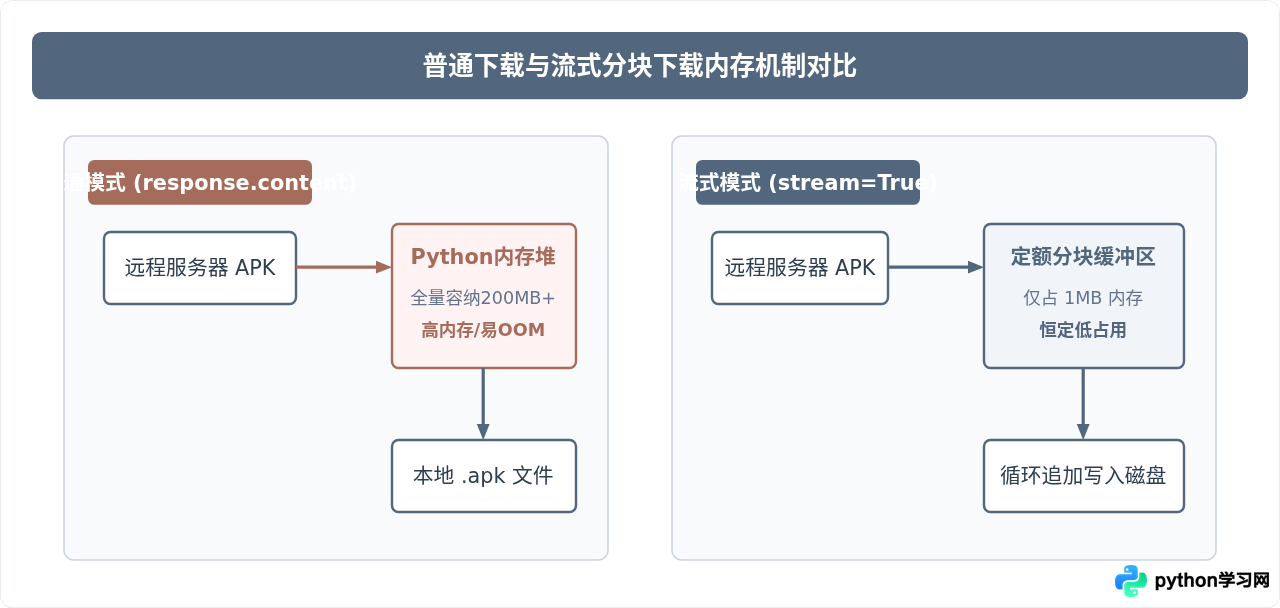
Android 应用程序包(APK)本质上是打包并经过签名的 ZIP 格式压缩包,体积轻则数十兆,重则数百兆甚至数吉字节。在常规 HTTP 请求中,如果我们直接调用 requests.get(url).content,底层的 HTTP 适配器会等待整个响应体传输完毕,并一次性把所有原始二进制字节加载进操作系统的内存空间中。
这种处理方式在处理微小文本或图标时没有问题,但在批量下载或下载大体积 APK 时会迅速拉高内存峰值,甚至导致进程被操作系统的 OOM 机制强制终止。正确的处理方式是开启 stream=True,推迟立即下载响应主体的行为,并通过固定大小的缓冲区边下载边落盘。
二、分块下载的核心操作步骤
在 Python 中使用 requests 实现分块下载,主要由初始化请求、响应状态检验、迭代写入和连接资源释放四个关键动作构成。
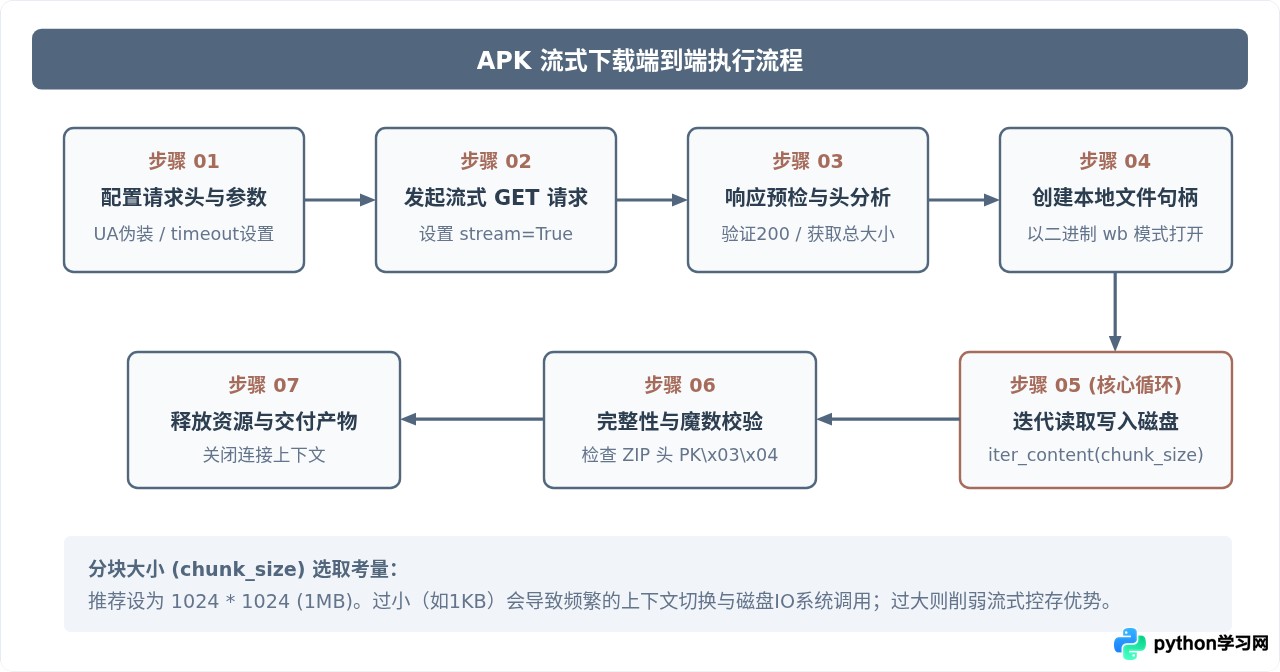
最基本的分块下载代码结构如下所示:
import requests

def basic_download_apk(url: str, target_path: str):
    # 启用 stream=True,仅接收响应头,不立即下载数据体
    with requests.get(url, stream=True) as response:
        response.raise_for_status()

        # 以二进制写入模式打开本地目标文件
        with open(target_path, 'wb') as f:
            # 每次读取 1MB 数据块写入本地
            for chunk in response.iter_content(chunk_size=1024 * 1024):
                if chunk:  # 过滤保持连接的心跳空块
                    f.write(chunk)
当启用
stream=True 时,底层 TCP 连接在读取完成前会一直保持打开。使用 with requests.get(...) as response: 可以确保即使中途出现 IO 异常或中断,底层的连接套接字也能被安全回收,避免连接泄露。
三、防范网络陷阱:请求头、重定向与超时设置
在公网环境下下载 APK 远比下载普通文本复杂。很多应用分发平台、CDN 或软件官网会部署防盗链机制,或者通过多层 302 重定向分发实际安装包。如果不进行专门的参数配置,极易遭遇以下问题:
- 403 Forbidden 错误:很多 CDN 拒绝来自默认
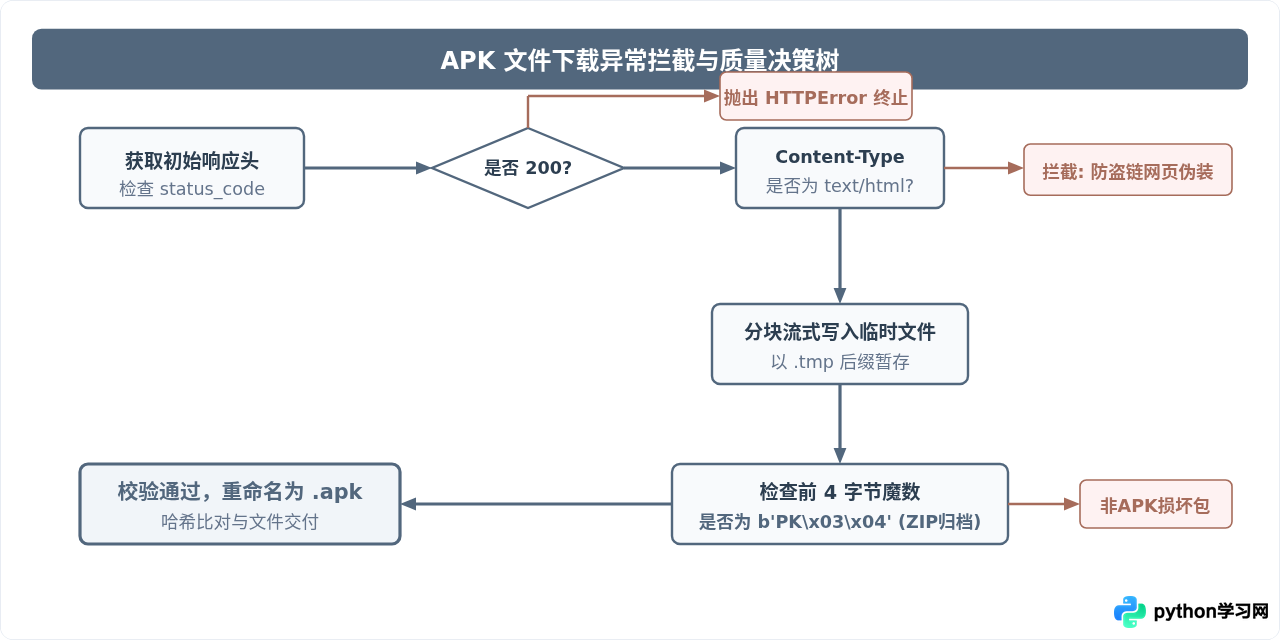
python-requests/x.x.x的 User-Agent 请求,必须模拟常见的浏览器或移动客户端标识。 - 下载到 HTML 错误页:部分服务器遇到无 Cookie 或防盗链来源缺失时,返回 200 OK 状态码,但实际内容是一个“请前往官网下载”的 HTML 网页,强行写入
.apk会导致文件损坏。 - 网络假死无响应:若不配置超时,遇到恶劣网络或服务器挂起时,程序会无限期等待。
四、文件完整性校验与魔数判定
网络下载过程中,可能因为网络抖动在未写满前连接就被切断。若服务器支持 Content-Length 响应头,可以通过累加写入的字节数进行大小比对。但更底层、更决定性的验证方式是读取文件头的魔数(Magic Number)。
所有合法的 APK 安装包都基于标准 ZIP 格式打包,其文件起始的前 4 个字节必须是固定的十六进制标识 50 4B 03 04(在 Python 中表现为字节串 b'PK\x03\x04')。如果前 4 个字节不是该特征码,说明下载下来的内容必然不是合法的 APK,可能是服务器返回的错误日志或反爬脚本。
五、生产级完整脚本实现
以下代码整合了自定义请求头、流式分块写入、简单的控制台下载进度显示、魔数校验以及哈希摘要计算:
import os
import hashlib
import requests

def download_android_apk(url: str, output_path: str, chunk_size: int = 1024 * 1024):
    """
    使用 requests 稳定下载 Android APK 文件
    :param url: APK 直链下载地址
    :param output_path: 目标保存路径
    :param chunk_size: 分块大小,默认 1MB
    """
    headers = {
        "User-Agent": (
            "Mozilla/5.0 (Linux; Android 13; Pixel 7) "
            "AppleWebKit/537.36 (KHTML, like Gecko) "
            "Chrome/116.0.0.0 Mobile Safari/537.36"
        ),
        "Accept": "*/*",
    }

    # 使用临时文件写入,避免中途断开产生损坏的不完整产物
    temp_path = output_path + ".downloading"
    sha256 = hashlib.sha256()
    downloaded_bytes = 0

    print(f"[*] 开始请求下载地址: {url}")
    # 设置连接超时为 10 秒,读取超时为 60 秒
    with requests.get(url, headers=headers, stream=True, timeout=(10, 60), allow_redirects=True) as resp:
        resp.raise_for_status()

        # 检查返回的 Content-Type 是否异常
        content_type = resp.headers.get("Content-Type", "").lower()
        if "text/html" in content_type:
            raise ValueError(f"预期下载二进制文件,但收到 HTML 页面 (Content-Type: {content_type})")

        total_bytes = int(resp.headers.get("Content-Length", 0))
        if total_bytes > 0:
            print(f"[*] 文件总大小: {total_bytes / (1024 * 1024):.2f} MB")
        else:
            print("[*] 服务器未提供 Content-Length,以流结束标志为准")

        with open(temp_path, "wb") as f:
            for chunk in resp.iter_content(chunk_size=chunk_size):
                if not chunk:
                    continue
                f.write(chunk)
                sha256.update(chunk)
                downloaded_bytes += len(chunk)

                if total_bytes > 0:
                    percent = (downloaded_bytes / total_bytes) * 100
                    print(f"\r[进度] {percent:.1f}% ({downloaded_bytes / (1024*1024):.1f}MB/{total_bytes / (1024*1024):.1f}MB)", end="")
                else:
                    print(f"\r[已下载] {downloaded_bytes / (1024*1024):.1f} MB", end="")

    print("\n[*] 数据传输完成,开始校验文件有效性...")

    # 1. 大小比对
    if total_bytes > 0 and downloaded_bytes != total_bytes:
        os.remove(temp_path)
        raise IOError(f"下载不完整: 预期 {total_bytes} 字节,实际得到 {downloaded_bytes} 字节")

    # 2. 魔数检验 (APK 必须是 ZIP 格式,以 PK\x03\x04 开头)
    with open(temp_path, "rb") as f:
        magic_header = f.read(4)
        if magic_header != b"PK\x03\x04":
            os.remove(temp_path)
            raise ValueError(f"文件不是有效的 APK/ZIP 格式 (文件头特征: {magic_header})")

    # 校验通过,重命名为正式文件
    if os.path.exists(output_path):
        os.remove(output_path)
    os.rename(temp_path, output_path)

    file_hash = sha256.hexdigest()
    print(f"[+] 下载成功: {output_path}")
    print(f"[+] SHA-256 校验和: {file_hash}")
    return output_path, file_hash
六、核心参数与最佳实践速查
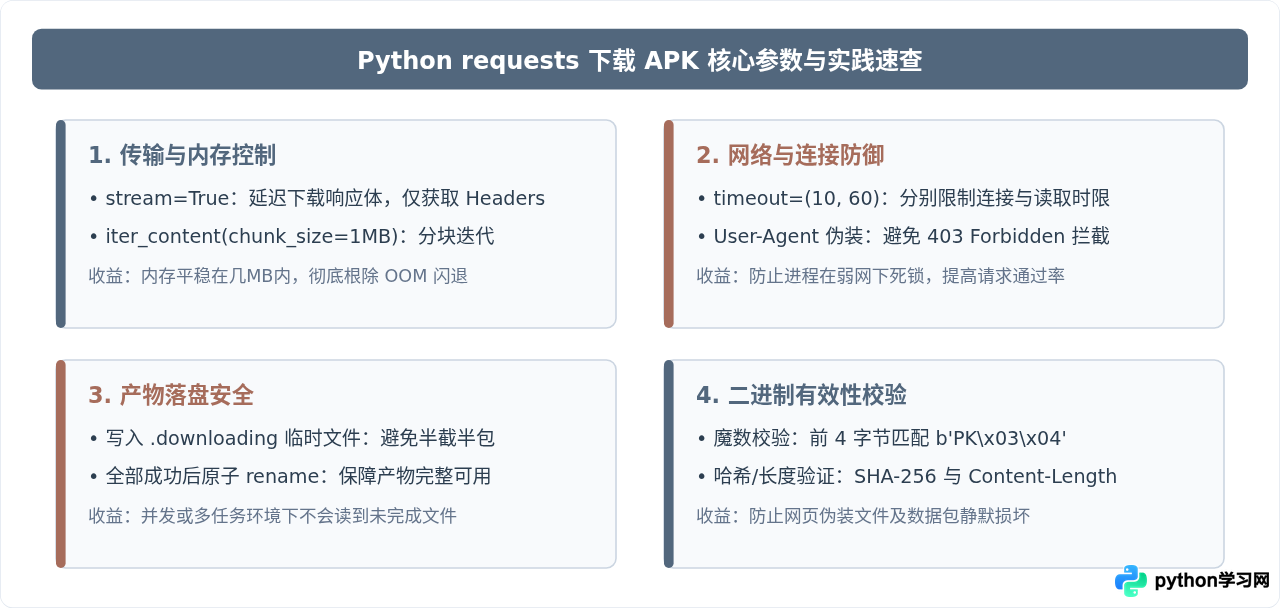
为了保证在批量抓取或后台任务中脚本的高可用性,下面将上述核心配置项与对应的防御意义归纳为速查表:
七、总结
在 Python 3 中下载 Android APK 文件的本质是一次面向大文件和二进制流的健壮性编程。牢记以下三条核心准则:第一,必须开启 stream=True 并使用 1MB 左右的 chunk_size,杜绝直接读取 response.content 造成内存浪涌;第二,务必做好请求头伪装与超时保护,防范 CDN 拒绝服务与网络挂起;第三,落盘后严格进行 ZIP 魔数 PK\x03\x04 校验,确保进入后续处理流程的都是真实有效的 APK 安装包。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















