


Linux下Python打包可执行文件提示glibc版本过低怎么解决
在 Linux 开发机上使用 PyInstaller 或 Nuitka 将 Python 程序打包成独立可执行文件后,拷贝至生产环境或其他服务器运行时,经常会遇到类似 /lib64/libc.so.6: version 'GLIBC_2.28' not found (required by ./my_program) 的报错。解决该问题的核心原则在于“在低版本系统环境中完成构建,以向下兼容高版本系统”,而不是强行在目标旧机器上直接升级系统底层核心动态库。
为什么会出现 glibc 版本过低的报错
glibc(GNU C Library)是绝大多数 Linux 系统的核心运行库,提供了 Linux 系统调用(System Calls)和标准 C 库函数。Python 解释器本身以及通过 C 扩展编译的第三方依赖(例如 NumPy、Cryptography 等),底层全部深度依赖 glibc。
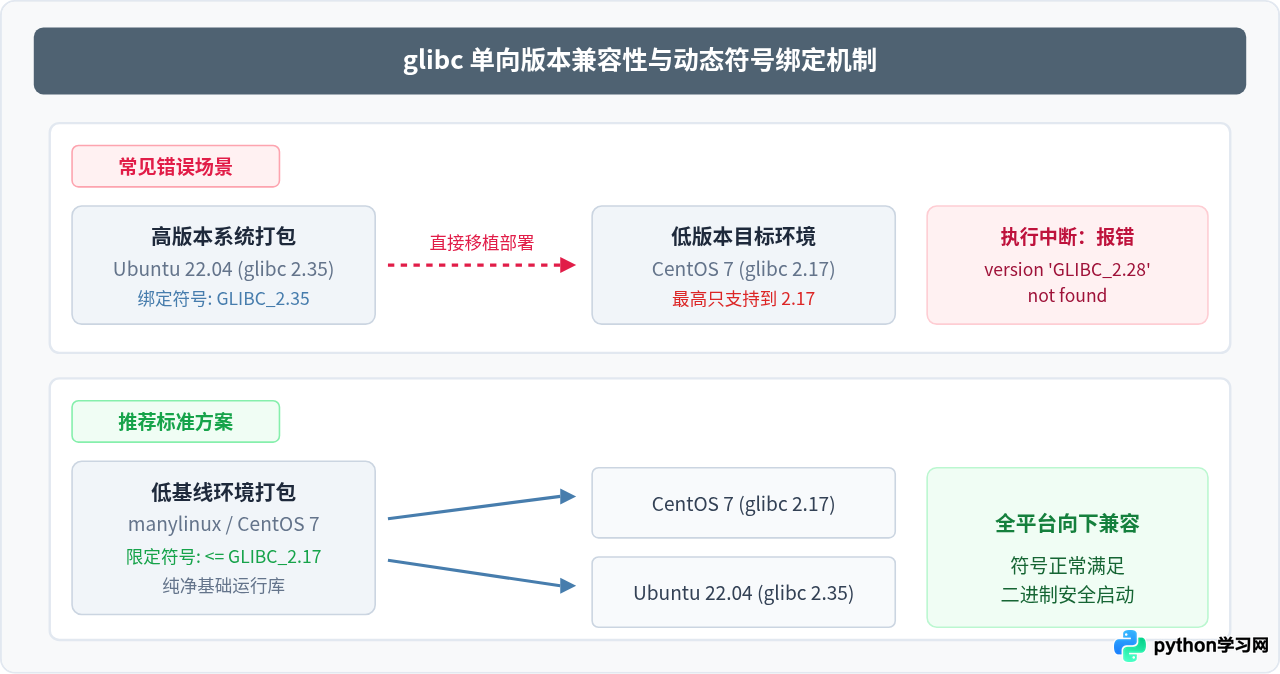
造成报错的根源是 glibc 的单向向下兼容(Forward Compatibility / Backward Binary Compatibility)规则:
- 向下兼容成立:在高版本 glibc 的系统上,可以完全兼容运行在较低版本 glibc 上编译打包的程序。例如在 glibc 2.17 上构建的二进制文件,在 glibc 2.28、2.31、2.35 上均能无缝执行。
- 反向兼容不成立:如果在较新版本的 Linux 发行版(如 Ubuntu 22.04,内置 glibc 2.35)上编译或打包,生成的二进制文件及提取的动态库内部会记录其调用的符号版本(如
GLIBC_2.28、GLIBC_2.33)。当把可执行文件移至较旧系统(如 CentOS 7,内置 glibc 2.17)运行时,目标机动态加载器ld.so找不到对应的高版本符号,便会立即抛出version 'GLIBC_x.xx' not found并终止运行。
/lib64/libc.so.6 是包含 init、systemd、bash、rpm/yum/apt 等所有系统基础进程的支柱。在现有生产系统上通过源码强行升级或替换 glibc 软链接,极易导致软链接断裂或不兼容,造成系统所有基础命令无法执行(即“系统变砖”)。必须通过在应用层解决打包兼容性,严禁直接篡改系统底层 glibc。
快速排查:诊断二进制文件的 glibc 依赖
在寻找解决办法之前,可以通过 Linux 原生诊断工具精确查看当前系统与编译产物之间的版本落差。
1. 查看当前目标服务器支持的最高 glibc 版本
# 方法一:直接查看 ldd 工具版本
ldd --version

# 示例输出:
# ldd (GNU libc) 2.17
# Copyright (C) 2012 Free Software Foundation, Inc.
# 此时表明当前系统原生最高仅支持到 GLIBC_2.17

# 方法二:查看 libc.so.6 软链接与支持列表
strings /lib64/libc.so.6 | grep GLIBC_ | tail -n 5
# 输出示例:
# GLIBC_2.14
# GLIBC_2.15
# GLIBC_2.16
# GLIBC_2.17
2. 查看已打包程序所要求的 glibc 依赖版本
# 查看程序引用的最高 GLIBC 版本符号
strings ./dist/my_program | grep -E "GLIBC_[0-9]" | sort -V | tail -n 10

# 示例输出:
# GLIBC_2.25
# GLIBC_2.27
# GLIBC_2.28  <-- 要求机器至少具备 glibc 2.28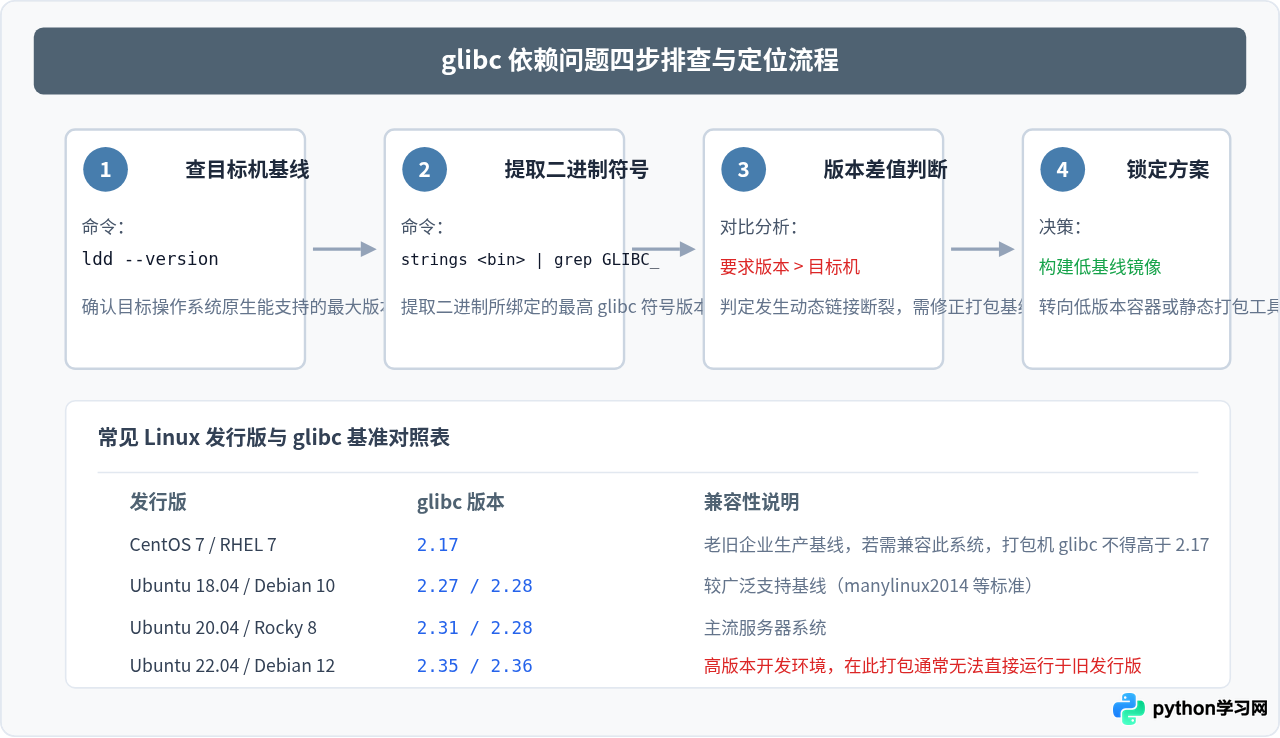
最佳解决方案:在低版本 Docker / manylinux 环境中打包
行业内最标准、最干净且无任何副作用的做法,是利用 Docker 容器启动一个与目标环境版本一致(或更低)的镜像进行打包。打包出的文件可以完美向下兼容更高版本系统。
方案 1:使用官方 manylinux 镜像(推荐指数:★★★★★)
Python 官方维护的 manylinux 容器镜像是专门为了解决 C 扩展在不同 Linux 发行版二进制兼容性问题而设计的,镜像内已经预编译了多个纯净 Python 版本,非常适合打包。
manylinux2014:基于 CentOS 7(glibc 2.17),支持几乎全部当今存量 Linux 系统。manylinux_2_28:基于 AlmaLinux 8(glibc 2.28),适合针对较新的主流环境。
以 manylinux2014 打包为例,在项目根目录下直接运行以下 Docker 命令即可完成打包:
# 在你的项目根目录下执行(无需启动常驻服务)
docker run --rm -v "$(pwd)":/work -w /work \
  quay.io/pypa/manylinux2014_x86_64 \
  /bin/bash -c "
    # 选择镜像中内置的对应 Python 解释器(例如 Python 3.9)
    /opt/python/cp39-cp39/bin/pip install --upgrade pip
    /opt/python/cp39-cp39/bin/pip install pyinstaller -r requirements.txt
    /opt/python/cp39-cp39/bin/pyinstaller --onefile -n my_app_linux main.py
    chown -R $(id -u):$(id -g) dist/
  "
方案 2:编写通用构建 Dockerfile
如果项目需要安装特定系统级编译依赖(如 ffmpeg-devel、openssl-devel 等),可以编写轻量 Dockerfile:
# Dockerfile.build
FROM centos:7

# 修复 CentOS 7 官方源已归档的问题(换为 vault 源)
RUN sed -i s/mirror.centos.org/vault.centos.org/g /etc/yum.repos.d/CentOS-*.repo && \
    sed -i s/^#.*baseurl=http/baseurl=http/g /etc/yum.repos.d/CentOS-*.repo && \
    sed -i s/^mirrorlist=http/#mirrorlist=http/g /etc/yum.repos.d/CentOS-*.repo && \
    yum install -y gcc gcc-c++ make zlib-devel bzip2-devel openssl-devel libffi-devel wget

# 安装纯净 Python 3.9
RUN wget https://www.python.org/ftp/python/3.9.18/Python-3.9.18.tgz && \
    tar -xf Python-3.9.18.tgz && cd Python-3.9.18 && \
    ./configure --enable-optimizations && make altinstall && \
    cd .. && rm -rf Python-3.9.18*

WORKDIR /build
COPY . /build

RUN python3.9 -m pip install -i https://pypi.tuna.tsinghua.edu.cn/simple --upgrade pip && \
    python3.9 -m pip install -i https://pypi.tuna.tsinghua.edu.cn/simple pyinstaller -r requirements.txt && \
    pyinstaller --onefile --clean -n my_app_linux main.py

CMD ["cp", "-r", "/build/dist", "/output"]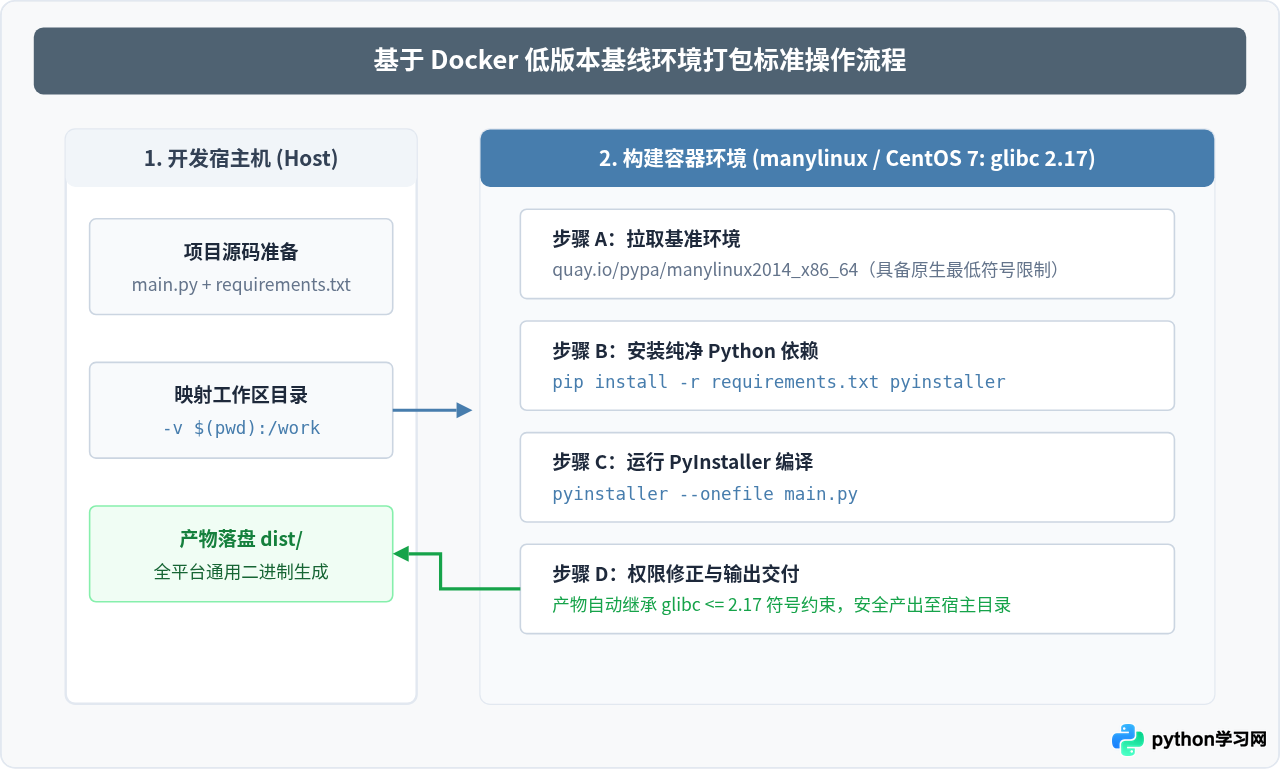
备选解决方案:无需重新搭建打包环境的补充手段
方案 1:使用 Staticx 进行完全静态依赖捆绑
staticx 是一款针对 Linux 的开源工具,能将已存在的动态链接可执行文件及其引用的所有 .so 库(包括 libc.so.6、libpthread.so.0 等)打包成一个自解压、自带运行库的单文件程序。
# 1. 在开发环境中安装 staticx
pip install staticx

# 2. 对 PyInstaller 产物进行二次完全封装
# 注意:原程序若是 --onefile,需提取或对单文件进行静态化处理
staticx dist/my_app dist/my_app_portable

# 3. 得到真正包含私有运行库的便携可执行文件
./dist/my_app_portable注意:staticx 产物运行时会在 /tmp 解压私有运行库并使用内置的 bootloader 加载,需要目标机器的 /tmp 目录具备可执行权限(未挂载 noexec)。
方案 2:利用 patchelf 携带独立 glibc 目录(免 Root 高阶方案)
如果目标机器权限受限(无 root 权限,无法安装 Docker 或升级任何系统包),且无法重新在旧系统打包,可以通过将编译机的高版本 libc.so.6 及对应 ld-linux-x86-64.so.2 随程序一同复制到目标机器独立目录,并修改二进制的解释器路径:
# 1. 将程序所需的高版本动态库拷贝到专有目录,例如 ./libs/
# 包含 ld-linux-x86-64.so.2 和 libc.so.6 等

# 2. 安装 patchelf 工具
# Ubuntu/Debian: apt-get install patchelf
# CentOS: yum install patchelf

# 3. 重新设置二进制程序的动态解释器(dynamic-linker)和 rpath
patchelf --set-interpreter ./libs/ld-linux-x86-64.so.2 \
         --set-rpath '$ORIGIN/libs' \
         ./my_app

# 4. 执行时程序将仅在 ./libs 下加载 glibc,而不使用目标系统的旧版库
./my_app
方案选型对比与总结
处理 Linux 环境下 glibc 兼容性问题时,各种方案在兼容度、实施成本与系统风险方面存在明显差异。下表汇总了各方案的特性对比:
| 解决方案 | 操作难度 | 兼容效果 | 系统风险 | 适用场景 |
|---|---|---|---|---|
| Docker / manylinux 打包(首选) | 低(标准化脚本) | 最稳定,完全向下兼容 | 零风险(纯净隔离构建) | 团队日常构建、CI/CD 自动化交付、商业软件发布 |
| Staticx 静态二次打包 | 低 | 较好(摆脱系统依赖) | 零风险 | 不想重新拉取容器,对单机发布要求迅速 |
| patchelf 绑定私有库 | 中高(需逐一排查.so) | 仅在当前目录生效 | 零风险(不影响系统底层) | 无 root 权限的目标服务器紧急修复 |
| 目标机直接升级 glibc(禁忌) | 极高 | 高概率损坏系统 | 极高(可能导致系统崩溃) | 任何生产场景均严禁使用 |
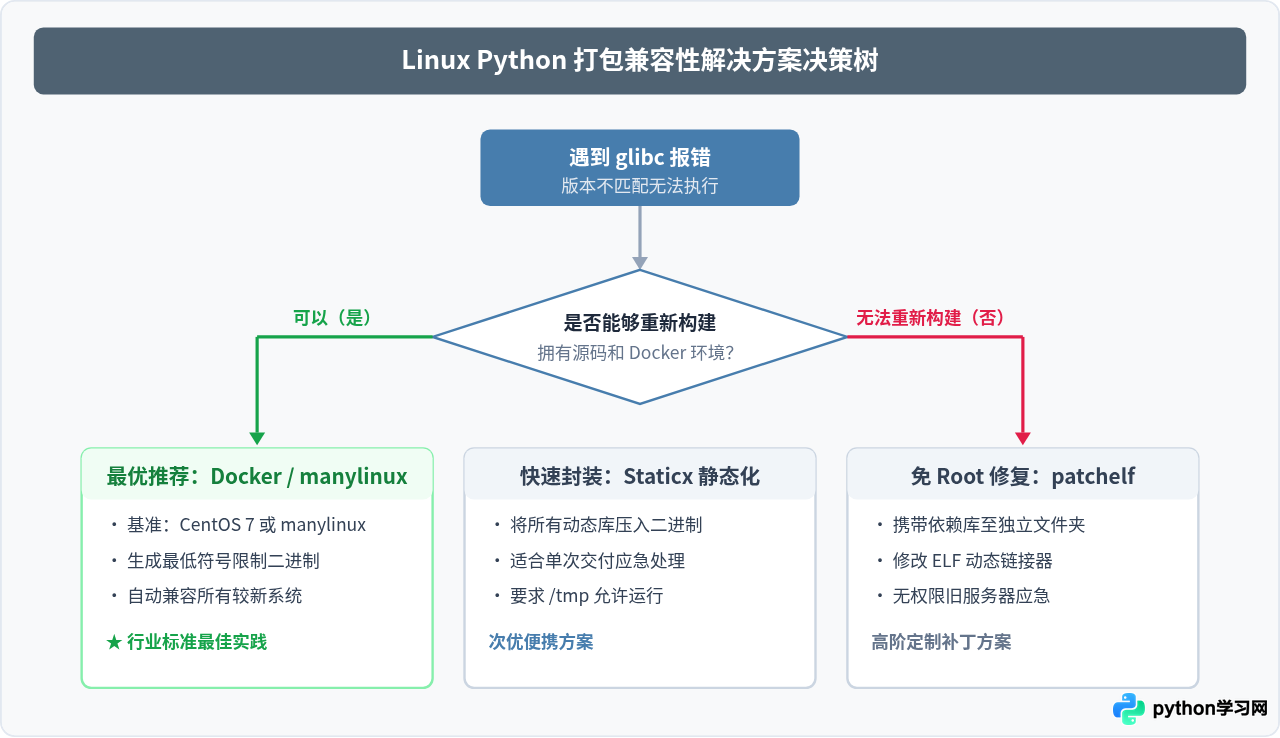
总而言之,处理 Linux 下 Python 打包产生的 glibc 版本过低 报错,最健康、最稳健的方式始终是在低版本基础环境(如 manylinux 容器)中执行编译打包,让产物从一开始就满足最广泛的向前兼容要求。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















