


Excel Python沙箱环境的工作原理及安全注意事项
深度解析Excel中Python运行时(Python in Excel)的云端沙箱隔离原理、数据流转机制,以及企业与个人使用时必须掌握的安全注意事项与合规治理策略。
在 Microsoft Excel 中直接编写并执行 Python 代码,是现代数据分析工作流的重要升级。然而,与传统的本地 VBA 宏不同,Excel 中的 Python 代码并非在用户的本机操作系统上直接解释执行,而是被封装并发送至 Microsoft Cloud(微软云端)的高度隔离容器中运行。本文将详细解析 Excel Python 沙箱环境的核心工作原理、数据传输交互机制,并为个人与企业管理员提供切实可行的安全防范与治理建议。
一、核心架构:从本地单元格到微软云端沙箱
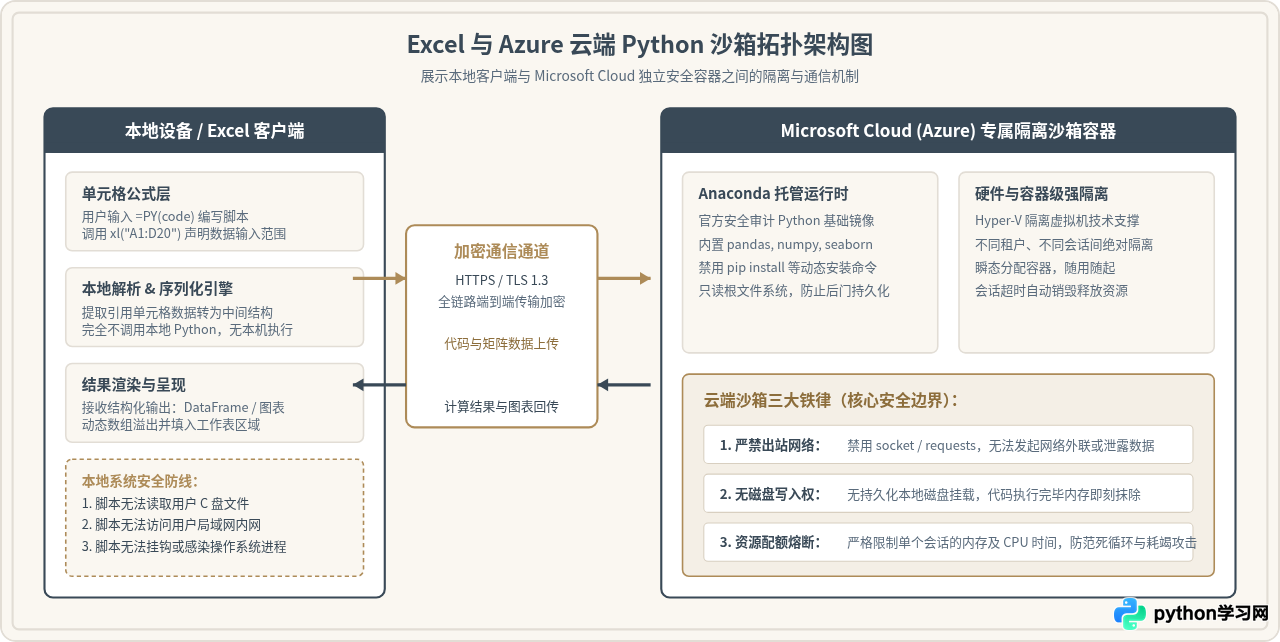
理解 Excel Python 安全性的第一步,是明确其“本地输入、云端运算、结果回传”的基础分布式架构。当用户在单元格中键入 =PY() 公式并写入 Python 脚本时,本地的 Excel 桌面客户端主要承担代码编辑器、语法高亮展示以及结果渲染的角色,真正的计算引擎位于由 Azure 托管的安全容器内。
微软与 Anaconda 展开了官方合作,在云端沙箱预装了经过严格安全审计的 Anaconda 基础标准镜像,包含 pandas、numpy、matplotlib、seaborn 和 statsmodels 等常用数据科学计算库。整个计算过程处于瞬态容器中,与运行 Excel 的本机完全物理隔离。
二、工作原理与执行全生命周期
在日常操作中,当我们在 Excel 中写入如下计算公式时,幕后发生了严谨的数据转换与生命周期流转:
# 单元格公式示例
=PY(
    df = xl("A1:D100", headers=True)
    summary = df.groupby("部门")["薪酬"].sum().reset_index()
    summary
)
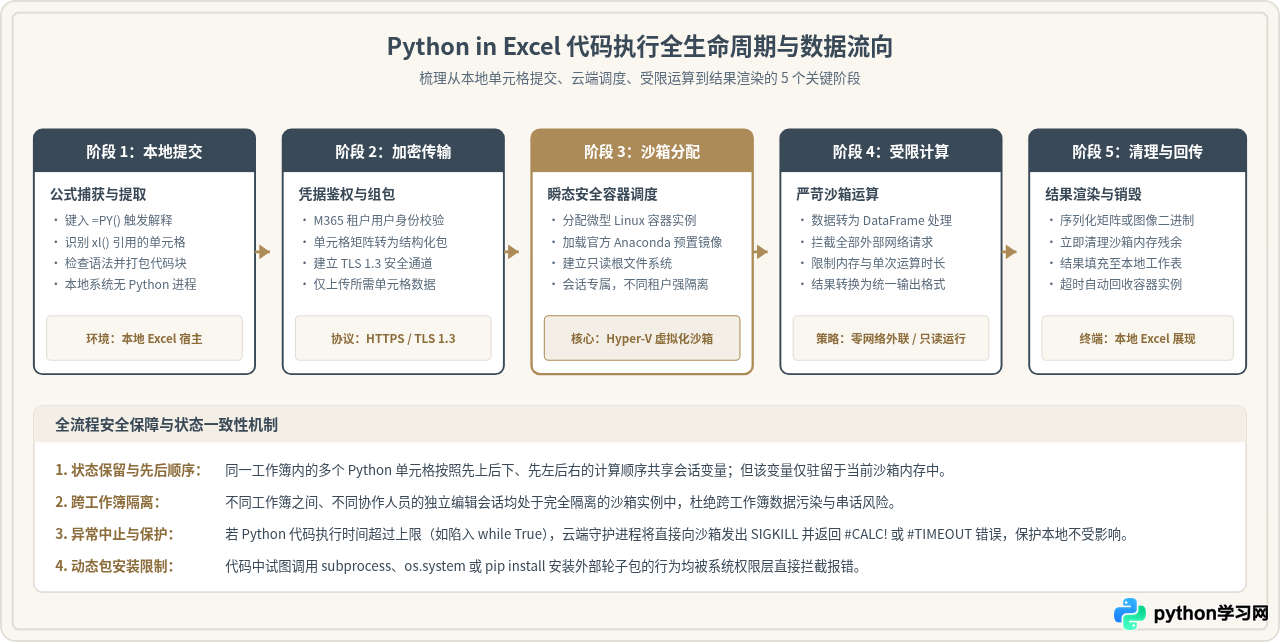
从用户敲击 Ctrl + Enter 提交公式,到结果渲染在单元格中,经历了五个确定的执行阶段:
- 上下文分析与依赖捕获:本地 Excel 计算引擎分析
xl()引用的单元格坐标范围,解析表格结构,将选定区域的数据提取为轻量级序列化数据流。 - 身份鉴权与安全传输:通过 Microsoft 365 账号授权凭证,建立基于 TLS 1.3 的端到端加密连接,将 Python 源代码片段与单元格中间数据包提交给 Microsoft Cloud。
- 独立沙箱容器唤起:云端服务为当前工作簿会话调度或复用专属的隔离容器。容器基于 Hyper-V 轻量级隔离技术构建,具备独立的内存空间与专有运行环境。
- 受限沙箱内部执行:在只读的 Linux 运行时中,数据注入到
pandas.DataFrame,执行用户脚本。执行环境处于极度严格的网络拦截策略之下。 - 安全清理与结果反序列化:容器将输出变量(数字、字符串、DataFrame 矩阵或图像二进制)序列化打包,随后清理临时执行内存,通过加密信道传回本地客户端,展开并刷新工作表。
三、沙箱环境与本地环境的安全边界对比
许多企业安全团队最初对“在表格软件中引入编程语言”充满警惕,主要是因为历史上传统 VBA 宏带来的安全阴影。过去,带宏病毒的 Excel 文档曾是恶意软件横向移动的重要温床。然而,Excel Python 的沙箱模型从设计根源上摒弃了本地运行模式。
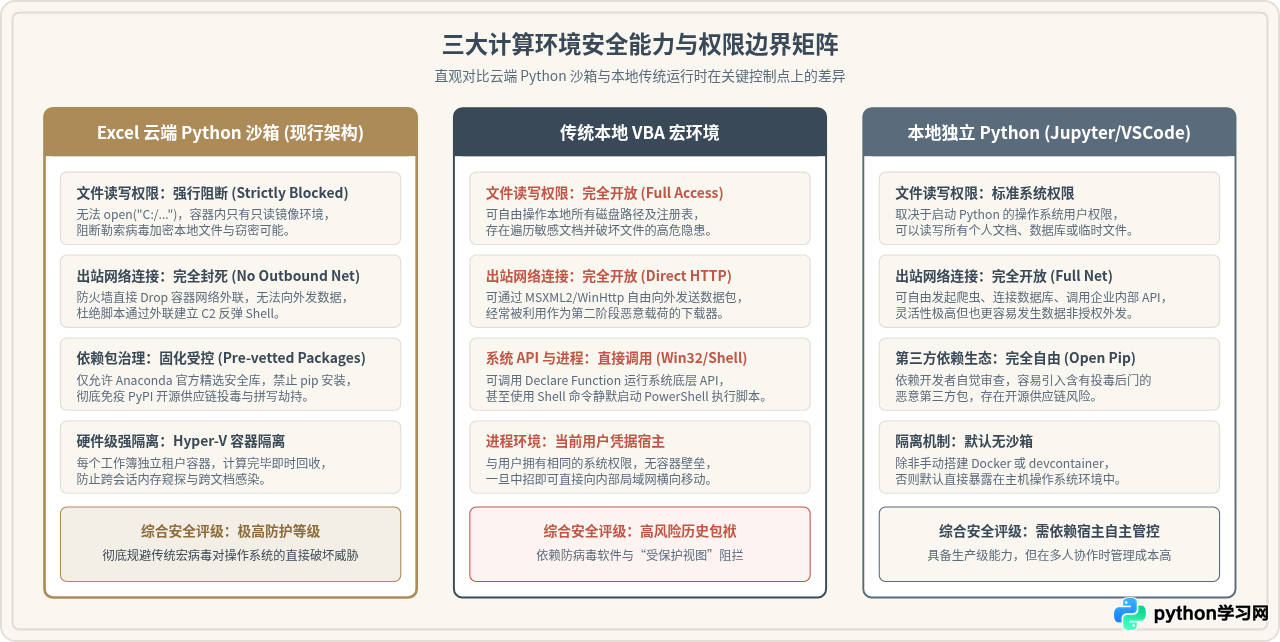
为了直观展现差异,下表及图示对比了云端 Python 沙箱、本地 VBA 宏以及本地独立 Python 运行时的安全能力边界:
| 安全维度 | Excel 云端 Python 沙箱 | 传统 Excel VBA 宏 | 本地独立 Python (Jupyter/脚本) |
|---|---|---|---|
| 代码运行位置 | Microsoft Cloud (Azure) 容器 | 用户本机宿主进程 (Excel.exe) | 用户本机操作系统 |
| 本地文件访问 | 完全禁止,无法读取或写入 C/D 盘 | 完全允许 (FileSystemObject / API) | 完全允许 (当前用户权限范围) |
| 出站网络通信 | 完全阻断 (防火墙层丢弃所有外联) | 完全允许 (WinHttp / MSXML2) | 完全允许 (socket / requests) |
| 调用系统 API / 启动外部进程 | 完全阻断,无系统级调用能力 | 允许调用 Win32 API 及 Shell 启动进程 | 允许运行任意可执行命令 |
| 第三方库生态管理 | 仅限官方审计 Anaconda 预装镜像 | 调用本机已注册的 COM / ActiveX 组件 | 用户可自由 pip install 任意依赖 |
| 恶意软件勒索与横向渗透风险 | 极低(云端物理隔离容器) | 高(历史上主流投毒向量) | 中至高(取决于脚本来源与防护) |
四、企业与个人用户的安全注意事项及合规挑战
尽管云端沙箱在防范传统恶意病毒和系统入侵方面具备天然的物理隔离优势,但在实际企业与个人使用场景中,其“代码和数据需上云计算”的新特质也衍生出了新的安全与合规治理要求。用户与管理员需重点关注以下关键风险点:
1. 数据出境与云端驻留合规风险(Data Residency)
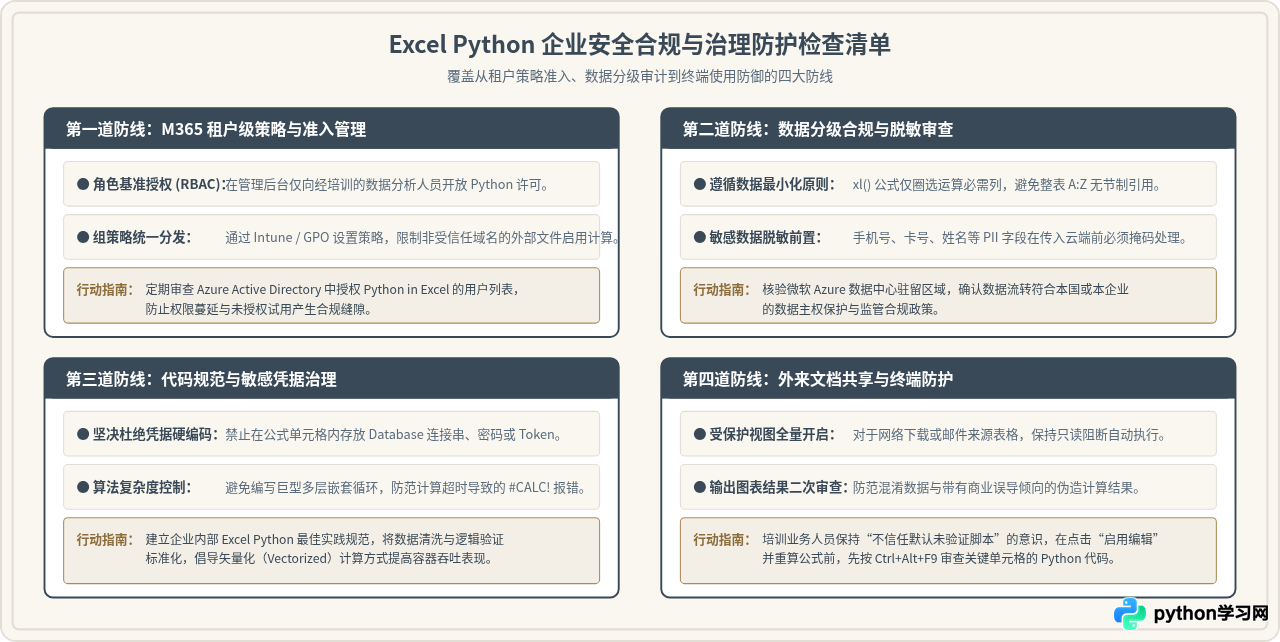
当用户在包含商业机密、个人隐私信息(PII)或高度敏感财务报表的表格中调用 xl() 时,涉及的单元格数据将被序列化并通过网络传输至 Microsoft Cloud 的数据中心容器内。如果企业受到《数据安全法》、《个人信息保护法》或行业金融监管规范(如数据不能出境或禁止离开特定物理机房),必须在 M365 租户中严格核查数据流转的地理区域,评估云端临时存储与合规审计标准的契合度。
2. 代码中的敏感凭据硬编码泄露
由于沙箱环境被完全切断了外网访问,尝试在 Excel Python 中编写代码直连外部 MySQL 数据库或调用第三方 REST API 是无法成功的。一些用户为了试图“跑通逻辑”,会在表格单元格或代码中硬编码数据库账号、密码或 API Key。一旦该表格通过邮件、网盘或即时通讯工具分发给外部协作者,这些硬编码的凭据将直接暴露。
# 错误示例:切勿在 Excel 单元格中存放明文秘钥!
# 由于容器网络被屏蔽,此类调用不仅会失败报错,还会泄漏敏感凭据
import urllib.request
api_key = "sk-live-xxxxxxxxxxxx"  # 严重安全隐患!表格流转时将暴露密钥
req = urllib.request.urlopen("https://api.internal.com/data")
3. 复杂计算引起的可用性拒绝服务(DoS)
沙箱环境针对单个计算任务设置了 CPU 时间上限和内存配额限制。若用户编写了深度递归、低效笛卡尔积合并(Cartesian Join)或巨大的模拟计算,容器会在超出阈值时直接抛出 #TIMEOUT! 或 #CALC! 错误并强制终止执行。这虽然保护了多租户基础架构的整体稳定性,但在关键业务报表交付时可能导致公式刷新中断,影响业务流程连续性。
4. 恶意工作簿欺骗与“受保护视图”防护
外部投递的包含复杂 Python 代码的恶意工作簿,虽然无法攻破宿主机系统,但可以通过构造虚假、篡改或带有视觉误导性的分析图表来误导决策者。企业应确保客户端始终启用“受保护视图(Protected View)”,对来自互联网下载或外部邮件附件的工作簿默认禁用自动公式计算,必须经用户人工审查并点击“启用编辑”后方可运行。
五、总结与最佳实践建议
Excel Python 沙箱环境代表了现代办公软件在“强大扩展性”与“严密安全性”之间的成功平衡。通过将运行时全面移至微软 Azure 云端隔离容器,微软从根本上切断了宏病毒利用本地文件系统、Win32 API 和局域网渗透操作系统的技术通道。无出站网络、只读系统镜像、预设 Anaconda 依赖库和 Hyper-V 容器虚拟化共同构成了坚固的纵深防护体系。
对于技术团队与业务用户而言,拥抱 Excel Python 的最佳实践可以概括为三点:
- 转变安全防范重心:认识到主要风险已从“防范本地病毒攻击”转移到“数据出境合规与云端数据治理”,在处理高敏感级表格时务必做好字段脱敏与最小化引用。
- 严守网络与代码边界:明确云端沙箱完全没有外网连接能力,不在表格中硬编码任何外部数据库连接密码与私有 Token,所有原始数据均通过工作表单元格标准供给。
- 建立企业准入机制:IT 管理团队应利用 Microsoft 365 集中策略管理功能,实现权限的分层授权与外部工作簿受保护视图管控,确保先进的数据分析生产力在规范的安全轨道上稳健运行。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















