


怎么安全下载正版免费的MySQL管理工具
详细讲解如何避开第三方下载站与破解软件的捆绑木马陷阱,从官方权威源安全下载正版免费的MySQL管理工具(DBeaver、MySQL Workbench、HeidiSQL),并掌握本地SHA-256哈希指纹与数字签名校验实操方法。
假设一位刚接触数据库开发的新人,需要在本地计算机上操作远程 MySQL 数据库。他在搜索引擎中输入“MySQL 图形化管理工具下载”或“Navicat 破解版”,搜索结果前两名赫然标着“高速安全下载”字样。然而,一旦点击并运行这类程序,计算机不仅会被静默安装全家桶流氓软件,安装包甚至可能已被注入后门木马。数据库客户端直接管理着主机 IP、端口、root 账号密码及关键业务数据,客户端失陷便意味着数据库彻底向外部黑客洞开。
要彻底杜绝此类隐患,核心在于:放弃寻找不可信的第三方破解软件,直接选用业内成熟、功能完整且永久免费开源的正版 MySQL 客户端,并通过官方权威分发源下载,在本地配合哈希值(SHA-256)与数字签名进行双重验真。本文将具体介绍当前最主流的三款正版免费工具的官方渠道、避开搜索陷阱的方法以及完整的本地校验与安全配置流程。
一、主流正版免费 MySQL 工具选型与官方源鉴别
管理 MySQL 并不需要购买昂贵的商业授权,开源社区与原厂官方提供了多款工业级管理套件。不同工具的设计定位各有侧重,读者可以根据自己的开发环境与使用习惯进行选择:
- DBeaver 社区版(DBeaver Community Edition):采用 Apache 2.0 协议开源。基于成熟的 Eclipse 平台构建,支持 Windows、macOS(含 Apple Silicon 原生架构)与 Linux。它不仅完美支持 MySQL,还支持 PostgreSQL、SQLite、Oracle 等多种数据库,具备成熟的 SQL 智能语法提示、数据导入导出、ER 实体关系图自动生成以及内置 SSH 隧道功能。对于需要跨平台或管理多种数据库的开发者而言是首选。
- MySQL Workbench:由 MySQL 官方原厂(Oracle)维护并基于 GPL v2 协议免费提供。与 MySQL 数据库内核的兼容度最高,除了常规的 SQL 查询与表结构管理外,其最具特色的是原生物理数据库建模(EER Diagram)、数据库正向/逆向工程,以及可视化的服务器性能监控与主从复制拓扑管理。
- HeidiSQL:基于 GPL 协议开源的轻量级 Windows 原生客户端(macOS/Linux 可通过 Wine 顺畅运行)。安装包仅约 20MB,几乎秒开,内存占用通常不到 50MB,支持快速批量导出 SQL 脚本、进程列表监控和简单的用户权限管理,非常适合硬件配置有限或追求极简启动速度的日常查询场景。
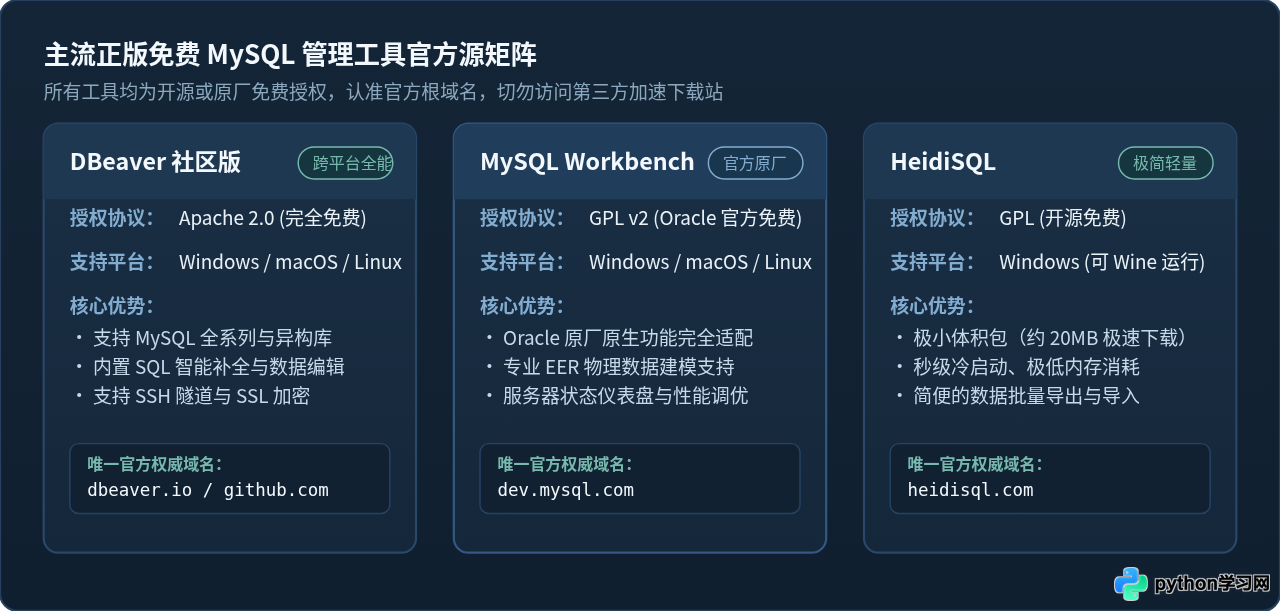
获取上述工具时,必须牢记其唯一的官方根域名。只要访问的不是官方公布的顶级域名或其官方 GitHub 代码仓库,就属于非正规渠道:
| 软件名称 | 授权性质 | 支持平台 | 官方网站唯一入口 | 官方代码仓库 / 镜像 |
|---|---|---|---|---|
| DBeaver Community | Apache 2.0 / 开源免费 | Win / macOS / Linux | https://dbeaver.io/download/ |
github.com/dbeaver/dbeaver/releases |
| MySQL Workbench | GPL v2 / 原厂免费 | Win / macOS / Linux | https://dev.mysql.com/downloads/workbench/ |
Oracle 官方 MySQL 镜像网络 |
| HeidiSQL | GPL / 开源免费 | Windows (支持 Wine) | https://www.heidisql.com/download.php |
github.com/HeidiSQL/HeidiSQL/releases |
二、警惕常见下载陷阱:第三方软件站与虚假包套路
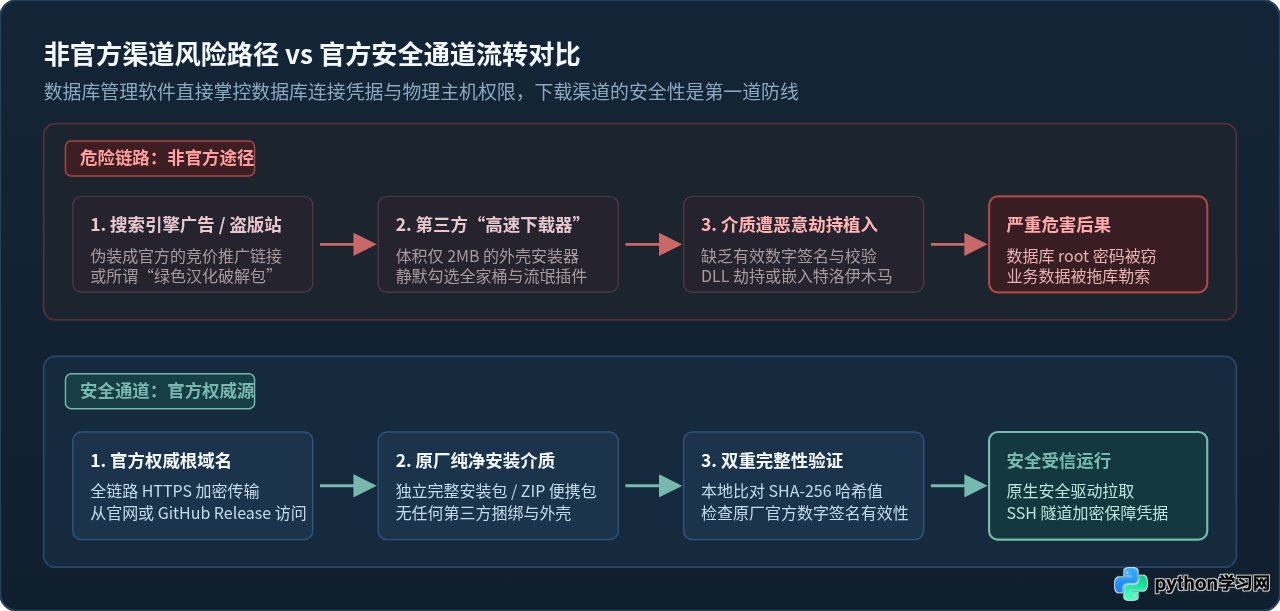
很多开发者之所以误装恶意软件,往往并非不知道软件的名字,而是在下载环节陷入了搜索引擎的流量陷阱。了解这些常见的侵权与挂马套路,有助于在操作中建立防范意识。
市面上流传的“商业数据库工具绿色破解版”“免激活汉化版”,超过 80% 都被破解者注入了内存 Hook 或 DLL 劫持木马。一旦用户配置好远程服务器连接信息并保存密码,后门程序便会自动将连接串、IP、数据库账户和哈希密文上传至远程 C&C 服务器。
常见的第三方渠道套路主要包括以下三种方式:
- 仿冒域名的搜索竞价广告:不法运营者购买“MySQL 下载”“DBeaver 中文版”等搜索关键词,将仿冒的钓鱼网站排在搜索结果前列。其域名通常使用视觉上与官网极为相似的拼写(例如在原域名后加上
-china、-download、或仿冒顶级后缀.cc、.top)。这类网站往往提供已被二次打包的带毒安装包。 - 恶意的“高速下载器”外壳:在某些老牌软件下载站中,下载按钮被刻意划分为“普通下载”与“高速安全下载”。如果读者点击了“高速下载”,下载到的实际上不是 MySQL 管理工具,而是一个仅有 1MB 至 3MB 大小的“下载引导器”。该程序在后台向系统注入开机自启服务、静默推广多款流氓浏览器和锁屏插件,严重消耗系统资源。
- 中间人篡改与非官方 CDN 污染:某些未经官方授权的镜像站在同步原厂安装包时,擅自修改其中的依赖库或附加推广脚本,导致分发介质被污染。
三、动手实操:官方下载与 SHA-256 哈希校验全流程
为了保证下载的安装文件 100% 纯净未被篡改,业界标准的做法是采用“官方源获取 + 本地哈希指纹(Checksum)比对 + 系统数字签名确认”的闭环操作。下面以主流的 DBeaver Community 和 MySQL Workbench 为例,演示完整的标准化步骤。
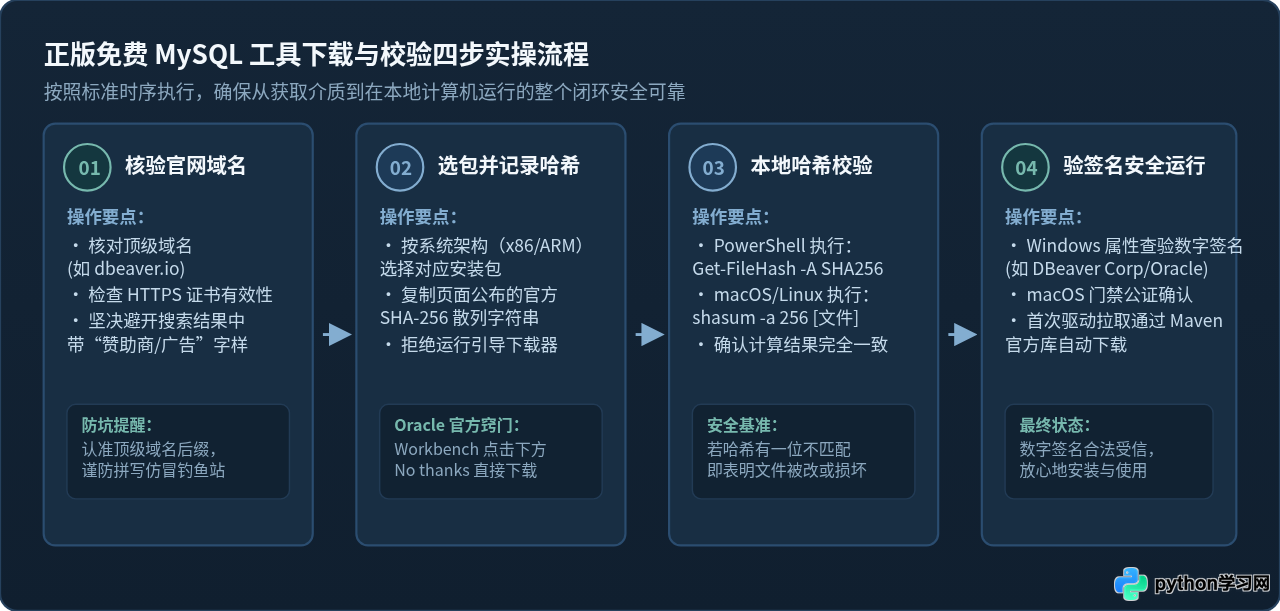
步骤一:通过权威入口精准获取安装文件
打开现代浏览器,在地址栏直接输入官方顶级域名,核实地址栏左侧具备安全锁标识(HTTPS),确认证书使用者合法:
- 获取 DBeaver:访问
https://dbeaver.io/download/。页面清晰列出了各个平台的安装包。如果你的电脑是 Windows 64 位,选择“Windows installer”;如果是 Apple M 系列芯片的 Mac,选择“macOS (Apple Silicon) dmg”;如果是 Intel 芯片的 Mac,选择“macOS (Intel) dmg”。 - 获取 MySQL Workbench:访问
https://dev.mysql.com/downloads/workbench/。页面会根据当前访问设备自动匹配操作系统。点击“Download”按钮后,页面会跳转至一个包含 Oracle 登录/注册表单的页面。注意这里的关键细节:读者无需注册或登录 Oracle 账户,直接找到表单下方灰色的文字链接“No thanks, just start my download.”并点击,即可直接启动下载。
步骤二:记录官方页面公布的 SHA-256 校验和
任何合格的正版开源项目,都会在下载链接旁边提供哈希校验和(Checksum)。以 DBeaver 为例,在每个下载链接右侧都标有“SHA256”字样。点击该链接即可在浏览器中看到一串长为 64 位的十六进制散列文本,例如:
# 官方发布的 SHA-256 字符串示例(注意:每个具体版本与构建包的值均独一无二)
dbeaver-ce-24.2.0-x86_64-setup.exe:
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
先将这串 64 位字符复制并临时粘贴在本地记事本中备用。
步骤三:在本地终端计算并核验文件哈希值
SHA-256 是一种具备高抗碰撞性的密码学散列函数。如果安装包在传输过程中哪怕被黑客注入了 1 个比特的代码,或者由于网络丢包损坏了哪怕一个字节,计算出的哈希值都会彻底改变。本地校验无需安装任何第三方工具,使用操作系统内置命令行即可完成。
在 Windows 环境下操作:
按 Win + R 键输入 powershell 打开 Windows PowerShell 窗口,使用 cd 命令进入文件下载所在的目录(例如 Downloads),执行内置的 Get-FileHash 指令:
# 进入下载目录
Set-Location -Path "$HOME\Downloads"

# 对下载的 DBeaver 安装包执行 SHA-256 算法计算
Get-FileHash -Algorithm SHA256 .\dbeaver-ce-*-x86_64-setup.exe | Format-List
PowerShell 将在屏幕上输出类似如下的结果:
# 示例输出(注意字段中的 Hash 字符串):
Algorithm : SHA256
Hash      : E3B0C44298FC1C149AFBF4C8996FB92427AE41E4649B934CA495991B7852B855
Path      : C:\Users\YourName\Downloads\dbeaver-ce-24.2.0-x86_64-setup.exe
将屏幕上输出的 Hash 字符串与在步骤二中记录的官网数值进行对比。如果不区分大小写的每一位字符完全一致,则从数学上严格证明了该安装包没有受到任何篡改。
在 macOS 或 Linux 环境下操作:
打开 Terminal 终端程序,切换到下载目录后,执行标准的 shasum 命令:
# 切换至下载目录
cd ~/Downloads

# 计算 macOS DMG 文件的 SHA-256 散列值
shasum -a 256 dbeaver-ce-*-macos-aarch64.dmg
终端将直接打印出一串 64 位字符与文件名,将此结果与官方给出的值逐字比对即可。
步骤四:验证操作系统内置的开发商数字签名
除了哈希比对,正规软件还会带有开发商的电子数字证书签名(Digital Signature)。数字签名由权威证书机构(CA)颁发并经过身份核验,伪造难度极高。
- Windows 验证方法:在下载好的
.exe或.msi文件上点击鼠标右键,选择“属性”;在弹出的属性面板中切换到“数字签名”选项卡。在签名列表中可以清晰查看到签名者名称(例如 DBeaver 的合法签名者为DBeaver Corporation,MySQL Workbench 的合法签名者为Oracle America, Inc.)。选中签名并点击“详细信息”,系统会明确提示“此数字签名正常”。 - macOS 验证方法:macOS 的 Gatekeeper 系统会在用户首次双击
.dmg镜像并打开应用时自动联网比对 Apple 的公证签名(Notarization)。若提示开发商已受 Apple 验证,即说明软件来源可信。
四、安装后初次连接的安全防护建议
下载好正版客户端并完成安装后,在实际连接 MySQL 数据库时,仍需遵守必要的网络与配置规范,避免人为疏忽导致安全破口:
以 DBeaver 为例,在首次点击新建“MySQL”连接时,工具会弹窗提示“未找到 MySQL Connector/J 驱动,是否下载?”。这是由于开源协议许可限制,DBeaver 客户端默认不内置专有驱动程序。此时请直接点击弹窗中的“下载”按钮,客户端会自动从官方 Maven Central(Maven 中央仓库)拉取经官方签名的正版驱动。绝对不要前往不可信的论坛手动下载未知来源的 .jar 压缩包来替换驱动文件。
2. 拒绝在公网上裸露 MySQL 3306 端口:许多初学者为了图省事,在云服务器上直接开放 3306 端口并将 bind-address 设为 0.0.0.0。然而公网 3306 端口每时每刻都在遭遇全网僵尸网络的自动化爆破攻击。正确的做法是:在云服务器安全组中关闭 3306 的公网入站规则,在 DBeaver 或 MySQL Workbench 的连接设置中勾选 “SSH 隧道(SSH Tunnel)”,通过云服务器的 22 端口(搭配 SSH 密钥)建立加密中继通道后再访问本地回环地址 127.0.0.1:3306。
3. 遵循最小权限原则,避免滥用 root 账号:在管理工具中配置连接时,应按用途划分专用的数据库用户。严禁在客户端中长期保存具有 GRANT ALL PRIVILEGES ON *.* 顶级权限的 root 账号连接配置,特别是在团队共享设备或公共办公网络环境中。
五、安全下载与防坑要点总结
保障数据库管理工具的安全并不复杂,关键是建立起从“准入筛选”到“终端验证”的闭环思维。无论未来工具如何迭代版本,只要坚守以下四道安全防线,就能从根本上杜绝盗版与挂马风险:
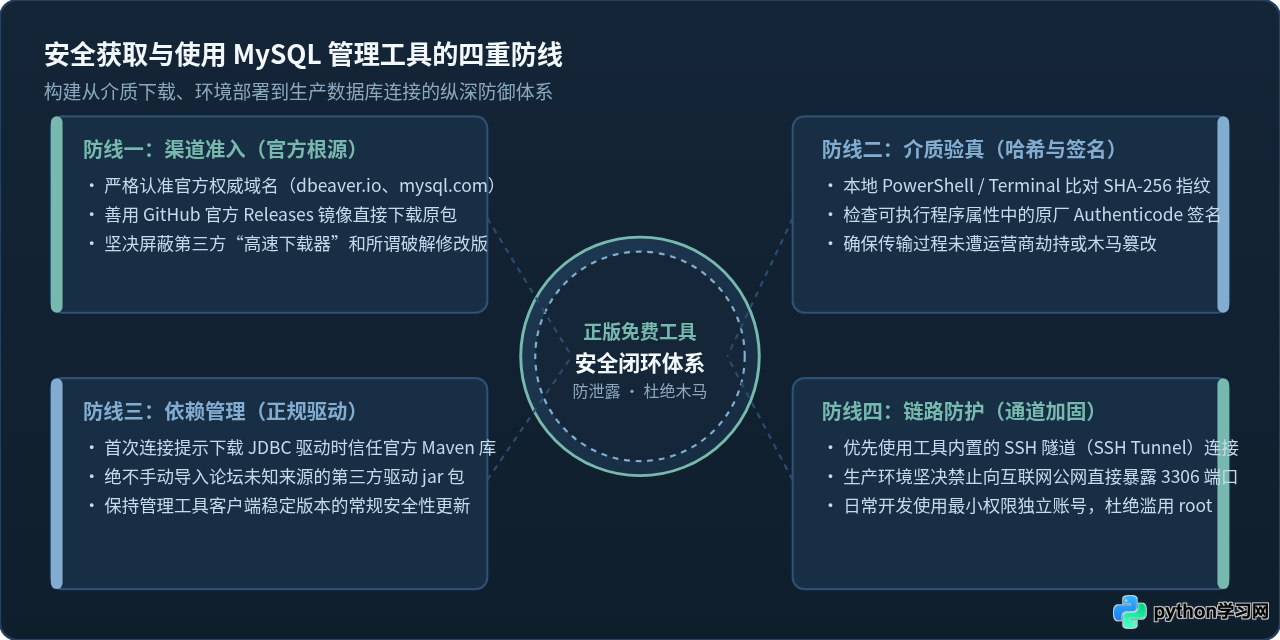
- 渠道防线:坚决放弃各类“破解版”“修改版”与聚合下载站,无论对方宣传的下载速度有多快。牢记软件官方顶级域名(
dbeaver.io、dev.mysql.com、heidisql.com),或直接使用官方在 GitHub 上的 Release 镜像。 - 验真防线:养成计算文件哈希值(SHA-256)的工程习惯。在双击运行安装包之前,先在 PowerShell 或终端中使用
Get-FileHash/shasum核验指纹,同时核实 Windows 属性中的原厂 Authenticode 证书。 - 依赖防线:在工具要求补全驱动时,只允许客户端连接官方 Maven 仓库自动下载 JDBC 驱动,杜绝私下导入来源不明的外部二进制组件。
- 链路防线:在日常连接数据库时,启用客户端自带的 SSH 隧道中继与 SSL 传输加密,禁止数据库端口直接暴露在互联网中。
遵循这套规范,开发者既能免去高昂的商业授权开销,又能在完全合规、干净、透明的开发环境下专注于数据库业务本身,彻底消除安全后顾之忧。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















