


怎么查看当前Python环境中哪些依赖包需要升级
详细介绍如何在当前Python环境中查看哪些依赖包需要升级,解析pip list --outdated命令参数、输出信息含义、版本号变更规律及多工具对比与升级风险评估。
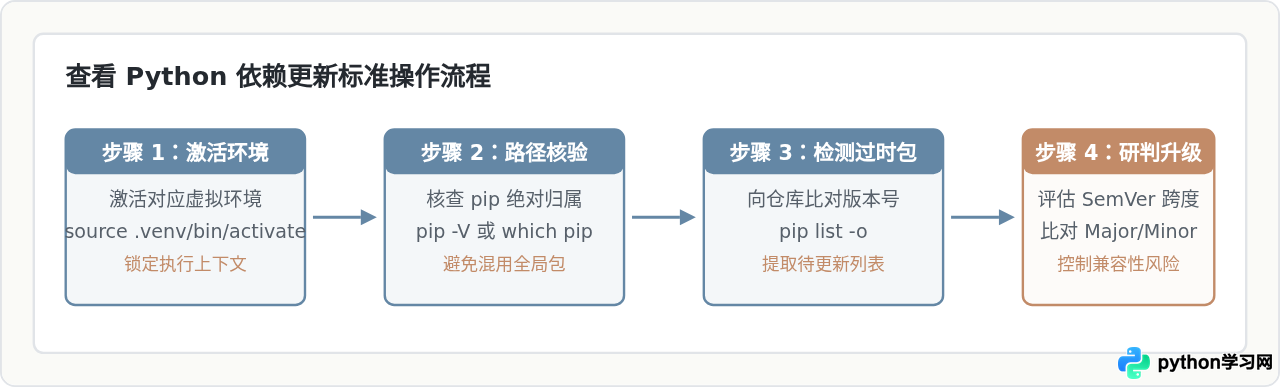
在当前激活的 Python 环境中,最直接的标准方法是执行 pip list --outdated(也可以简写为 pip list -o)。该命令会向 Python 官方包索引(PyPI)发起版本比对请求,并在终端中列出所有已安装但存在更高稳定版本的第三方包。为了确保检查结果准确无误,操作前必须先确认当前终端所指向的具体 Python 解释器环境。
一、检查前的环境确认
Python 支持系统全局环境、虚拟环境(如 venv、virtualenv)以及 Conda 环境并存。如果终端尚未激活目标虚拟环境,执行检查命令只会检测全局或其他环境中的包,导致结论偏差。因此在查询前,应首先验证当前环境的解释器路径与包管理工具来源。
# Linux / macOS 验证环境路径
which python
which pip

# Windows (PowerShell / CMD) 验证环境路径
where python
where pip

# 查看当前 pip 绑定的 Python 版本与路径
pip --version
执行 pip --version 后,输出信息末尾会注明该 pip 所在的物理路径。若路径中包含项目对应的虚拟环境目录(例如 .venv/bin/pip 或 env\Scripts\pip.exe),则说明环境绑定正确,可以进行后续检测。
二、使用 pip list 检查待升级依赖
确认环境无误后,即可在命令行输入原生查询指令。默认情况下,pip 会连接 PyPI 索引,扫描当前环境中每一个已安装包的本地版本与远程最新版本。
# 标准查询命令
pip list --outdated

# 缩写形式(效果完全一致)
pip list -o
1. 终端输出结果示例与字段解析
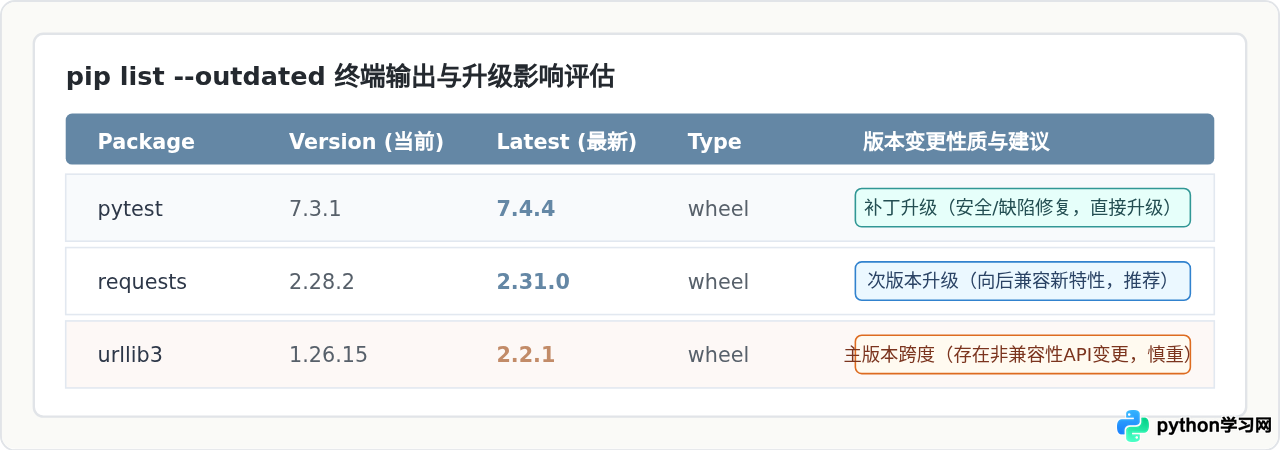
执行完毕后,终端会打印出类似下方的结构化表格:
Package    Version Latest Type
---------- ------- ------ -----
pytest     7.3.1   7.4.4  wheel
requests   2.28.2  2.31.0 wheel
urllib3    1.26.15 2.2.1  wheel
输出表格包含四个核心列:
- Package(包名称): 当前环境中已安装的依赖包名称。
- Version(当前版本): 当前 Python 环境中正在使用的实际安装版本。
- Latest(最新版本): 官方源或配置镜像源中发布的最新版本。默认情况下,pip 只会显示最新的正式发布版(Stable Release),会自动忽略 Alpha、Beta 或 RC 等预发布版本。
- Type(分发类型): 远程提供的安装分发包形式,常见类型为
wheel(预编译二进制包)或sdist(源码包)。
2. 常用筛选与格式化参数
根据不同的分析需求,pip list 提供了若干扩展参数来改变过滤逻辑或输出结构:
- 包含预发布版:
pip list --outdated --pre
若需要测试某个依赖最新的候选版(Release Candidate)或预览版,加入--pre参数可将测试版本纳入对比。 - 结构化 JSON 输出:
pip list --outdated --format=json
在 CI/CD 流水线或自动化巡检脚本中,将输出格式设为 JSON,便于 Python 脚本直接通过json.loads()解析包名与版本信息。 - 冻结格式输出:
pip list --outdated --format=freeze
以package==version格式打印过时包的当前版本。
# 示例:通过 JSON 格式输出过时依赖
pip list --outdated --format=json
注意网络超时问题: pip list --outdated 需要针对每一个已安装的包向镜像源发起元数据请求。当环境中安装了上百个包且网络连接较慢时,命令耗时可能较长。如果遇到连接超时,可以通过 -i 参数指定国内镜像源加速查询,例如:pip list --outdated -i https://pypi.tuna.tsinghua.edu.cn/simple。
三、其他主流环境与包管理工具的查看方法
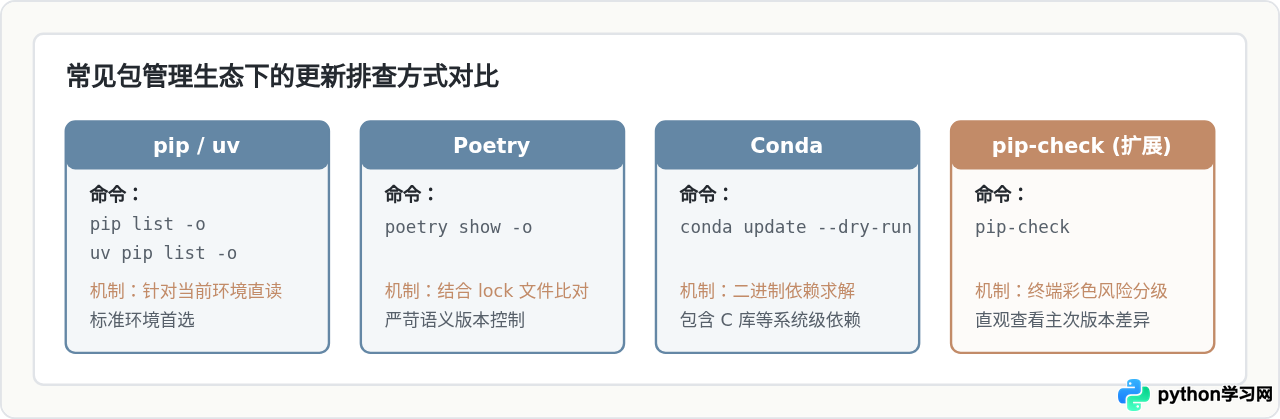
现代 Python 生态中广泛存在 Poetry、Pipenv、Conda 以及基于 Rust 编写的高性能工具 uv。这些工具维护着专有的依赖图与锁定文件,其查看过时包的命令各有不同。
| 包管理工具 | 查看过时依赖命令 | 机制特点与适用场景 |
|---|---|---|
| pip | pip list --outdated |
原生内置,无需额外安装,适合标准 venv 虚拟环境。 |
| uv | uv pip list --outdated |
兼容 pip 接口,基于并发请求与本地缓存,查询速度极快。 |
| Poetry | poetry show --outdated |
基于 poetry.lock 检查,用红色/绿色高亮区分次版本与大版本更新。 |
| Conda | conda update --all --dry-run |
用于科学计算环境,可同时分析 Python 包与底层 C/C++ 动态链接库升级。 |
四、获取过时列表后的风险评估与升级决策
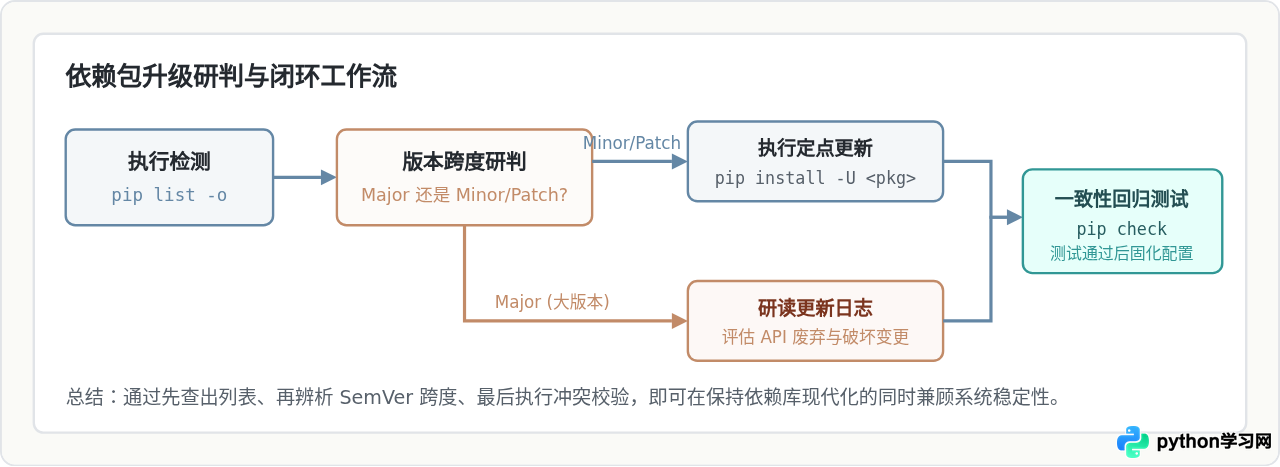
看到 pip list --outdated 输出长长的待更新列表后,很多开发者的第一反应是直接批量升级所有包。然而在实际工程项目中,盲目全量升级是造成线上运行故障的高频原因。查出待升级包之后,需要按照语义化版本(SemVer)规律与依赖一致性进行理性评估。
1. 依据语义化版本(SemVer)识别升级破坏性
大部分主流开源包遵循 主版本号.次版本号.修订号(Major.Minor.Patch)规范:
- 修订号更新(如 1.2.0 → 1.2.1): 属于纯粹的 Bug 修复或安全补丁,通常严格保证向后兼容,可以放心升级。
- 次版本号更新(如 1.2.0 → 1.3.0): 新增了向后兼容的功能,大部分已有 API 保持稳定,经过基础测试后可安排升级。
- 主版本号更新(如 1.x → 2.x): 意味着底层架构重构或破坏性 API 调整(Breaking Changes)。例如
urllib3从 1.x 升级至 2.x 时移除了大量废弃方法并对底层 OpenSSL 版本提出了硬性要求。对于此类包,必须查阅官方更新日志(Changelog)并在测试用例覆盖后再做决定。
2. 执行依赖一致性检查
单独升级某个包可能会打破其他包对该包版本区间的约束。在决定升级前或完成局部升级后,应执行 pip check 验证环境一致性:
# 检查当前环境中是否存在依赖冲突或缺失
pip check
如果输出 No broken requirements found.,说明各包之间依赖关系健康;若提示某包与另一包的依赖版本范围冲突,则需暂停升级并重新规划版本锁定规则。
五、总结
查看当前 Python 环境中哪些依赖包需要升级的核心步骤非常简单明确:
- 核对目标环境:使用
which pip或pip -V确保当前操作处于正确的虚拟环境中。 - 执行查询命令:运行
pip list --outdated(或简写pip list -o),获取当前已安装版本与 PyPI 远程最新版本的比对表格。 - 理性评估升级风险:优先推进补丁版本与次版本更新;针对涉及主版本跨度的依赖,应查阅官方更新说明并在测试套件验证后定点更新,避免盲目执行全量升级导致生产环境故障。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















