


Python打包exe怎么防止源码被反编译?加密与混淆策略简述
全面分析Python打包exe后的反编译风险,系统讲解代码混淆、Cython编译为C扩展机器码、架构级服务隔离等主流防反编译策略与具体落地实践。
一、为什么默认打包的 EXE 无法防止反编译?
很多初次接触 Python 桌面分发或脚本交付的开发者,常会误以为把代码打包成单文件 .exe 之后就完成了“编译成机器码”的工作。实际上,PyInstaller、cx_Freeze、py2exe 这类常用工具的核心职能是“打包与依赖归档”,而不是“源代码编译与保护”。
当执行打包命令生成 exe 后,该可执行文件内部主要集成了三部分内容:内嵌的 Python 解释器动态库、程序所需的三方依赖包,以及由开发者编写的 Python 源码经字节码编译后生成的 .pyc 文件。当终端用户双击运行 exe 时,程序会在系统临时目录下解压这些资源,或直接在内存中挂载虚拟文件系统,并唤起内嵌的 Python 虚拟机加载运行 .pyc 文件。
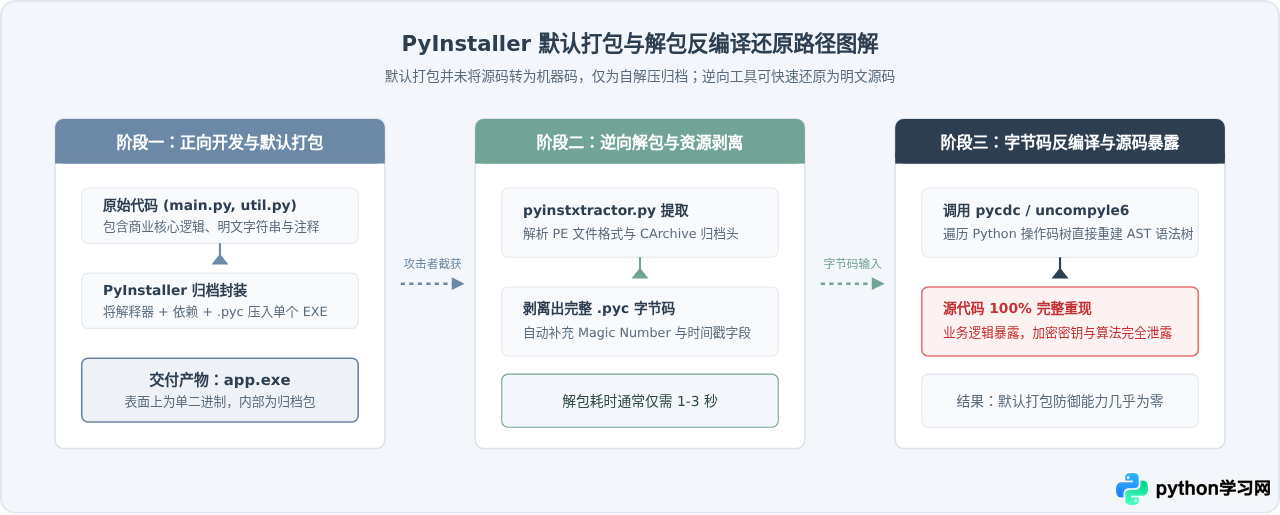
这种运行机制直接导致了极高的逆向脆弱性。在逆向分析人员眼中,默认打包的 exe 几乎没有任何防御门槛,常见的破解链条如下:
- 第一步:提取归档资源。使用现成的开源工具(如
pyinstxtractor.py),只需一行命令即可直接解包 PyInstaller 生成的 exe,完整提取出内部包含的所有.pyc文件以及被打包的入口逻辑。 - 第二步:修复字节码头部。部分打包器会抹去 .pyc 的 Magic Number 和时间戳信息,但逆向工具通过提取对应版本的解释器特征,能瞬间自动修补好合法的 pyc 头部。
- 第三步:一键反编译还原源码。将提取出的 pyc 传入
pycdc (decompyle++)或uncompyle6等成熟反编译工具中,便能瞬间导出结构工整、变量名与注释完备的 Python 原始代码。
二、防反编译策略一:代码混淆(以 PyArmor 为例)
如果业务受限于必须保留纯 Python 运行环境,无法引入 C 语言编译链,那么“代码混淆”是首选的第一道防线。混淆并非改变程序的功能输出,而是针对人类理解逻辑以及反编译工具的 AST 语法树生成机制进行干扰。
1. 混淆的实现原理
传统的轻度混淆仅限于把变量名、函数名与类名重命名为随机字符(如 _0x1a2b)或去除注释。但对于逻辑结构清晰的代码,攻击者依然能通过调用关系顺藤摸瓜。
而像 PyArmor 这类专业的商业级 Python 混淆保护工具,其核心原理是在底层改变了 Python 代码对象的结构:
- 字节码加密与控制流平坦化:将每个函数内部的操作码加密,打乱原有的 if-else 或循环分支,转换为复杂的 switch 状态机驱动。反编译工具在解析 AST 时会直接报错或崩溃。
- 动态运行时解密与即时清除:代码仅在被调用的瞬间在内存中解密,执行完成后立即清空内存区,极大限制了内存 dump 抓取明文的窗口。
- 设备绑定与授权过期校验:可以在混淆时直接注入机器码验证逻辑,将程序强行绑定至目标机器的 MAC 地址或 CPU 序列号。
2. PyArmor 基本操作流程
在现有项目中引入 PyArmor 非常直观。首先通过 pip 安装工具包,接着在项目根目录下生成受保护的脚本:
# 1. 安装 PyArmor
pip install pyarmor

# 2. 对项目主文件执行混淆保护(生成产物位于 dist 目录)
pyarmor gen -O dist main.py

# 3. 递归混淆整个包目录并绑定使用期限(例如指定有效期至 2026-12-31)
pyarmor gen -O dist -r --expired 2026-12-31 src/
生成后的 dist 目录下会包含经过混淆加密的 main.py 以及一个名为 pyarmor_runtime 的原生二进制扩展模块。后续使用 PyInstaller 打包时,打包目标应切换为 dist/main.py,确保最终打包进 exe 的是加密后的代码。
PyEval_EvalFrameEx 等 C 层函数,依然存在提取运行时内存字节码的可能性。
三、防反编译策略二:编译为 C 扩展或机器码(Cython 与 Nuitka)
若要将逆向防御强度提升到专业软件级别,最彻底的技术手段是将 Python 代码从解释型字节码转变为原生二进制机器码(C 扩展模块)。在此体系下,反编译工具面对的不再是 Python 字节码,而是 CPU 本地汇编指令,逆向难度呈指数级增加。
1. 实操方案:使用 Cython 编译核心逻辑为 .pyd
在工程实践中,通常无需将项目中的所有文件全部转换为 Cython 模块,因为界面交互、参数配置或网络适配等周边代码即使被反编译也不会危及核心资产。标准的落地方案是“架构分层”:将核心算法、授权校验单独拆分为核心模块(如 core_logic.py),并用 Cython 编译为二进制 .pyd(Windows 下的动态链接库),入口文件保持简洁并直接导入该 .pyd 模块。
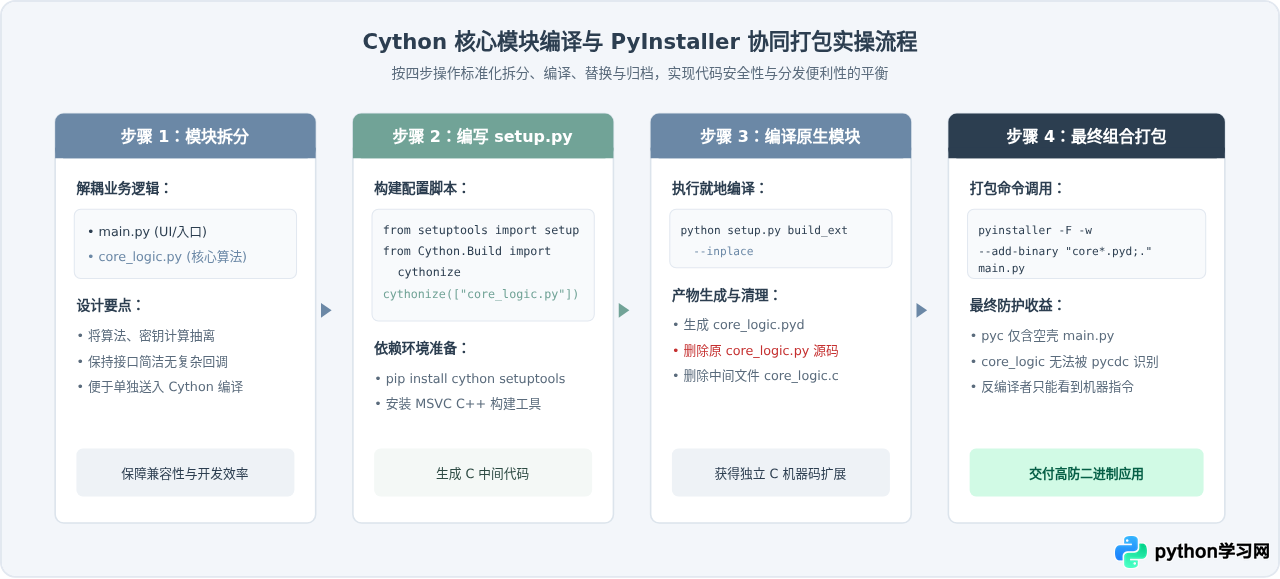
以下是用于完成上述步骤 2 的完整 setup.py 脚本配置示例:
from setuptools import setup
from Cython.Build import cythonize

# 指定需要编译为 C 扩展的 Python 文件列表
setup(
    name="ProtectedCore",
    ext_modules=cythonize(
        ["core_logic.py"],
        compiler_directives={"language_level": "3"}  # 强制使用 Python 3 语法标准
    )
)
运行编译命令:
# 在具有 C 编译器的终端环境下运行(如安装了 Visual Studio C++ 工具集的 Windows)
python setup.py build_ext --inplace
编译成功后,当前目录会生成形如 core_logic.cp310-win_amd64.pyd 的二进制文件。此时在同一目录下的 main.py 中编写 import core_logic,Python 会优先加载该 .pyd 文件。此时务必将源 core_logic.py 移走或删除,再进行打包测试。
2. Nuitka:直接全量编译方案
除了 Cython 这种选择性编译核心模块的方案外,Nuitka 是另一个在 Python 领域广受关注的编译器工具。Nuitka 能理解 Python 的语义结构,直接将整套 Python 源代码翻译成 C 源码,然后调用系统 C 编译器编译出可执行文件。
使用 Nuitka 时无需先用 PyInstaller 打包,它本身自带独立打包能力:
# 使用 Nuitka 直接生成独立免安装可执行程序
pip install nuitka
python -m nuitka --standalone --onefile --windows-disable-console main.py
Nuitka 的优缺点权衡:Nuitka 编译出的 exe 中,代码逻辑直接变成了 C 结构体与函数调用,完全移除了字节码,逆向难度极高;但它的缺点同样显著——全量编译大型工程时耗时极长,第三方 C 扩展库兼容性较复杂,排查构建报错的门槛较高。
四、防反编译策略三:架构级防护(核心上云与服务隔离)
在信息安全与逆向工程领域,有一条不可动摇的基本公理:“只要程序在不受信任的客户端机器上运行,无论采取何种本地加壳、混淆或二进制编译,理论上都可以被逆向破解。”
商业 C/C++ 3A 游戏与专业设计软件即便耗费数千万元研发成本购买 Denuvo 或 VMProtect 加壳保护,也频繁被逆向破解,更不用说基于动态语言生态的 Python 应用。因此,对于具有极高商业价值的核心资产,最根本的防御手段绝非本地对抗,而是架构隔离。
- 核心算法微服务化:将关键计算模型、独门算法、敏感公式剥离出客户端,部署在受控的私有云服务器上,封装为 HTTPS RESTful API 或 gRPC 接口。
- 瘦客户端交互设计:客户端仅负责前端界面渲染、用户输入收集、参数上传以及返回结果的图形化呈现。即便客户端被 100% 逆向破解,攻击者获得的也只是一堆调用网络接口的胶水代码,根本无法触及真正的业务大脑。
- 动态签名与鉴权:配合 JWT 令牌、设备指纹以及请求时间戳防重放机制,控制每次 API 调用的频次与权限,从机制上杜绝本地批量脱机使用的可能。
五、综合防御方案选型与全生命周期防御矩阵
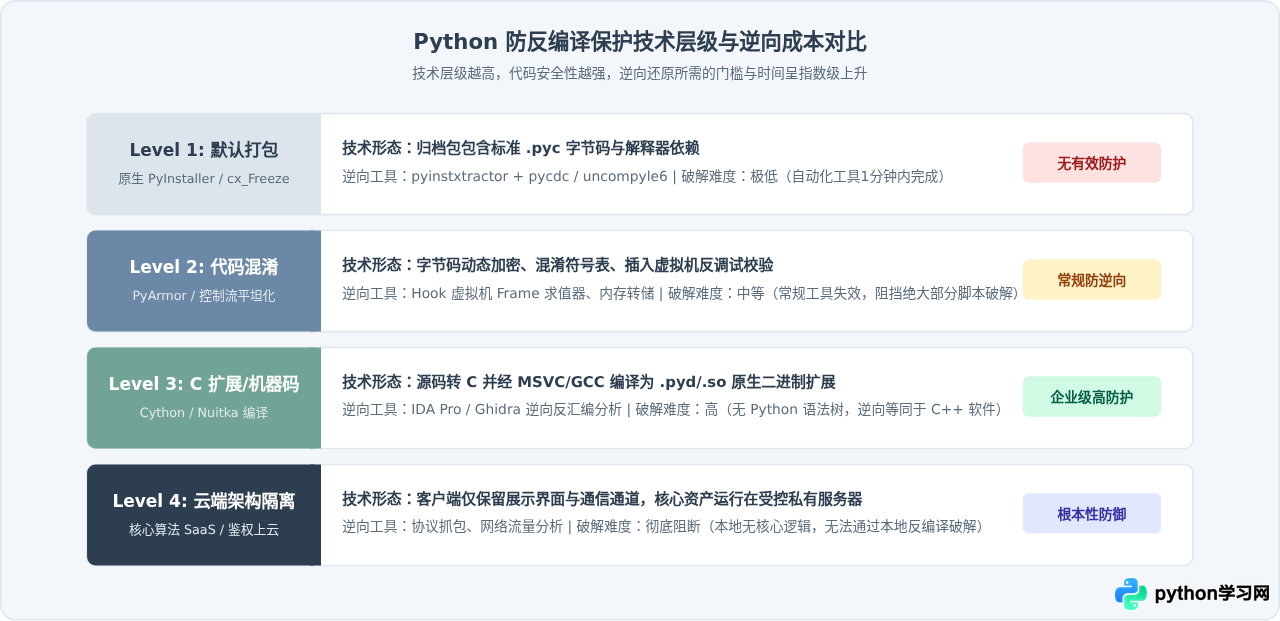
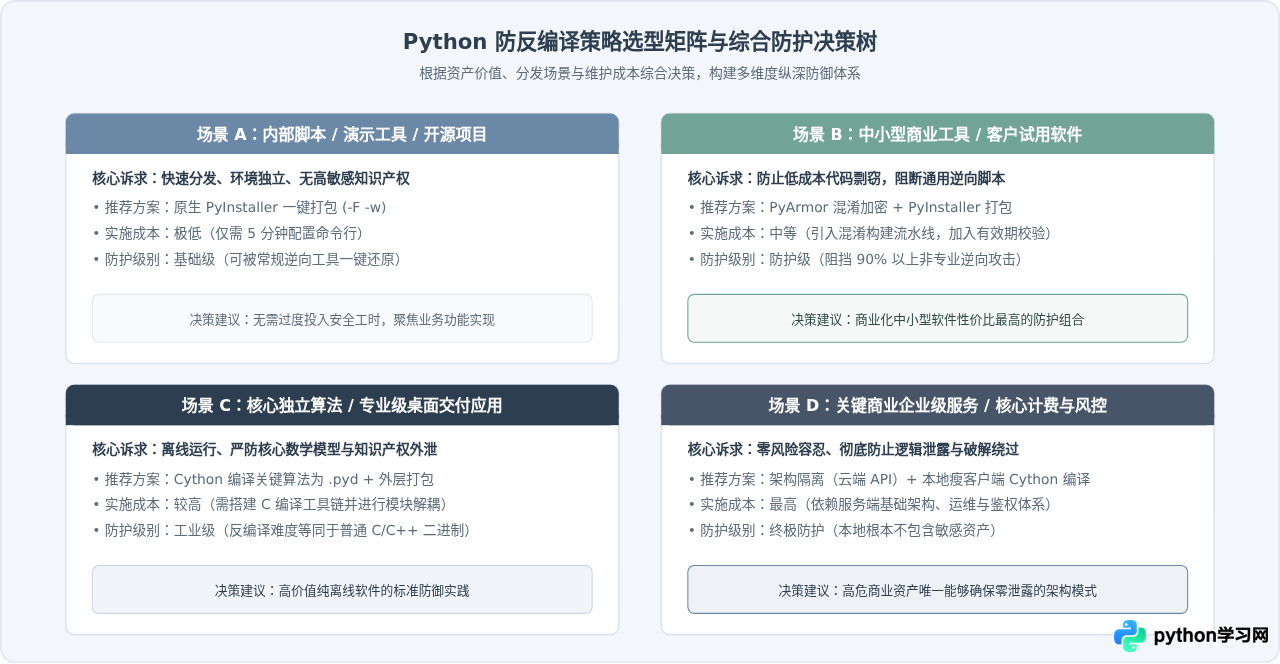
在实际项目落地时,很多团队容易走入两个极端:要么听之任之,仅用默认 PyInstaller 打包裸奔;要么盲目追求“绝对安全”,为了一个内部工具大动干戈全量移植 C 扩展,导致维护成本剧增。合理的做法是根据代码的商业价值与分发受众,选择适配的防御层级。
六、常见认知误区与避坑建议
在设计 Python 代码防护方案的过程中,开发者常会陷入以下几个典型误区:
| 常见误区 | 底层技术真相 | 推荐避坑做法 |
|---|---|---|
误区一:使用 PyInstaller 的 --key 参数就能加密源码 |
--key 使用 AES-256 对字节码进行加密,但解密密钥必须硬编码在生成的 C 语言引导加载器(bootloader)中。逆向工具只需运行可执行文件并在内存中检索该静态密钥,即可轻松解密全部 pyc。官方也在新版本中逐步弃用了该功能。 |
切勿依赖 --key 作为安全屏障;如需加密混淆,请直接采用专业工具 PyArmor 或编译为原生扩展。 |
| 误区二:盲目全量将所有代码直接送入 Cython 编译 | 全量编译极易遭遇语法或第三方库兼容性问题,尤其涉及复杂的动态元编程、反射、装饰器时可能引发隐蔽的运行时崩溃,且排查难度极大。 | 只拆解出最核心的 10% 关键算法与业务逻辑进行 Cython 编译,外围 UI 与胶水代码保持普通 Python 模块导入。 |
| 误区三:代码混淆后依然将敏感密钥硬编码在变量中 | 即便函数逻辑被混淆打乱,硬编码在脚本中的 API Token、数据库密码或加密盐值字符串依然会保存在二进制常数区(String Pool),通过 strings 命令就能一眼扫出。 |
敏感凭据切勿硬编码,应采用动态密钥派生、非对称加密传输,或通过安全的云端握手动态分发。 |
总结而言,Python 编写的 exe 防反编译绝不存在一劳永逸的“银弹”。在实际项目交付中,理性的防护思路是:评估攻击者的破解成本收益比,运用“Cython 编译关键算法 + PyArmor 混淆周边调用 + 核心资产上云隔离”的三维组合拳,将逆向成本提高到让破解者无法承受的程度,从而达到切实保护商业源码的目的。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















