


企业级应用怎么选型Python版本?稳定性与安全更新考量
针对企业级应用在选型Python版本时的稳定性与安全考量,系统解析Python官方发布节奏、生命周期支持窗口、生态与C扩展兼容性以及生产落地决策路径。
一、深入理解 Python 官方版本生命周期与支持窗口
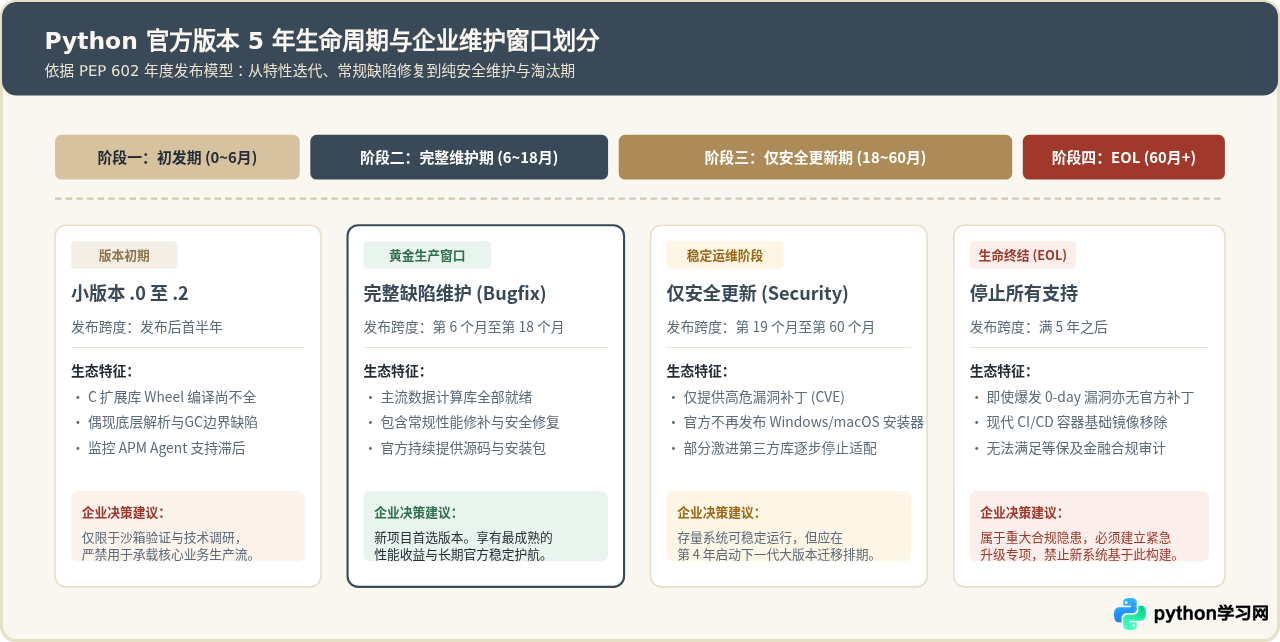
Python 官方核心开发团队根据 PEP 602 规范确立了严格的年度发布节奏:每年 10 月发布一个全新的特性版本(例如 3.11、3.12、3.13)。每个大版本在发布后会经历为期 5 年 的生命周期,这一周期在工程维护上被精确划分为三个不可混淆的阶段。
1. 完整缺陷修复期(Full Bugfix Period)
新大版本发布后的前 18 个月左右,核心团队不仅会修复安全漏洞,还会定期合并常规功能缺陷修复和性能调优补丁。这一阶段平均每隔两个月发布一次小版本。对于企业而言,版本发布满 6 个月(通常是 .3 或 .4 小版本之后),是成熟度与生命周期收益最高的时间节点。
2. 仅安全维护期(Security-only Period)
进入第 19 个月后,官方分支进入纯安全维护模式,持续约 42 个月。此阶段的典型特征是:不再修复普通缺陷,仅在披露严重 CVE 漏洞时发布源代码级别的修复补丁。官方通常不再提供 Windows 或 macOS 的预编译安装程序,Linux 容器镜像也多以依赖源码编译的方式发布安全镜像。
3. 生命终结(End-of-Life, EOL)的风险实质
一旦大版本跨过 5 年阈值,将正式进入 EOL 状态(例如 Python 3.8 已于 2024 年 10 月正式 EOL,Python 3.9 将于 2025 年 10 月 EOL)。在 EOL 之后,任何新发现的底层内存溢出、远程代码执行(RCE)或拒绝服务(DoS)漏洞均不会获得修复。企业如果继续在公网或生产核心链路上运行 EOL 版本,将直接面临等保合规合规审计亮红灯、上游开源镜像停更和黑客针对已知漏洞扫描攻破的重大风险。
二、企业选型的四大核心权衡维度
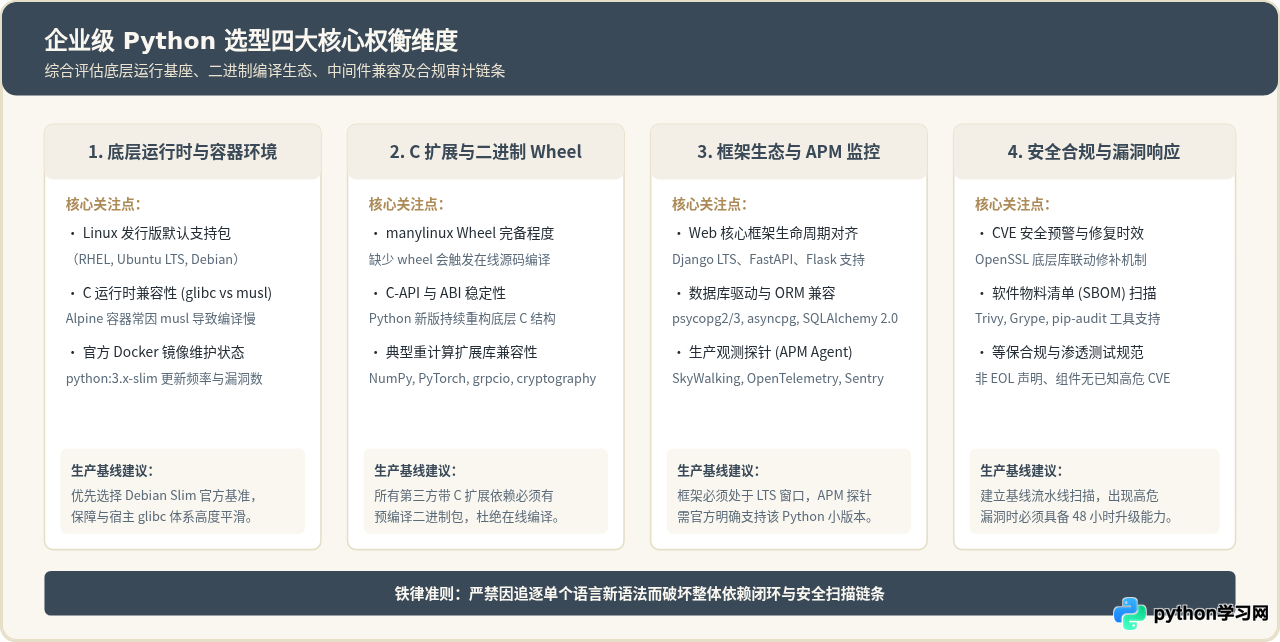
在实际生产环境中,Python 版本的选择绝不仅仅是语法特性的考量,而是一套涵盖底座操作系统、底层 C 扩展兼容性、主流依赖中间件以及安全扫描基线的全方位架构决策。
1. 为什么“缺少二进制 Wheel”是容器构建的隐形杀手?
现代企业交付普遍依托 Docker 容器及 Kubernetes 集群。当项目依赖如 cryptography、psycopg2、pydantic-core 等包含 C/Rust 扩展的库时,如果所选 Python 版本刚发布不久,PyPI 上往往缺乏对应的 manylinux 预编译 Wheel。
此时,pip install 会退化为本地源码编译,不仅需要向生产镜像注入 gcc、make、rustc 等大型构建工具,导致镜像体积剧增数倍,更显著增加了由于宿主机缺少对应开发头文件而引发的构建失败风险。
2. 性能提升与升级成本的理性衡量
从 Python 3.11 开始,“Faster CPython”项目为各版本带来了 10%~25% 的综合性能提升。然而在企业级架构中,I/O 密集型业务(如微服务 API、数据库查询交互)的瓶颈通常集中在网络与存储。除非业务属于密集的 CPU 序列化计算(如大型 JSON 反序列化、复杂的规则引擎运算),否则不建议为了单纯的基准跑分收益,冒险切换到发布不足一年的新版本。
三、企业级 Python 版本选型决策路径与落地步骤
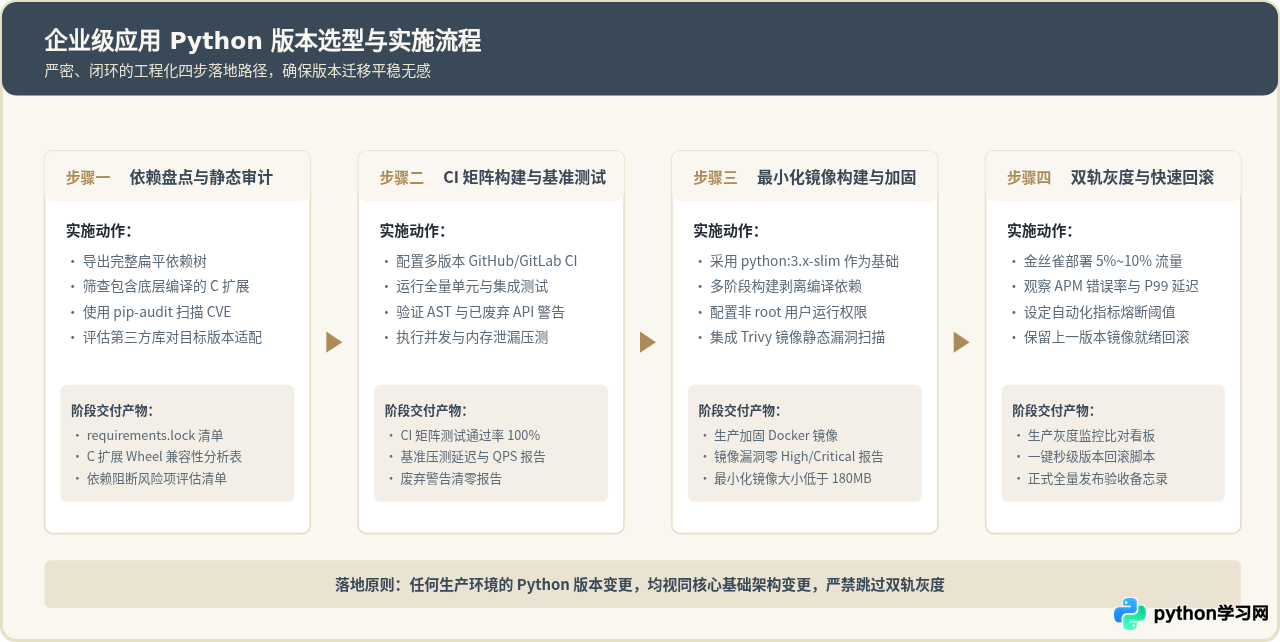
为了避免凭主观偏好选型,技术架构团队应当遵循标准化、可验证的四步决策路径。
步骤 1:精确锁定依赖版本与 C 扩展排查
在考虑升级或选型新版本前,必须通过工具锁死现有依赖的精确版本。使用 pip-tools 生成带有校验哈希的依赖文件:
# 示例:通过 pip-compile 生成锁定文件
$ pip-compile requirements.in --generate-hashes --output-file requirements.lock

# 检查当前依赖环境中是否存在已知安全漏洞
$ pip-audit -r requirements.lock
排查要点:重点检视是否存在尚未适配新版本 Python 的底层库。例如,在 Python 3.12 中移除了内置的 distutils 模块,如果存量依赖树中存在未经现代构建系统(如 setuptools 现代版或 wheel)打包的老旧私有库,将在安装阶段直接报错中断。
步骤 2:在 CI/CD 流水线中构建版本兼容性矩阵
利用 GitHub Actions 或 GitLab CI 设置双版本构建矩阵,在保证现有稳定版本通过的同时,并行执行目标升级版本的自动化测试:
# 示例:GitHub Actions 多版本测试矩阵配置片段
name: Python Version Matrix CI

on: [push, pull_request]

jobs:
  test:
    runs-on: ubuntu-latest
    strategy:
      matrix:
        python-version: ["3.11", "3.12"]
    steps:
      - uses: actions/checkout@v4
      - name: 设置 Python 环境
        uses: actions/setup-python@v5
        with:
          python-version: ${{ matrix.python-version }}
          cache: 'pip'
      - name: 安装测试依赖
        run: |
          python -m pip install --upgrade pip
          pip install -r requirements-test.txt
      - name: 执行测试用例
        run: |
          pytest tests/ --deprecation-warnings-as-errors
参数 --deprecation-warnings-as-errors 能强制将 Python 废弃警告(DeprecationWarning)直接转为错误抛出,帮助研发人员提前发现将在下一小版本或大版本中被完全剔除的过时 API。
步骤 3:构建生产级最小化容器镜像
选用官方维持活跃更新的 python:3.x-slim 基础镜像,并采用多阶段构建(Multi-stage Build),确保编译工具链不流入最终交付镜像:
# 阶段一:构建 Wheel 依赖包
FROM python:3.11-slim AS builder
WORKDIR /install
RUN apt-get update && apt-get install -y --no-install-recommends \
    gcc \
    libpq-dev \
    && rm -rf /var/lib/apt/lists/*
COPY requirements.lock .
RUN pip install --no-cache-dir --prefix=/install -r requirements.lock

# 阶段二:生产纯净运行时
FROM python:3.11-slim
WORKDIR /app
# 仅安装必要的共享动态库
RUN apt-get update && apt-get install -y --no-install-recommends \
    libpq5 \
    && rm -rf /var/lib/apt/lists/*
COPY --from=builder /install /usr/local
COPY . /app
# 降权至非特权账号运行
USER 10001
CMD ["uvicorn", "main:app", "--host", "0.0.0.0", "--port", "8000"]
四、典型业务场景的选型策略对比
不同业务形态在面对版本选型时的诉求存在明显分歧。企业在制定技术规范时,应根据业务的抗风险能力进行分类治理。
| 业务分类 | 核心考量诉求 | 推荐选型策略 | 重点规避风险 |
|---|---|---|---|
| 金融核心 / 结算交易系统 | 绝对稳定性、合规审计、长期不间断运行 | 处于 Bugfix 后期或 Security 前期 的成熟版本(如 3.11) | 严禁使用发布小于 12 个月的版本;禁止使用任何接近 EOL 的版本 |
| 中后台管理 / 内部工具链 | 开发敏捷度、开发环境一致性、低维护成本 | 与公司主力技术栈统一对齐,随开发框架升级 | 避免部门各自为政,导致运维支持多套不同基础镜像 |
| AI 大模型推理 / 数据工程 | PyTorch/TensorFlow 算子兼容、GPU CUDA 驱动绑定 | 以 AI 核心框架官方推荐的稳定版本 为准(通常滞后官方大版本 1 年) | 新版本 Python 可能会导致深度学习算子库 Wheel 缺失而触发耗时漫长的本机编译 |
| 微服务 API 核心集群 | 高并发处理、吞吐吞量与 GC 延迟、容器启动速度 | 选用具备成熟性能优化的当前次新版(如 3.11/3.12) | 注意第三方异步框架(如 uvloop、asyncpg)的 ABI 匹配程度 |
五、企业级选型决策矩阵与长期治理规划
企业要杜绝“五年不升级,一升推倒重来”的技术债雪崩,就必须将 Python 选型从临时性决策转变为制度化的生命周期治理。
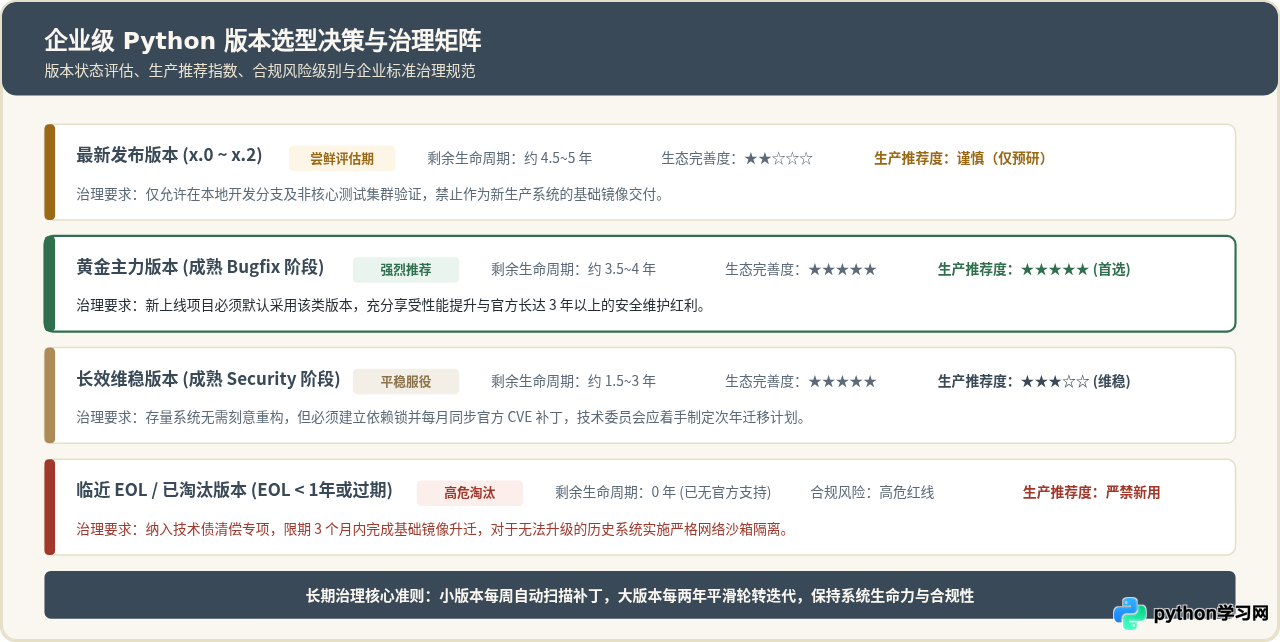
企业落地的四项长效治理机制
-
锁定 Patch 小版本,定期滚动升级:
在生产容器中应当锁定具体大版本与小版本(如
python:3.11.9-slim),并通过自动化依赖机器人(如 Renovate 或 Dependabot)在每次官方发布安全修复小版本时自动发起合并请求,经 CI 验证后无感更新。 - 建立两年一次的大版本滚动迁移节拍: 企业不应等到大版本逼近 5 年 EOL 时才仓促应战。建议技术团队设定“N-1”版本策略,在大版本发布满 1 年后开始平滑引入,每 2 年轮转一次基础镜像,确保生产系统的生命周期余量始终处于 2 年以上的安全健康带。
-
强化软件供应链物料清单(SBOM)与自动化审计:
在部署流水线中强制加入
pip-audit或容器镜像扫描工具(如 Trivy),对每一个上线的容器镜像进行 CVE 漏洞准入拦截,杜绝带有已披露 CVE 的旧版 Python 运行体混入生产网。 - 平滑解耦语言特性与业务逻辑: 鼓励研发团队编写具备高度兼容性的 Python 代码,避免在业务代码库中滥用处于实验性质的边缘语法特性;同时全面补齐类型注解(Type Hints)与单元测试覆盖,让底层语言升级时的回归验证成本降到最低。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















