


警惕假冒Python下载站:怎么识别Python.org官方安全渠道
针对搜索引擎广告和仿冒域名的风险,本文详细讲解如何准确识别 Python 官方网站 python.org、从官方路径获取安装包,并借助数字签名与哈希值进行双重校验,杜绝恶意捆绑软件与信息窃取木马。
获取正版 Python 解释器的唯一官方源头是 Python 软件基金会维护的官方站点 python.org。在搜索引擎中检索“Python下载”时,排在前列的搜索广告、第三方高速下载器、或形似官方域名的山寨网站,往往暗藏捆绑流氓插件、挖矿脚本甚至信息窃取木马。确保安装包安全的完整解决路径非常明确:准确辨认主域名与传输层加密、在官网既定路径下载平台对应版本,并在下载完成后利用系统自带工具核验文件哈希值与开发者数字签名。
一、假冒网站的常见伪装手法与识别特征
假冒 Python 站点的最终目标,通常是诱导访问者下载被植入了后门的修改版安装器,或带有推广弹窗的“定制运行环境”。攻击者最常用的手段是通过竞价排名购买搜索引擎广告,并注册与真实官网极其相似的“仿冒域名”(Typosquatting)。
辨识这些陷阱的核心并不在于网站界面做得像不像,而在于核对浏览器地址栏的顶级域名与主机记录。正版 Python 官网的根域名只能是 python.org,任何非该顶级域名的组合都需要引起警惕。
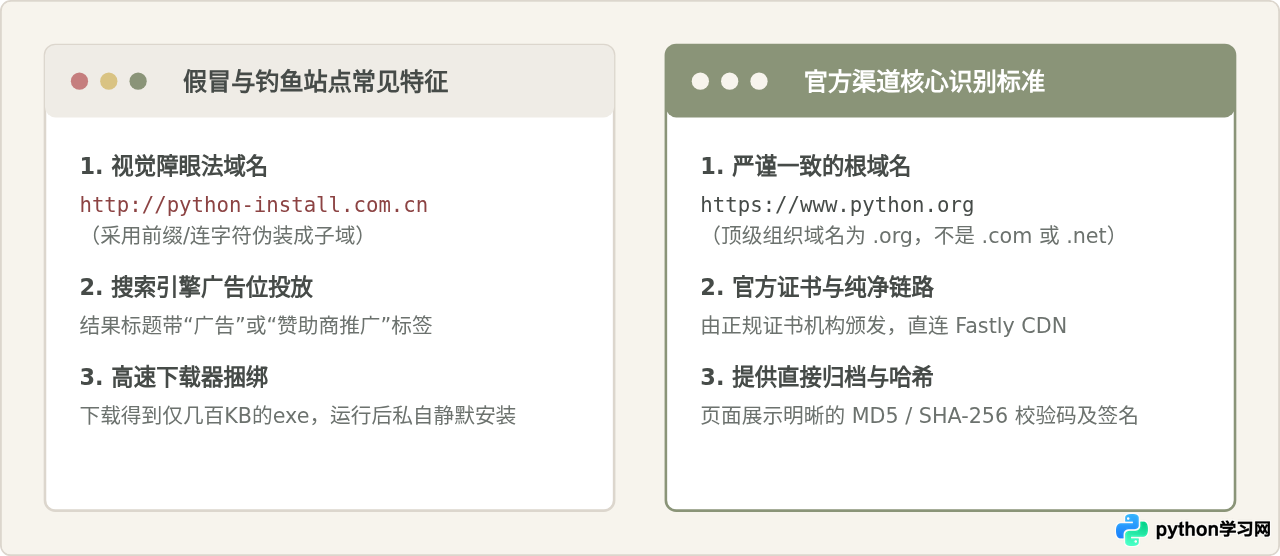
常见的混淆手法包括在域名里添加修饰词,例如 python-download.com、python3.org.cn,或者注册形近字母(如把英文小写字母 l 换为数字 1)。此外,一些软件聚合站声称提供“极速安装包”,下载得到的实际上是一个体积很小的加载器程序,运行后会在后台自动下载捆绑软件,甚至更改浏览器主页或注入木马程序。
二、认识容易混淆的说法:带“锁”标志就等于安全吗?
有一种非常普及的说法是:“只要浏览器地址栏前面有一把绿色的安全小锁(HTTPS),就说明这个网站是官方的、安全的。”
这种判断看似合理,但在防范假冒网站时存在严重误区。
安全小锁(HTTPS 传输加密)代表的仅仅是“你与当前服务器之间建立的数据传输是经过加密的,第三方无法在中间链路窃听或篡改”。然而,当今绝大部分域名证书都可以免费、全自动申请。即使攻击者建立了一个完全假冒的 Python 网站,他们同样可以一并部署合法的 SSL/TLS 证书。在这种情况下,地址栏依然会显示正常的小锁。
小锁只能证明“没有中间人在网络通信中偷看”,完全不能证明“对方服务器主人的身份是正当的”。因此,判断官方渠道的第一准绳,必须是完整检查域名的拼写本身,而不是单凭是否有小锁做判断。
三、从 Python.org 官方渠道下载的标准化流程
要获取无后门、无广告捆绑的纯净安装程序,读者应当遵循标准的官方访问路径。官方对各类操作系统提供了对应的安装器与维护状态说明,按照既定步骤操作能够避免绝大多数误下载问题。
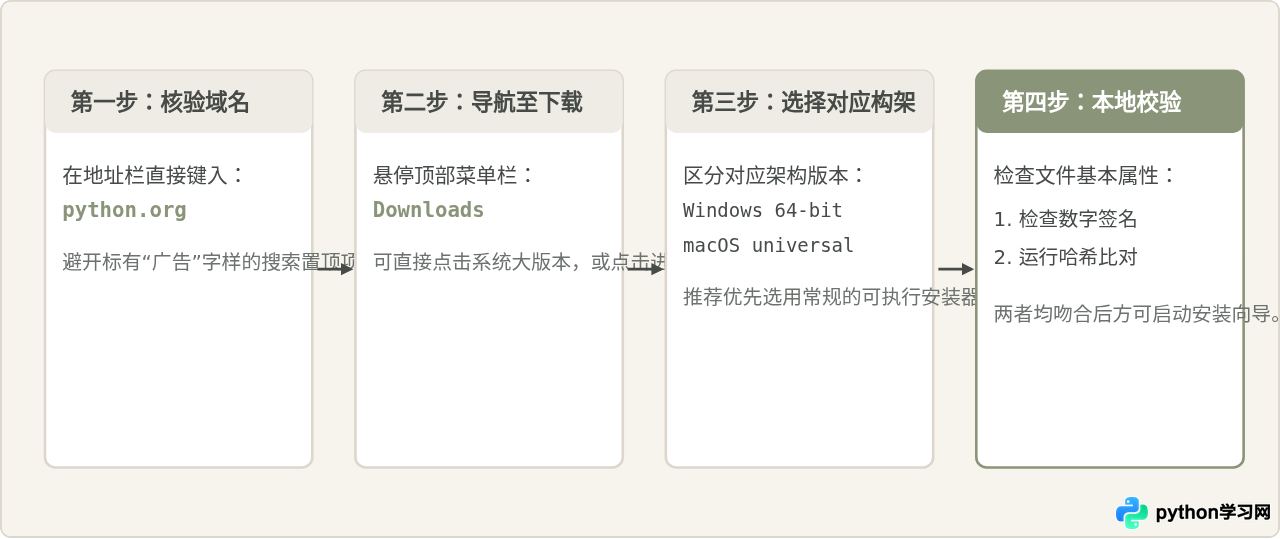
具体操作细节如下:
- 输入规范 URL:在浏览器地址栏手动输入
https://www.python.org/。尽量养成直接收藏或手动键入官方域名的习惯,不要单纯依赖搜索列表的第一条。 - 进入下载分类专区:将光标悬浮至导航条上的 Downloads 按钮,弹出菜单通常会自动识别你的操作系统,并给出最新的稳定维护版本快捷按钮。如果需要特定版本或免安装包,点击 View the full list of downloads。
- 确认下载服务器地址:官方下载包存放于特定的分发 CDN 节点上。点击下载链接时,查看浏览器下载任务中的来源地址,其域名结构通常是
www.python.org/ftp/python/...。如果弹出的下载链接指向完全无关的网盘或陌生域名,应立即取消任务。
四、关键防御:文件哈希值(SHA-256)与数字签名校验
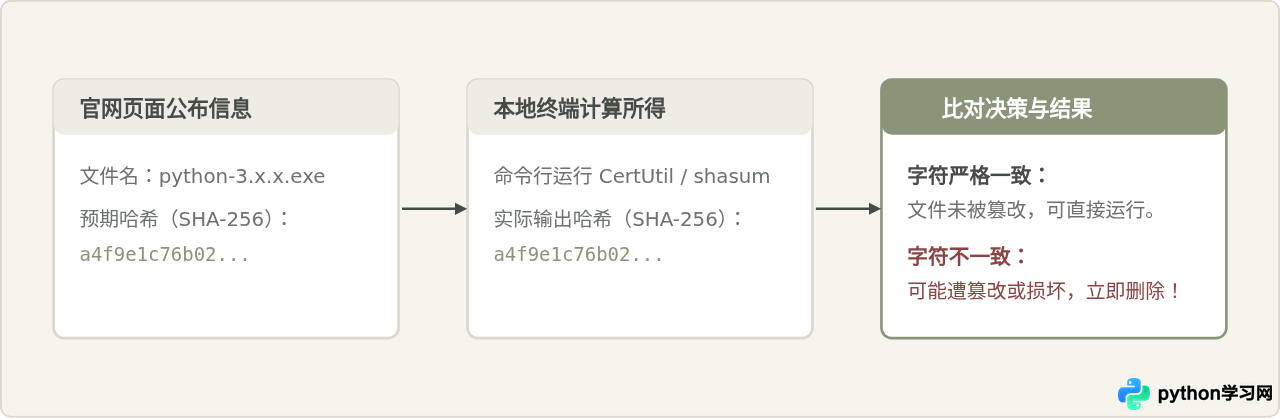
即使网站看起来无误,网络环境中依然存在缓存污染、被劫持或下载中断导致文件损坏的极小可能。要彻底确认下载到的文件就是官方释出的原始程序,最稳妥的做法是在运行安装前进行“哈希核对”与“签名核对”。
1. 使用命令行校验文件哈希值
在 Python 官网各版本下载页(如 python.org/downloads/release/python-xxxx/)的最下方,都有一张明确的 Files 列表,详细标明了每个安装包对应的文件大小、GPG 签名链接以及 MD5 Checksum 或 SHA256 散列值。你可以打开本地命令行,运行系统自带的工具,核对计算出的哈希字符串是否完全一致。
在 Windows 环境下:
打开 PowerShell 或 CMD,切换到文件所在目录并执行 Get-FileHash 或 certutil:
# 使用 PowerShell 计算 SHA256 哈希值
Get-FileHash -Algorithm SHA256 .\python-3.12.2-amd64.exe

# 或者使用 Windows 自带的 certutil 工具
certutil -hashfile python-3.12.2-amd64.exe SHA256
示例输出如下(结果中的长字符串需与官网网页提供的对应表逐字匹配):
Algorithm       Hash                                                             Path
---------       ----                                                             ----
SHA256          5B3C841E9D7C26AA9A7091B...(示例输出)                            C:\Downloads\...
在 macOS 或 Linux 环境下:
打开终端程序,运行 shasum 命令:
shasum -a 256 python-3.12.2-macos11.pkg示例输出:
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855 python-3.12.2-macos11.pkg2. 检查安装包的官方数字签名
对于 Windows 平台,编译后的可执行程序(.exe)具有微软 Authenticode 数字证书体系保护。正规 Python 安装器必定包含 Python 软件基金会的数字签名,只要被恶意注入或修改过,签名就会立即失效。
验证方法非常直观:
- 右键点击下载的
python-x.x.x-amd64.exe安装程序,选择 属性。 - 切换至 数字签名 标签页。
- 在签名列表中,查看“签名人姓名”是否明确标为 Python Software Foundation。
- 选中该项并点击“详细信息”,系统应提示“此数字签名正常”。如果属性中完全没有“数字签名”选项卡,或者签名人是陌生个人或未知公司,请绝不要双击运行。
五、可信的非官网补充渠道及其适用场景
很多开发者在日常配置开发环境时,并不一定每次都去官网下载 .exe 离线包。了解其他经过验证的官方分支或官方维护渠道,有助于在兼顾便利性的同时规避安全隐患。
| 分发渠道 | 维护方/可信度 | 适用场景与局限性 |
|---|---|---|
| Microsoft Store 商店版 | Python 基金会官方上架维护 | 适合 Windows 新手或权限受限环境。隔离沙盒运行,不会破坏系统变量,但某些深度涉及底层路径或虚拟环境的配置受限。 |
| 清华/中科大开源镜像站 | 国内知名高校网络中心镜像同步 | 直接从 python.org/ftp 镜像归档文件,解决访问外网较慢的问题。需认准高校顶级域名(.edu.cn)。 |
| Homebrew / APT 等包管理器 | macOS 与 Linux 官方软件源维护 | 开发机常用,直接通过 brew install python 安装,透明开源构建,依赖发行版签名。 |
mirrors.tuna.tsinghua.edu.cn 或 mirrors.ustc.edu.cn)。任何打着“官方镜像”旗号却使用商业普通域名的网站,其安全级别不能等同于教育网开源镜像站。
六、官方安全辨识与处置要点总结
识别正版 Python 与避开仿冒陷阱,实质上是建立一套从“入口确认”到“本地校验”的防御闭环。在开始写第一行代码前,花两分钟确认环境的纯净,是保护本地开发设备与账户凭据安全的最底线要求。
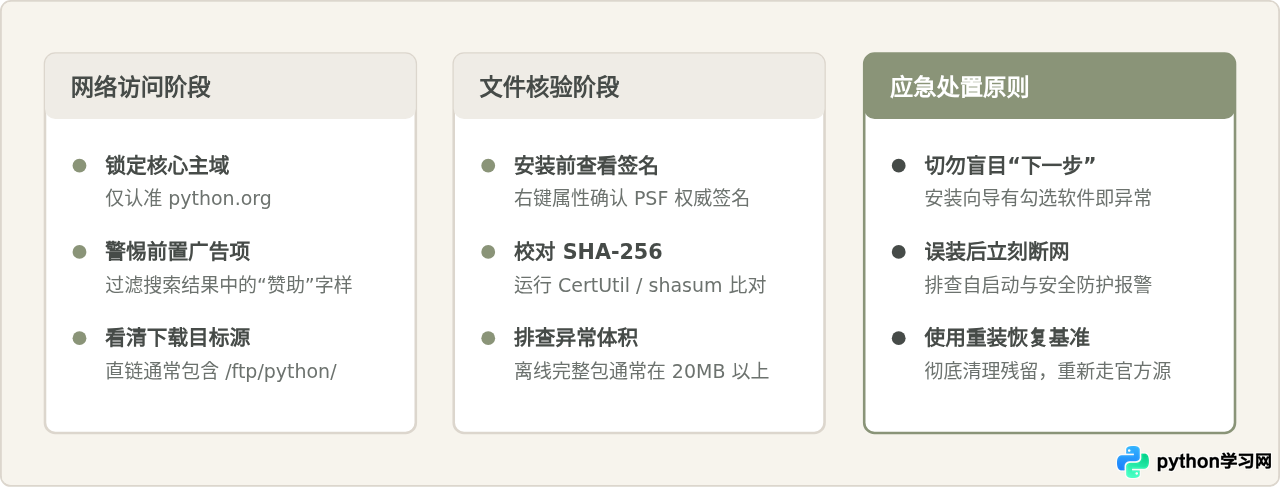
只要读者在下载安装时牢记:域名仅认 python.org、下载认准直链、安装前右键看数字签名、存疑时比对 SHA-256,就能从根本上阻绝假冒下载站带来的安全风险,建立干净可靠的本地 Python 运行环境。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















