


Python 2.7已停更,现在还能安全下载吗
Python 2.7虽然已于2020年正式终止支持(EOL),但官方Python.org仍提供历史版本归档。本文系统解答如何安全获取官方原始安装包、执行完整性哈希校验、规避第三方二次打包风险,并提供生产遗留系统的隔离防护措施。
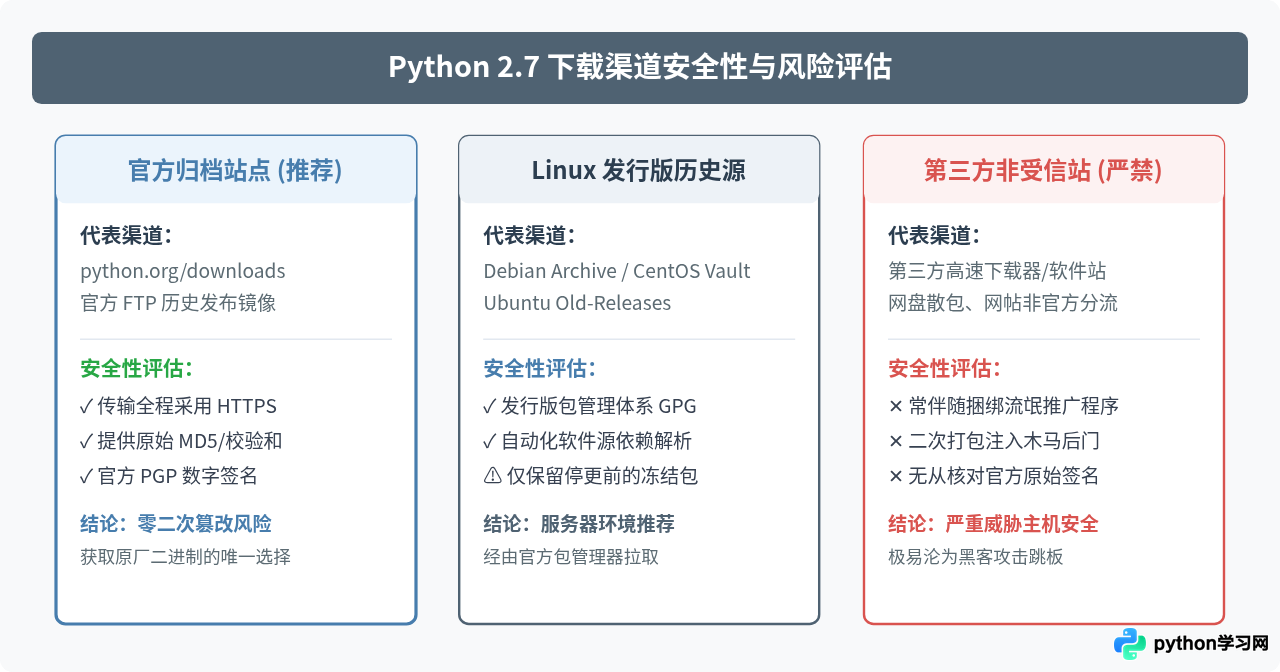
认准唯一官方归档入口,远离第三方渠道
很多开发者在维护遗留脚本或工控系统时,因缺少旧环境而习惯性在搜索引擎中输入“Python 2.7 安装包下载”。搜索结果往往充斥着各类不知名的第三方软件站、网盘分享链接甚至论坛附件。这些渠道是投毒与供应链劫持的重灾区。
第三方平台上的旧版本安装包经常被注入广告插件、挖矿程序或远控木马。为了确保文件本身的纯净与真实,下载渠道必须严格限定在Python官方历史发布中心(Python Releases for Windows / macOS / Source)。
- 唯一受信任的Web归档页面:
https://www.python.org/downloads/release/python-2718/(Python 2.7系列的最终维护版本为2.7.18,于2020年4月发布)。 - 官方FTP及源码镜像:
https://www.python.org/ftp/python/2.7.18/。 - Linux系统软件归档源:各大主流Linux发行版(如Debian、Ubuntu、RHEL/CentOS)的历史归档镜像库(Archive Repo),这些源均具备发行版官方的GPG签名验证。
下载后的第一道防线:哈希比对与签名校验
即使通过浏览器从官方页面下载了文件,由于历史版本停更已久,中间网络劫持或浏览器缓存污染仍可能导致文件损坏或被篡改。安全下载的关键一环是在安装执行前完成文件哈希(Hash)比对与数字签名检验。
Python官方在每个版本的下载页面底部,都会明确列出各平台安装包的文件大小、MD5校验码以及GPG签名。以下以Windows 64位安装包 python-2.7.18.amd64.msi 为例进行校验:
1. 在 Windows 环境下核对哈希
打开 PowerShell,使用内置的 Get-FileHash 工具计算文件的校验和:
# 示例命令:计算本地安装包的 SHA256 哈希值
Get-FileHash -Path ".\python-2.7.18.amd64.msi" -Algorithm SHA256

# 示例输出(格式如下,具体字符需对照官方页面):
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          5B942CDCD3A543CE86D08BE8C2EB38FE7C7F37EB7F507F5EC4E208855F98C0FA   ...\python-2.7.18.amd64.msi
若系统较旧仅支持命令提示符(CMD),可使用 certutil 工具计算 MD5:
# 示例命令:计算 MD5 哈希
certutil -hashfile python-2.7.18.amd64.msi MD5

# 官方发布的 python-2.7.18.amd64.msi MD5 标准值为:
# a7325bdfce09f29633e7dcab27bfa7c8
2. 在 Linux 或 macOS 环境下核对哈希
对于下载的源码包(如 Python-2.7.18.tar.xz 或 Python-2.7.18.tgz),在终端中执行:
# Linux 系统计算 MD5 示例
md5sum Python-2.7.18.tar.xz

# macOS 计算 SHA256 示例
shasum -a 256 Python-2.7.18.tar.xz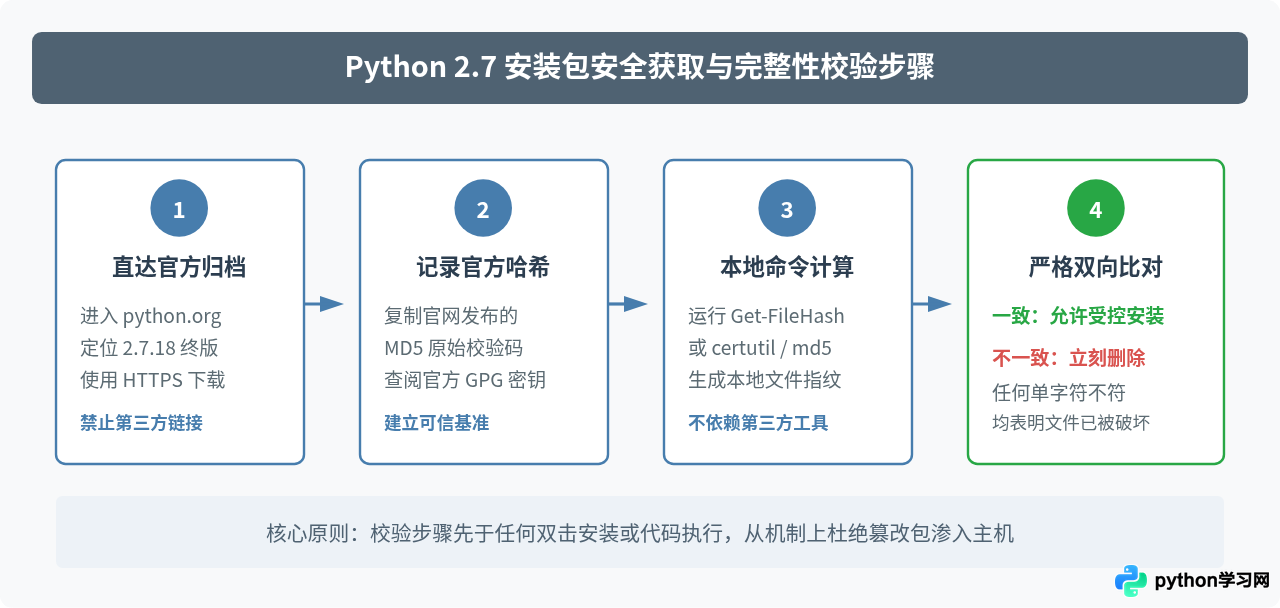
区分“包安全”与“运行安全”:必须执行的环境隔离
很多用户容易混淆概念:“安装包没被篡改”不等于“在系统里跑Python 2.7是安全的”。
自2020年停更以来,已陆续爆出针对Python标准库(例如 urllib、ssl、xml.etree、pickle)的数个CVE高危漏洞。由于官方已封板,这些内核漏洞在Python 2.7中永远不会被官方修复。直接将Python 2.7安装在日常办公电脑或对公网开放的服务器上,等同于在内网留下一扇敞开的后门。
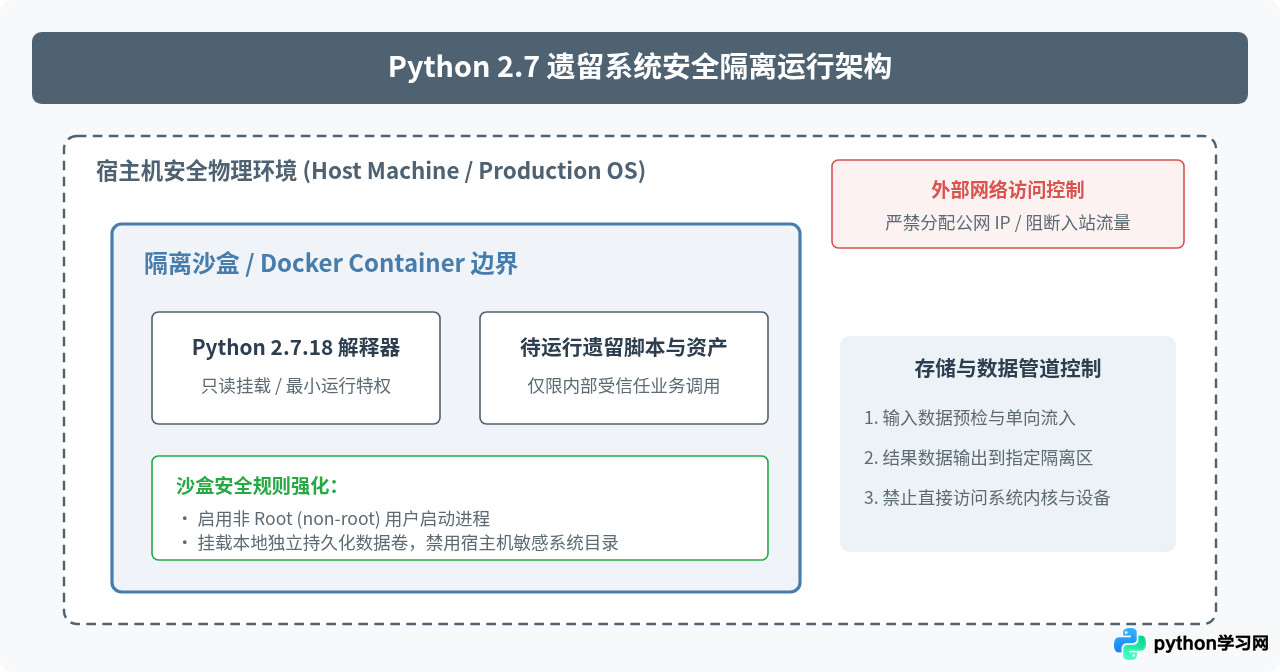
若因历史系统原因必须运行Python 2.7,应采取以下三项隔离措施:
- 容器化沙盒隔离(推荐):将Python 2.7及其依赖打包在轻量Docker容器中,宿主机只映射受限的工作目录,不授予容器root权限。
- 网络访问限制:在容器或虚拟机层面切断公网出入站连接(关闭Egress),仅允许在离线封闭网络中运行计算任务。
- 依赖包来源收紧:许多第三方包早已停止对Python 2支持。如需安装旧版第三方库,务必配置国内或企业内部官方镜像源的历史归档,并锁定版本号。
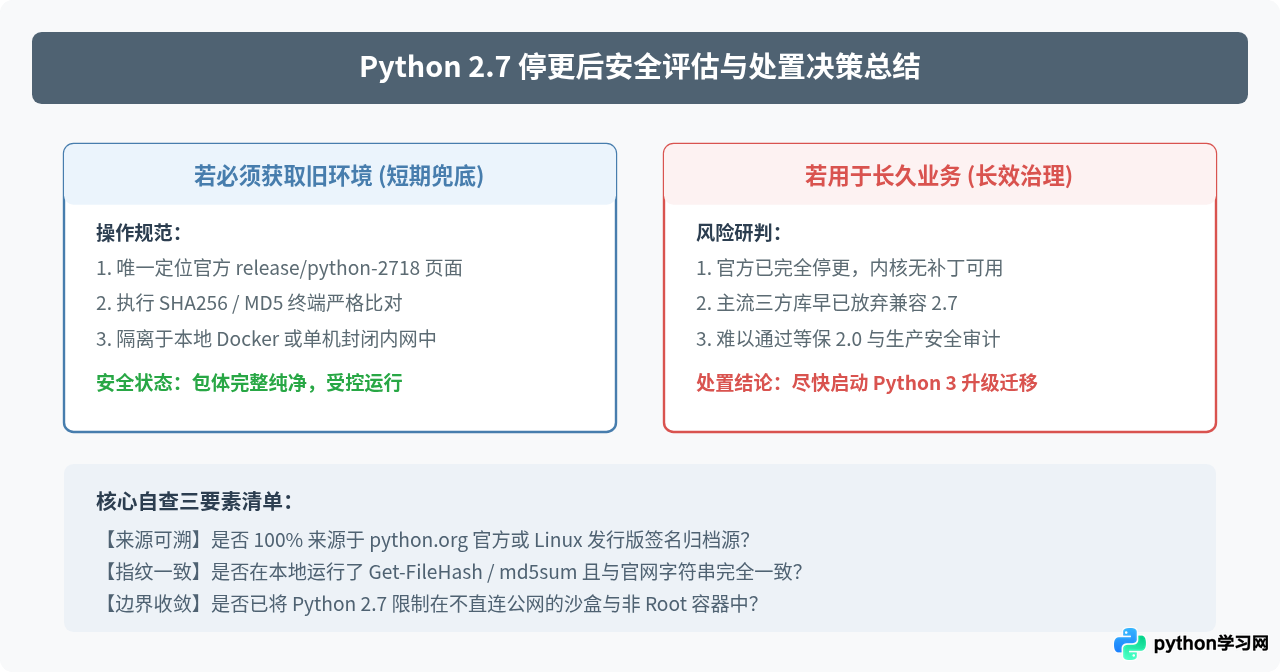
总结与长期应对策略
面对“Python 2.7已停更,现在还能安全下载吗”这一核心问题,总体结论与可操作行动指南可以归纳为三个阶段:
- 下载阶段:始终坚持只从官方站点
python.org归档页或正规发行版历史源拉取,坚决拒绝网盘散包和第三方软件下载器。 - 部署阶段:下载完成后,使用本地命令完成 SHA256 或 MD5 哈希比对,确认包体未遭修改;安装时建议采用容器化技术。
- 长远规划:任何针对Python 2.7的“安全防护”都属于被动防御。长效方案依然是梳理代码库,使用
2to3、six或现代化重构方案,尽快将业务迁移至当前受维护的 Python 3 稳定分支(如 Python 3.10+)。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















