


Python 安装路径的软连接怎么管理?
深入讲解 Python 安装路径软连接的管理机制与操作实践,涵盖自寻址原理、ln -sfn 原子更新、update-alternatives 多版本协同调度、虚拟环境交互及悬空链接排查,助你构建安全规范的解释器调度体系。
/usr/local/bin/python3)解耦并精确指向底层的实际二进制可执行文件。规范的管理流程包含三项核心工作:查明现有连接基线、使用绝对路径进行原子更新(避免目录穿透与悬空链接)、以及借助系统的 update-alternatives 工具进行主从联动管理。
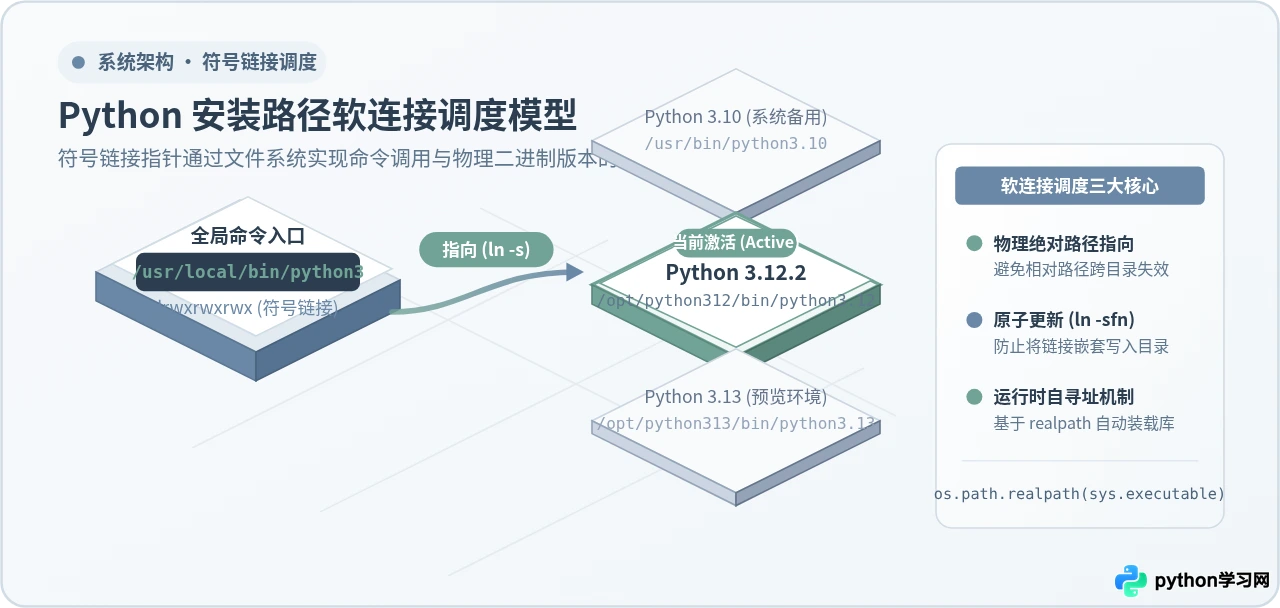
一、软连接在 Python 运行中的角色与自寻址机制
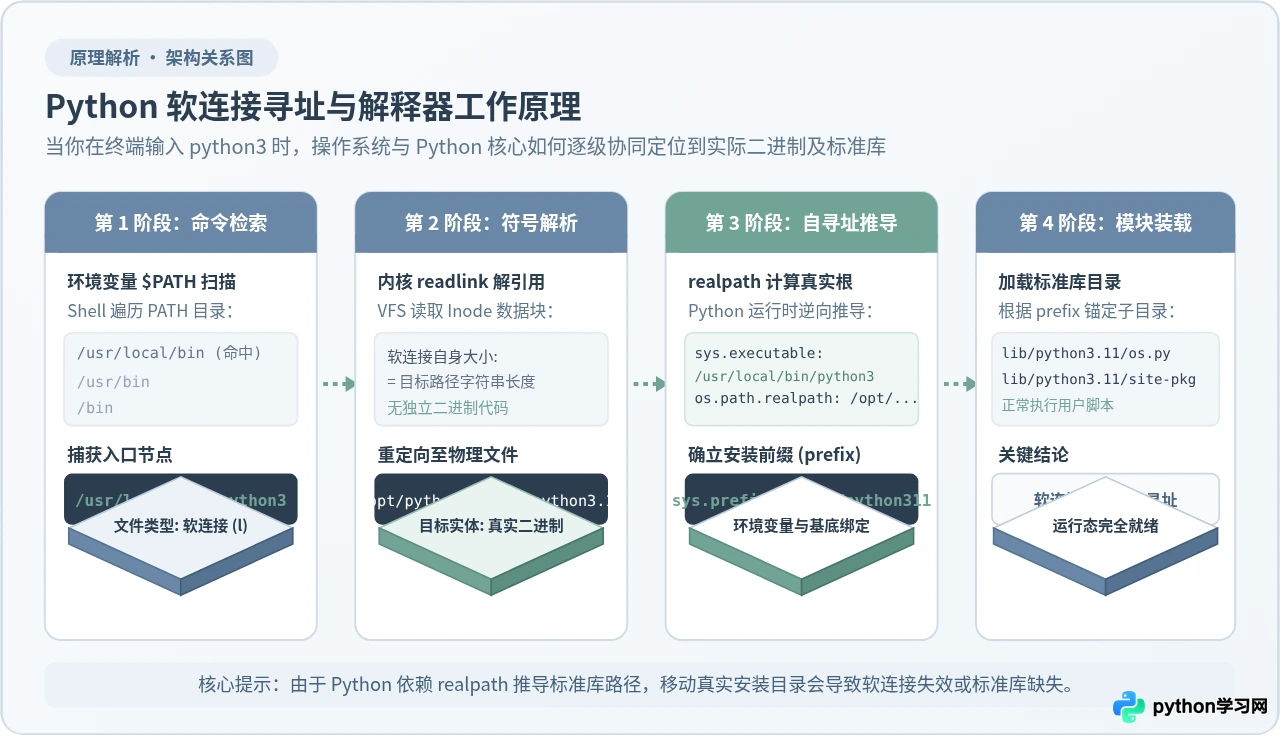
在 Unix-like 系统中,软连接(Symbolic Link)是一个特殊类型的文件,其数据块中仅存放所指向目标的路径字符串。当你在终端输入 python3 时,Shell 会根据 $PATH 环境变量的优先级从前向后搜索目录,命中第一个名为 python3 的软连接后,操作系统内核会自动解引用该链接并定位到真正的二进制可执行文件。
为什么管理 Python 路径首选软连接,而不是直接复制可执行文件?这是因为 Python 解释器拥有一套独特的自寻址机制(Self-Prefix Resolution)。Python 进程在初始化阶段,会通过 os.path.realpath() 解析自身物理路径,并以此为基准确定 sys.prefix。随后的标准库(如 lib/python3.12/)与第三方扩展包(site-packages)均以此路径为锚点进行相对寻址。
如果使用物理文件硬拷贝的方式替代软连接,不仅会破坏共享动态链接库的依赖关系,还会导致解释器丢失真实安装树的上下文,进而出现 ModuleNotFoundError: No module named 'encodings' 等底层初始化崩溃。因此,通过软连接引导命令入口,是保持 Python 安装树完整性与多版本共存的标准方案。
二、手动创建、查看与原子更新软连接
日常开发或运维部署中,手动管理软连接是最直接的手段。但如果操作细节不严谨,极易导致软连接失效或破坏目标目录结构。标准的管理步骤应遵循“溯源→验真→原子更新→闭环验证”四步法则。
1. 状态探测:查看当前入口与真实指向
在调整任何软连接前,必须先确认当前生效的入口节点及其当前物理目标。不要凭记忆操作,使用以下组合命令进行探测:
# 探测 Shell 当前命中的命令路径
which python3

# 查看目标文件的详细属性及软连接指向
ls -l $(which python3)

# 获取递归解析后的绝对物理路径
readlink -f $(which python3)2. 目标校准:确保新版本具备绝对物理路径
建立软连接时有一条绝对红线:源文件必须使用绝对路径。如果使用相对路径建立全局命令软连接(如 ln -s python3.12 /usr/local/bin/python3),当用户切换至其他工作目录执行命令时,内核将基于当前目录相对寻找 python3.12,导致命令瞬时不可用。
在链接前,先直接调用目标绝对路径执行版本输出与权限检验:
# 直接执行目标绝对路径,确认二进制完好可用
/opt/python312/bin/python3.12 -V3. 原子替换:规范使用 ln -sfn 避免目录穿透
更新已有软连接时,切勿先执行 rm 删除旧软连接再执行 ln。在生产环境中,这会产生一个微秒级的时间窗口,导致并发任务因找不到 python3 报错。
正确的做法是使用带 -sfn 参数的单条命令执行原子替换:
# 使用 -sfn 参数实施原子化覆盖
sudo ln -sfn /opt/python312/bin/python3.12 /usr/local/bin/python3
三个参数的职责极为关键:
-s(symbolic):创建符号链接而非硬链接。-f(force):如果目标软连接已存在,强行覆盖它。-n(no-dereference):当已有软连接本身指向一个目录时,将其视为普通软连接文件处理,而不是穿透进入该目录内部写入。
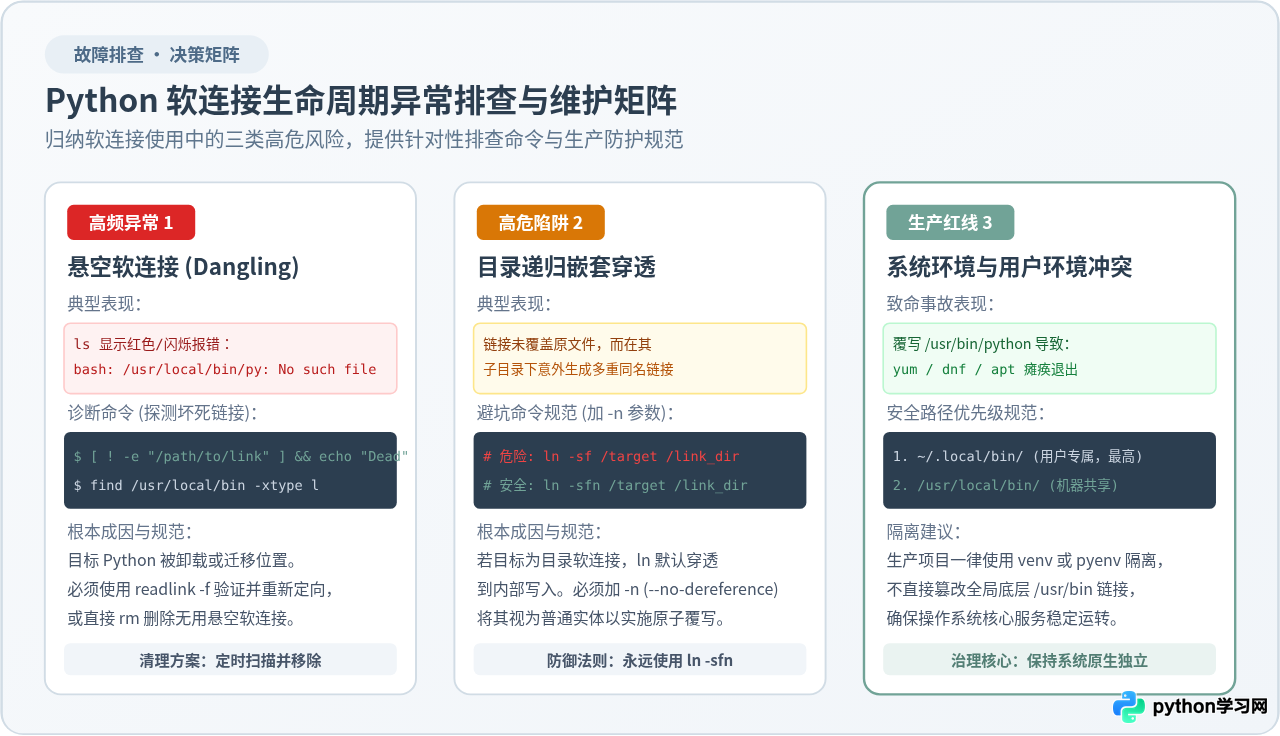
/opt/current_python 切换到新的 Python 目录),若缺少 -n 参数,ln -sf 会直接进入现有软连接指向的原目录内部,并在其内部新建一个同名链接,原软连接本身却毫发无损。加上 -n 参数可以彻底杜绝这种穿透行为。
4. 闭环验证:运行态完整性检验
软连接建立后,通过双重校验确认生效情况:
# 校验版本字符串
python3 --version

# 验证解释器真实物理路径与标准库加载是否正常
python3 -c "import sys, os; print('Executable:', sys.executable); print('Realpath:', os.path.realpath(sys.executable)); import json; print('Standard library: OK')"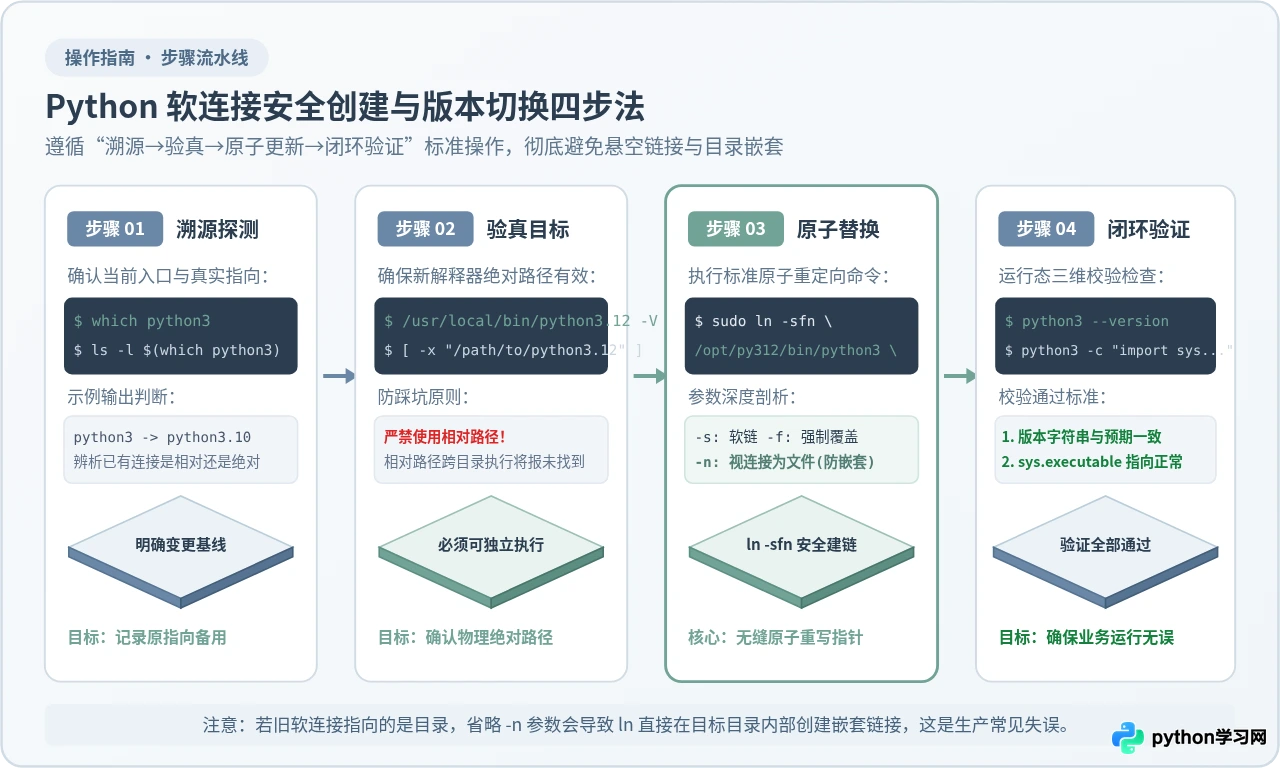
三、利用 update-alternatives 实现多版本集中调度
在长期维护的 Linux 服务器上,若存在多个版本的 Python,单纯依赖手动执行 ln -sfn 会面临一个痛点:无法保证配套工具的版本同步。例如将 python3 切换为 3.12 后,如果忘记同步切换 pip3,用户在终端使用 pip3 install 时就会将依赖包误装到旧版本的 Python 目录中。
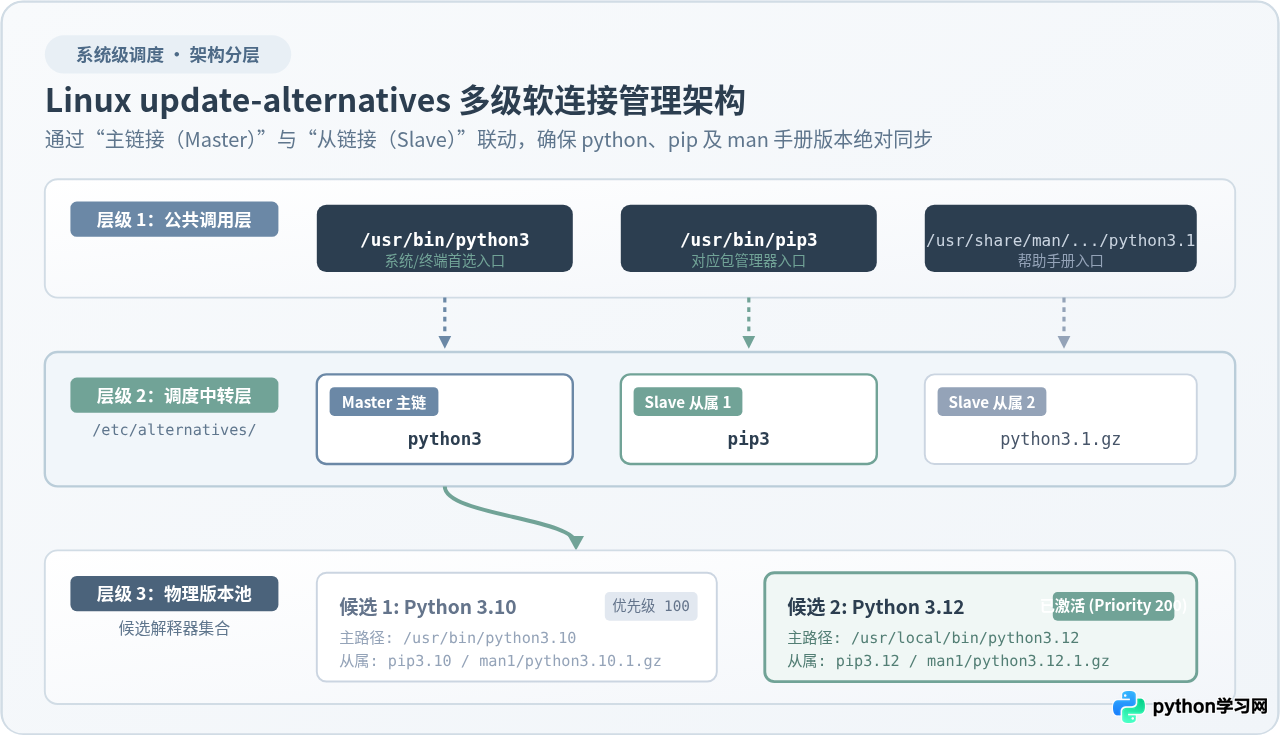
基于 Debian、Ubuntu 以及 openSUSE 等发行版提供的 update-alternatives 工具,引入了主从链接(Master & Slave Links)机制,可以保证主命令与配套工具原子同步切换。
1. 注册 Python 候选版本与从属链接
使用 --install 参数将不同的 Python 版本注册到调度池中。参数结构为:update-alternatives --install <通用链接> <组名> <实际物理路径> <优先级>,并通过 --slave 绑定配套的 pip3 与手册页:
# 注册第 1 个候选:Python 3.10(优先级 100)
sudo update-alternatives --install /usr/bin/python3 python3 /usr/bin/python3.10 100   --slave /usr/bin/pip3 pip3 /usr/bin/pip3.10   --slave /usr/share/man/man1/python3.1.gz python3.1.gz /usr/share/man/man1/python3.10.1.gz

# 注册第 2 个候选:Python 3.12(优先级 200,更高的优先级默认会在自动模式下被选中)
sudo update-alternatives --install /usr/bin/python3 python3 /usr/local/bin/python3.12 200   --slave /usr/bin/pip3 pip3 /usr/local/bin/pip3.12   --slave /usr/share/man/man1/python3.1.gz python3.1.gz /usr/local/share/man/man1/python3.12.1.gz
2. 交互式切换版本
注册完成后,执行 --config 命令即可调出交互式菜单,输入序号完成主从软连接的同步重定向:
sudo update-alternatives --config python3
选择对应版本后,系统会同时将 /etc/alternatives/python3 和 /etc/alternatives/pip3 指向 3.12 的对应文件,杜绝了手动管理软连接时工具脱节的风险。
四、虚拟环境(venv)与软连接的交互机制
在实际项目开发中,很多开发者会疑惑:如果能够通过软连接全局管理 Python 路径,为什么官方仍推荐使用虚拟环境(venv)?
理解两者的边界至关重要:全局软连接管理的是命令入口的分发,而虚拟环境管理的是依赖库与解释器运行上下文的隔离。更关键的是,Python 虚拟环境内部本身就是深度依赖软连接实现的。
1. venv 目录内的软连接布局与 pyvenv.cfg
当执行 python3 -m venv .venv 创建虚拟环境时,检查 .venv/bin/ 目录:
ls -l .venv/bin/python*
虚拟环境内的 python 默认是一个软连接,直接指向创建该环境时所用的物理解释器。虚拟环境之所以能重定向模块安装路径,完全仰赖环境根目录下的 pyvenv.cfg 配置文件:
当 .venv/bin/python 启动时,解释器检测到同级或父级目录存在 pyvenv.cfg,便会将 sys.prefix 强制重置为 .venv 目录本身,而不再去加载物理 Python 目录下的第三方包。
2. 何时必须禁用软连接拷贝(--copies 参数)
由于 venv 默认使用软连接,一旦宿主机上的底座 Python 被升级、卸载或目录迁移,所有依赖该底座的虚拟环境软连接都会瞬间失效(报 No such file or directory)。
如果需要构建独立部署的容器镜像、或将整个虚拟环境打包分发至没有相同底座路径的目标机器,可以在创建时显式指定 --copies 参数:
# 物理复制二进制可执行文件,不生成软连接
python3.12 -m venv --copies .venv_standalone
使用该参数后,Python 会将二进制实体与必要依赖库真实复制到环境中,切断与外部软连接的耦合。
五、常见异常排查、日常清理与安全边界
在长期迭代的系统中,软连接会随着软件的更新迭代发生老化或异常。以下是三项最高频的问题及其标准化解决路径。
1. 悬空软连接(Dangling Symlink)排查与清理
当软连接指向的目标物理文件被删除、重命名或解包覆盖后,该软连接就变成了“悬空软连接”。表现为 ls 查看显示红色闪烁,直接执行则提示 No such file or directory。
定期使用 find 命令的 -xtype l 选项扫描指定目录下的坏死链接:
# 扫描 /usr/local/bin 中所有悬空的软连接
find /usr/local/bin -xtype l

# 批量扫描并安全打印损坏详情
find /usr/local/bin -xtype l -exec ls -l {{}} +
确认目标已无恢复必要后,使用 find ... -delete 或 rm 及时清除无用残余。
2. 严守生产红线:严禁覆盖系统原生 Python
这是许多初学者最容易踩中的致命雷区。在 CentOS、RHEL、Ubuntu 等 Linux 发行版中,/usr/bin/python 或 /usr/bin/python3 是操作系统核心底座的一部分,系统的包管理工具(如 yum、dnf、apt)以及系统初始化脚本都是硬编码调用这些入口的。
如果将 /usr/bin/python3 强行软连接到新安装的 Python 3.12,当执行 dnf 或 apt update 时,系统包管理器会由于缺少编译期绑定的 C 扩展模块或语法变更而直接抛出异常崩溃。
- /usr/bin/:归操作系统包管理器全权所有,非必要绝不手动建立或覆盖软连接。
- /usr/local/bin/:用于整机共享的自定义或第三方 Python 软连接。确保
/usr/local/bin在$PATH中位于/usr/bin前面,即可实现用户终端优先调用自定义版本而不破坏系统底层。 - ~/.local/bin/:用于单用户专属软连接,完全无需
sudo权限,安全性最高。
六、Python 软连接管理策略速查
为了在不同场景下快速选择最合适的管理方案,可参考以下决策对照表:
| 管理方式 | 典型适用场景 | 核心优势 | 主要限制与注意事项 |
|---|---|---|---|
| 手动 ln -sfn | 轻量独立服务器、快速临时调试 | 操作即时、无工具依赖、零元数据开销 | 必须使用绝对路径;无法自动同步 pip 等周边从属工具 |
| update-alternatives | 生产服务器多版本稳定共存调度 | 主从链接联动、具备优先级回退机制、版本信息集中登记 | 依赖发行版工具链;需要 root 权限,不适用于非特权用户 |
| 用户级 ~/.local/bin | 共享计算集群、无 root 权限终端 | 不污染整机、权限完全自主、隔离安全性好 | 需要确认用户自身 $PATH 正确包含该目录 |
| 虚拟环境 (venv / pyenv) | 具体工程项目开发与生产交付 | 第三方包绝对隔离、不引发全局版本冲突、可精准导出依赖 | 默认依附宿主底座;若底座迁移需结合 --copies 重新封装 |
掌握 Python 安装路径软连接的管理,核心并不在于记下单条 ln 命令,而在于深刻理解路径寻址、原子更新、系统依赖边界与工具联动的完整链条。按照本文阐述的规范操作,可以在灵活切换 Python 版本的同事,确保系统基础服务与业务应用的长期稳定。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















