


GitHub Copilot 企业托管设置限制哪些自定义内容来源?
GitHub Copilot 企业托管设置可按类别限制技能、代理、钩子、MCP 服务器和可执行扩展的来源,并与插件市场策略配合。
技能、代理、钩子、服务和可执行扩展可以按类别管理。企业管理员可根据组织需求选择受控范围,并结合已批准的分发渠道。
来源限制覆盖哪些自定义能力
GitHub Enterprise Cloud 的企业管理员可以用 strictPluginOnlyCustomization 管理 GitHub Copilot 自定义内容的来源。策略适用于企业或所属组织发放 Copilot Business 或 Copilot Enterprise 许可证的成员,可覆盖技能、自定义代理、钩子、MCP 服务器和可执行的 Copilot 扩展。
启用某个类别的限制后,来自用户或项目独立配置的同类自定义内容会被拦截。符合政策的插件和托管设置仍可提供这些功能。例如组织可以规定 MCP 服务器和可执行扩展只从允许的渠道进入,技能、代理和钩子仍按各自的现有政策处理。
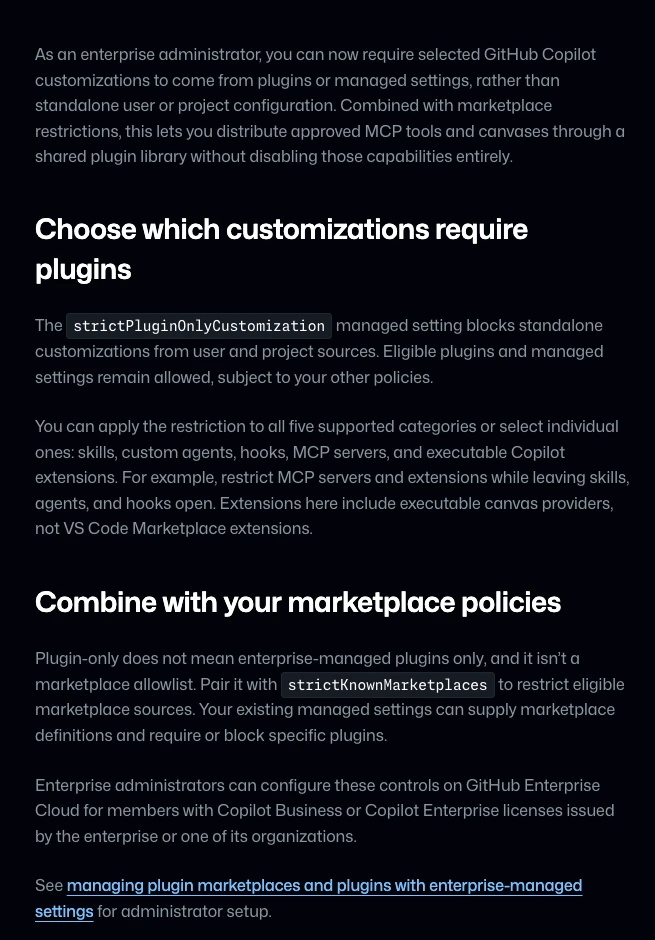
什么属于可执行扩展
这次公告列出的扩展包括可执行的画布提供程序。VS Code Marketplace 扩展属于另一个管理对象。管理员评估来源限制时,需要按照策略列出的类别识别现有自定义内容,尤其要确认仓库或个人配置中独立声明的内容是否落入受控类别。
插件来源和插件市场为何还要分别管理
strictPluginOnlyCustomization 检查受控自定义内容以什么渠道提供。strictKnownMarketplaces 则限制符合条件的插件市场来源。企业还可以用已有托管设置指定市场,要求或禁止特定插件。即使内容通过插件提供,该插件仍须满足相应市场和插件政策。
例如企业只希望成员通过批准的插件使用 MCP,可以把 MCP 服务器列为限制类别,再用市场与插件政策控制哪些插件符合条件。托管设置也可继续提供符合政策的能力。实际约束取决于所选类别及其他规则如何组合。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















