


使用Python-dotenv管理Python项目环境变量的最佳实践
详细讲解在Python项目中如何使用python-dotenv规范管理环境变量,涵盖安装配置、加载机制、多环境隔离、变量插值与生产安全落地的完整最佳实践。
在开发 Python 项目时,数据库连接凭证、第三方 API 密钥以及环境状态标识等敏感配置,不应直接以硬编码形式写入代码。最规范且通用的解决方案是将这些参数提取为环境变量,并在本地开发中通过 python-dotenv 库从 .env 文件按需注入运行时,从而实现“代码逻辑与配置完全解耦”。
一、为什么要使用 python-dotenv
现代云原生应用推崇的 12-Factor 原则明确规定:将配置存储于环境变量中。然而在本地日常开发时,如果每次启动项目都手动在终端通过 export 或 set 命令配置十几项变量,既繁琐又极易在重启终端后丢失。
python-dotenv 提供了一种轻量且对应用无侵入的桥接方案:它允许开发者在项目根目录下维护一个纯文本 .env 文件,并在 Python 程序初始化时,自动解析其中的键值对并注入到系统的 os.environ 中。这让本地调试具备与云端容器运行时完全一致的体验,同时保障敏感信息不被提交至公共代码仓库。
二、标准配置四步工作流
引入 python-dotenv 并让其规范生效,通常遵循以下四步标准操作流程:安装依赖、创建环境文件、设立版本控制保护、在应用入口导入加载。
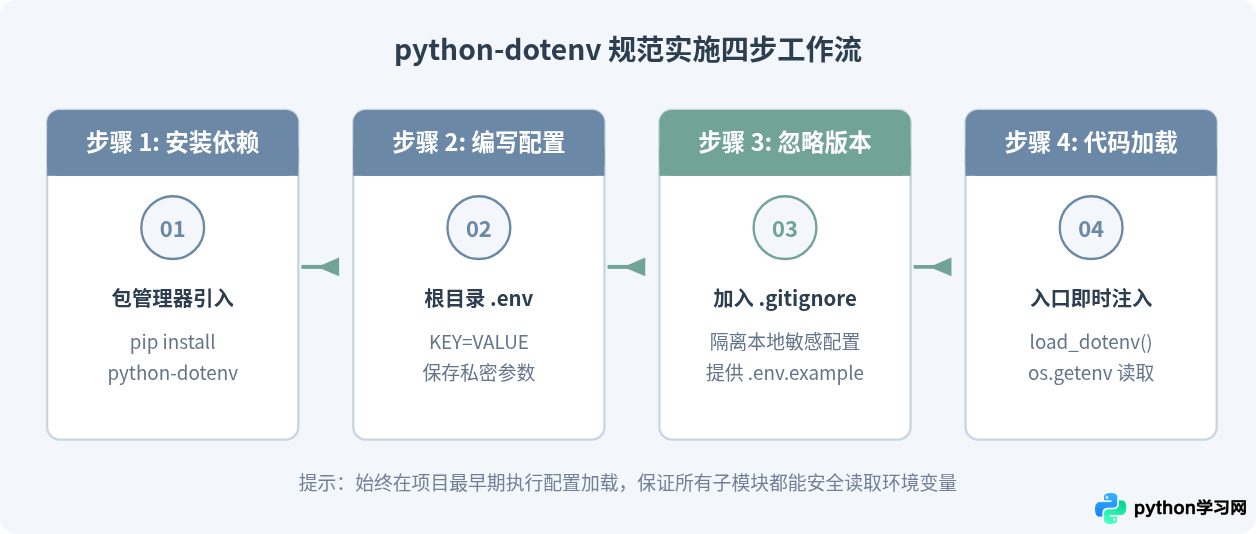
1. 安装核心包
在当前激活的 Python 虚拟环境中,通过 pip 进行安装:
pip install python-dotenv2. 创建并填写 .env 文件
在项目根目录(与 main.py 或主模块同级)创建名为 .env 的纯文本文件。语法格式为标准的键值对:
# 基础应用配置
APP_ENV=development
APP_PORT=8000
DEBUG=True

# 数据库连接参数
DB_HOST=127.0.0.1
DB_PORT=5432
DB_USER=app_user
DB_PASSWORD=SecurePassword_2026!
DB_NAME=production_analytics

# 外部密钥
SECRET_KEY=9a8b7c6d5e4f3a2b1c0d
3. 防范泄露:配置 .gitignore
在 Git 仓库根目录的 .gitignore 中,必须将真实凭证文件显式忽略:
# 忽略本地环境变量文件
.env
.env.local
.env.*.local
同时,在仓库中提交一个名为 .env.example 的模板文件,仅记录键名与示例说明,不包含任何真实机密:
# .env.example - 项目配置模板
APP_ENV=development
APP_PORT=8000
DEBUG=True
DB_HOST=localhost
DB_PORT=5432
DB_USER=
DB_PASSWORD=
DB_NAME=
4. 在代码中加载与消费
在项目入口程序(如 main.py、app.py 或统一的 config.py)的最前部调用 load_dotenv():
import os
from dotenv import load_dotenv

# 加载当前目录或父级目录的 .env 文件
load_dotenv()

# 从系统环境中安全提取配置
app_env = os.getenv("APP_ENV", "production")
app_port = int(os.getenv("APP_PORT", 8080))
db_password = os.getenv("DB_PASSWORD")

if not db_password:
    raise ValueError("缺失关键环境变量: DB_PASSWORD 未配置")

print(f"应用已在 [{app_env}] 环境就绪,监听端口: {app_port}")
三、核心加载机制与优先级解析
深入理解 load_dotenv 的优先级机制,是避免各种“为什么在 .env 里改了配置却没生效”困惑的关键。
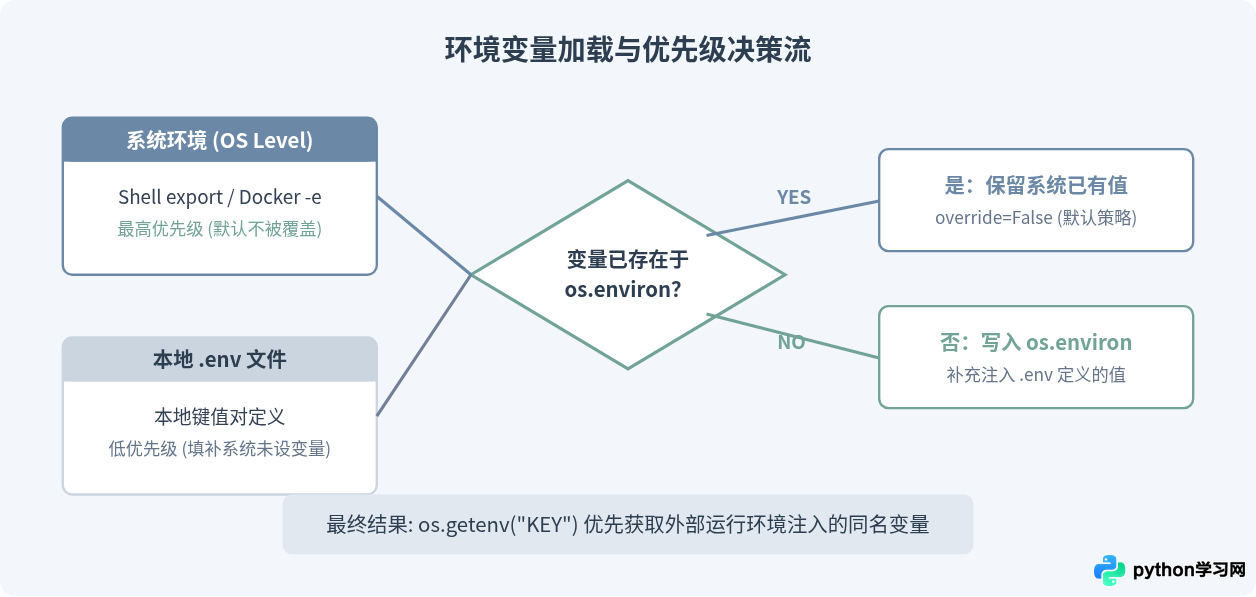
默认情况下,load_dotenv() 的参数 override 设定为 False。这意味着:
- 如果系统中已经通过 Docker、Kubernetes ConfigMap 或宿主机 Shell 预置了
DB_HOST,load_dotenv()读取到.env文件内的同名变量时将主动忽略,不进行覆盖。 - 这种设计非常健壮:允许我们在本地使用
.env作为缺省配置,而在云端直接通过真实环境变量完成无感覆盖,无需改动任何代码。
如果你确实需要在本地调试时强制让 .env 文件覆盖系统原有变量,可以显式声明 override=True:
# 强制使用 .env 文件中的值覆盖当前系统环境中的同名变量
load_dotenv(override=True)
四、多环境配置与解耦架构
真实项目往往需要适配多种运行环境:开发环境(development)、测试环境(testing)与生产环境(production)。许多初学者容易为每个环境创建 .env.dev、.env.test、.env.prod 并统统推送到版本库,这种做法存在安全隐患。
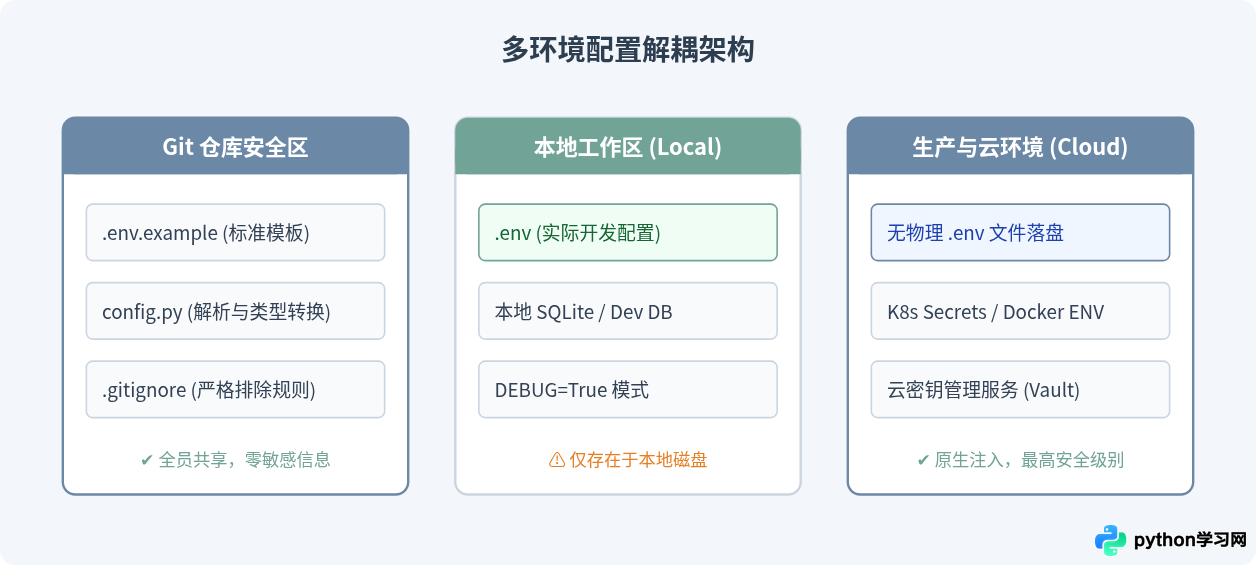
在工程实践中,推荐采用“动态定位 + 条件加载”策略:
import os
from pathlib import Path
from dotenv import load_dotenv

# 获取项目根目录路径
BASE_DIR = Path(__file__).resolve().parent.parent

# 读取环境标识,默认为 local
ENV_STATE = os.getenv("ENV_STATE", "local").lower()

# 确定对应的环境配置文件
env_file_map = {
    "local": BASE_DIR / ".env",
    "test": BASE_DIR / ".env.test",
}

target_env_file = env_file_map.get(ENV_STATE)

# 仅在目标文件实际存在时才进行加载(生产容器中往往不需要加载文件)
if target_env_file and target_env_file.exists():
    load_dotenv(dotenv_path=target_env_file)
    print(f"已加载配置文件: {target_env_file.name}")
else:
    print("未检测到本地环境文件,使用系统环境变量")
五、进阶实用特性与技巧
1. 变量插值与动态拼接
python-dotenv 原生支持 Bash 风格的变量复用与插值语法(POSIX Parameter Expansion)。这意味着可以通过引用已定义的键,组合出复杂的配置串,有效减少冗余定义:
# 基础主机与端口
HOST=127.0.0.1
PORT=5432
USER=admin
PASS=Secret#123

# 利用 ${VAR} 进行变量插值
DATABASE_URL=postgresql://${USER}:${PASS}@${HOST}:${PORT}/main_db
CACHE_URL=redis://${HOST}:6379/0
只要在代码中执行 load_dotenv(),调用 os.getenv("DATABASE_URL") 时就会自动得到完全解析展开后的完整 URI 字符串。
2. 安全读取与解析:dotenv_values()
如果不希望直接把 .env 文件里的内容全部污染至全局的 os.environ 中,可以使用 dotenv_values()。它会将文件解析为一个标准的 Python 字典(OrderedDict),在内存中供你单独处理:
from dotenv import dotenv_values

# 返回字典结构,不修改系统环境变量
config_dict = dotenv_values(".env")

# 精确获取并做处理
db_host = config_dict.get("DB_HOST", "localhost")
print(type(config_dict))  # <class 'collections.OrderedDict'>
3. 自动化寻找根目录:find_dotenv()
当 Python 脚本位于深层子目录(例如 project/src/services/worker.py)下执行时,直接调用 load_dotenv() 可能会因为当前工作目录(CWD)不同而找不到位于根目录的 .env 文件。使用 find_dotenv() 能向上逐级递归查找:
from dotenv import load_dotenv, find_dotenv

# 自动向上搜索直至找到 .env 文件
dotenv_path = find_dotenv(usecwd=True)
load_dotenv(dotenv_path)
六、核心实践总结与检查清单
在生产级项目中安全落地环境变量管理,建议对照以下四维标准矩阵开展自查:
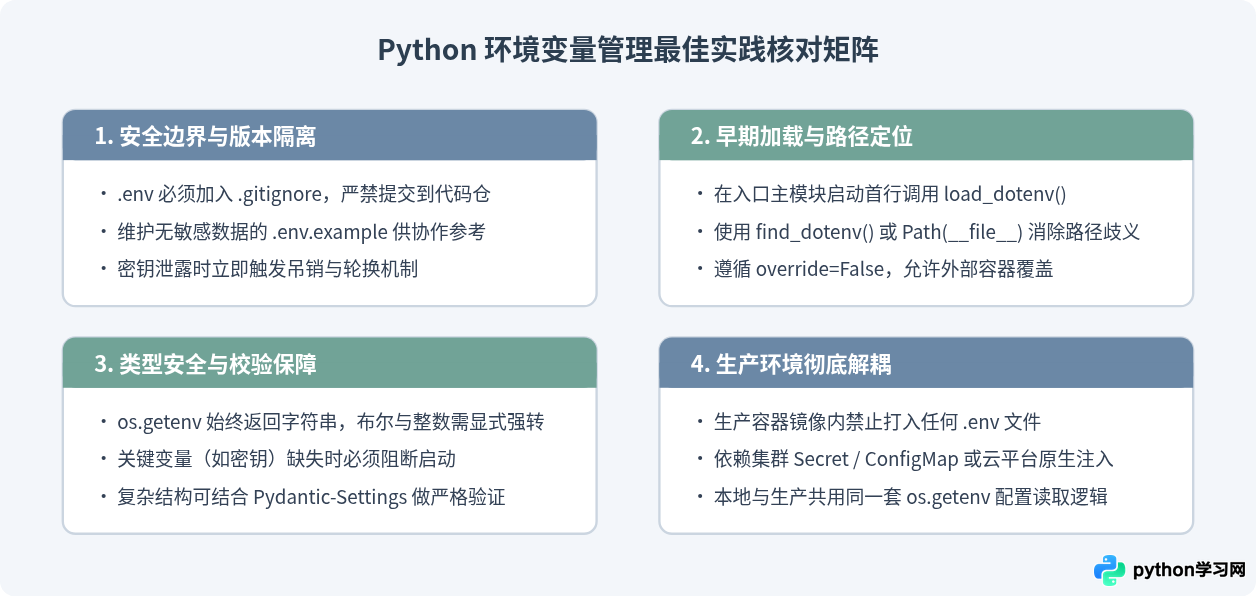
综上所述,python-dotenv 的最佳实践核心就在于“开发期靠文件、生产期靠环境、版本库只存模板”。遵循这个原则,既能保持本地开发敏捷高效,又能让应用顺畅对接云原生容器平台,从根本上杜绝凭据泄露风险。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















