


Python3.9停止维护还能执行旧脚本吗风险
详细解答Python 3.9在停止官方维护(EOL)后旧脚本能否继续运行的问题。深入剖析解释器本地执行机理、三大伴生风险边界、脚本去留决策流程以及平稳升级迁移与离线隔离落地方案。
一、解释器不会自动失效:为什么旧脚本依然能跑
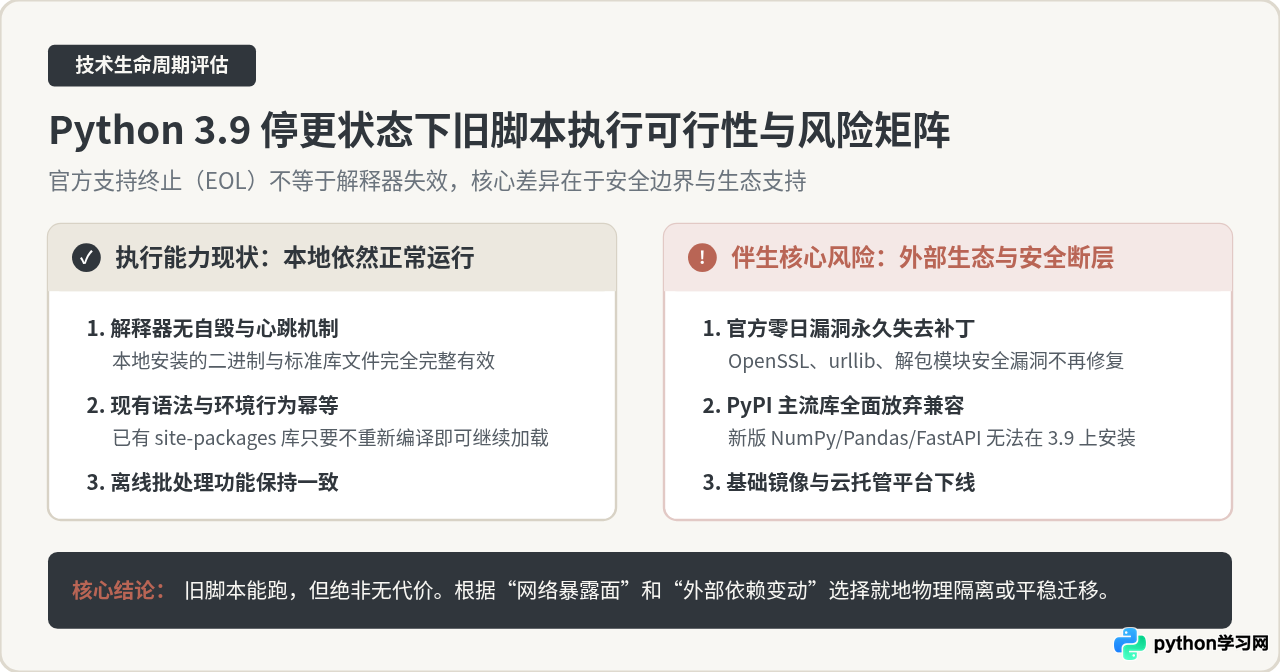
许多初次遭遇语言版本“停止维护”(End of Life, EOL)的开发者往往会产生一种误解,担心特定时间点之后已有的脚本会直接无法运行,或者解释器会强制阻断执行。从底层运行机理来看,这种情况并不会发生。
Python 是本地编译并分发的静态工具软件。当我们在操作系统中安装了 Python 3.9 时,本地磁盘上保留的是由 C 语言编译而成的二进制可执行文件(例如 python.exe 或 /usr/bin/python3.9)、预编译好的标准库模块(.py 与 .pyc 文件)以及存放在 site-packages 中的第三方库。在执行脚本时,解释器完全在操作系统本地内存中分配进程空间,读取代码并转换成字节码后由虚拟机求值运行,并不依赖任何远程官方服务器的心跳验证或激活授权。
因此,只要本地的硬件架构、操作系统底层动态链接库(如 glibc、系统 OpenSSL 动态库)以及依赖包目录没有被破坏或人为删除,编写于五年前的 Python 3.9 脚本在今天运行,其执行流程、计算逻辑和控制台输出与停更之前完全保持一致。官方停止维护改变的不是软件现有的物理状态,而是未来的演进与维护责任。
二、停更后继续执行旧脚本的核心风险边界
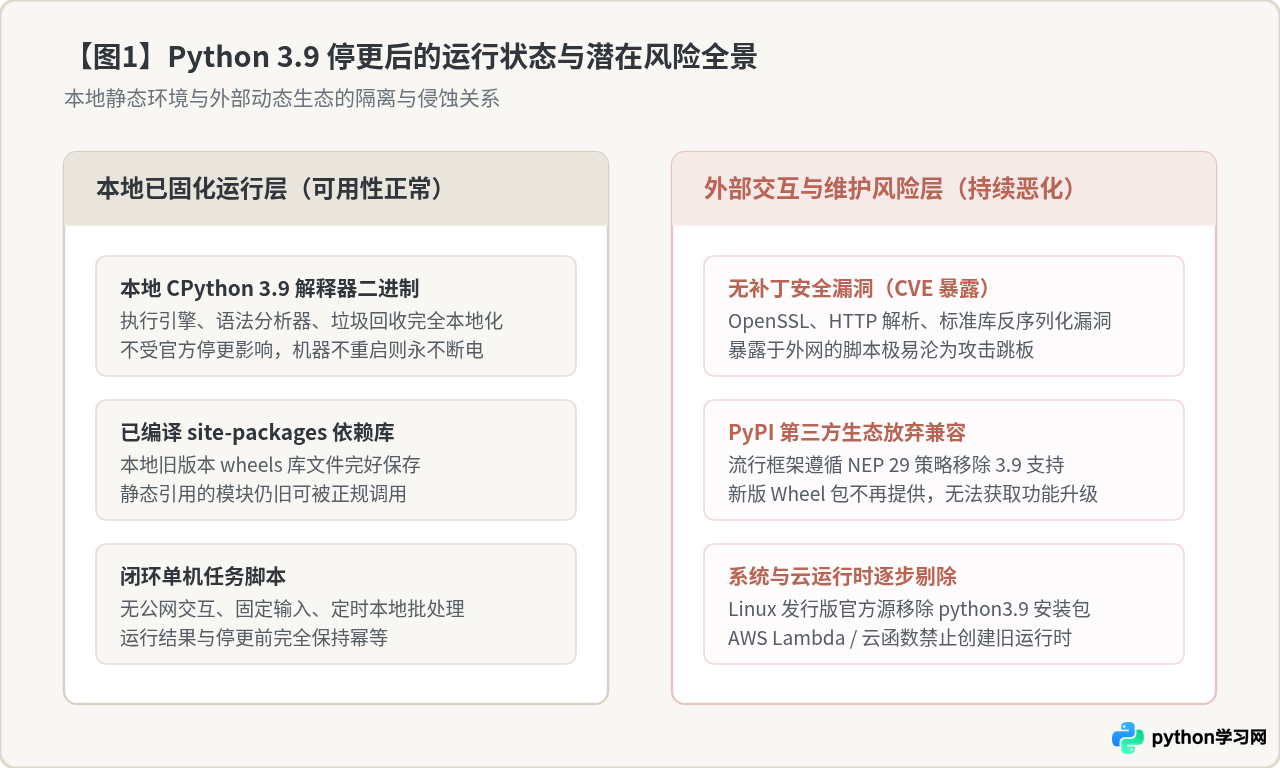
虽然本地能跑,但并不代表可以无所顾忌地继续在生产或日常业务中随意运行。官方停止维护后,软件生命周期的安全防护伞被正式收回,主要伴生以下三项不可逆的系统风险:
1. 解释器与标准库安全漏洞永久停止修补
这是最为严峻的安全威胁。Python 标准库内置了处理网络通信(urllib、http.client)、数据加解密与证书校验(ssl、hashlib)以及归档文件解包(tarfile、zipfile)的核心组件。在过去的维护周期中,Python 核心开发组会持续为这些模块提供 CVE 漏洞修复。
一旦进入 EOL 阶段,即使社区爆出可以导致远程任意代码执行(RCE)、内存越界读取或反序列化绕过的严重漏洞,官方也不会再为 3.9 分支合并修复代码,更不会打包发布 3.9.21 等安全微版本。如果你的脚本是一个 Web 服务、爬虫任务,或者会接收不受信用户上传的压缩文件并解包,攻击者便可利用公开的 CVE 漏洞发起渗透攻击,而你的解释器底层完全不具备防御能力。
2. PyPI 第三方生态依据 NEP 29 协议全面放弃支持
Python 拥有庞大的第三方开源生态,但现代开源库维护者没有精力无限期向后兼容老版本。目前科学计算、Web 框架及工程工具广泛采纳了 NEP 29(Python 社区版本支持标准策略)。根据该策略,主流开源项目通常在 Python 次版本发布后 3 年左右停止对该版本的支持,并在 EOL 到达后彻底将其从自动化测试矩阵中剔除。
例如,较新版本的 numpy、pandas、cryptography、fastapi 和 requests 已经或即将提升最低 Python 版本要求至 3.10 或更高。这意味着:
- 使用
pip install --upgrade package_name时,要么直接报错提示找不到满足当前 Python 版本的发行包,要么被迫停留在充斥着已知漏洞的陈旧第三方库版本上; - 一旦项目需要接入新业务所依赖的现代 SDK(例如新版云存储 SDK 或支付网关库),旧脚本将因无法引入新包而陷入技术死锁。
3. 底层操作系统与云原生运行时逐步剔除
软件不是运行在真空中。主流 Linux 发行版(如 Ubuntu 24.04 LTS、Debian 12/13)的官方 APT 源默认不再包含 Python 3.9,构建基础 Docker 镜像时寻找受信任的 3.9 镜像源将越来越困难。
在云服务领域,主流无服务器平台(如 AWS Lambda、Google Cloud Functions、阿里云函数计算)均有严格的运行时生命周期策略。在运行时进入废弃阶段后,云平台会首先禁止使用 Python 3.9 创建新函数,随后逐步禁止更新已有函数的代码,最终强制停止调用。如果不做处理,依赖云运行时的任务将在某一天直接中断。
三、留守还是升级:旧脚本去留的决策逻辑
并非所有旧脚本都需要在停更第一天就推倒重来。评估的关键依据不是代码的行数,而是网络暴露面与输入数据的受信任程度。
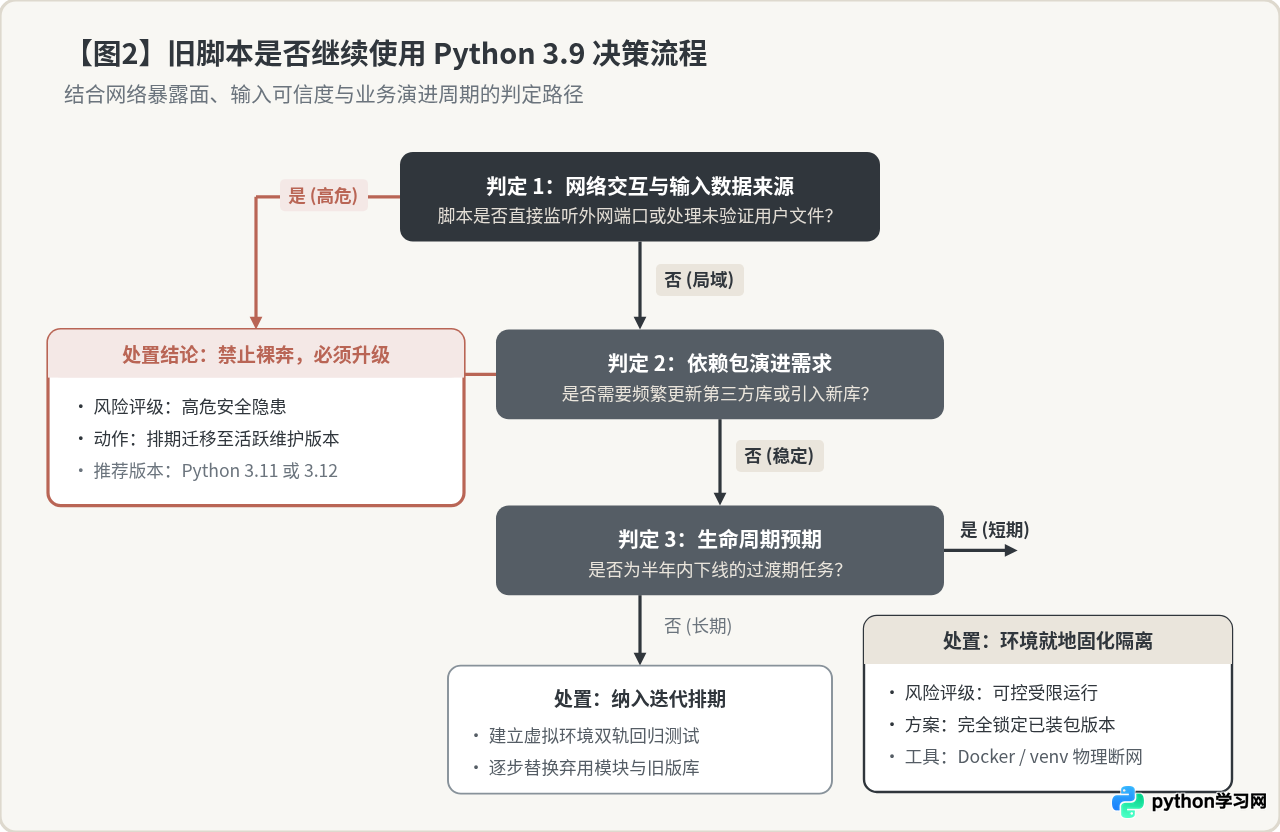
通过上述决策逻辑,我们可以将任务清晰地归入两种不同的处置路径:
- 允许继续在 3.9 下受限运行的场景: 纯内网个人单机使用的自动化报表汇总脚本、离线数据格式转换工具、已归档的历史批处理作业。这类脚本具有共同特征:运行机器不向公网开放监听端口、处理的数据源均来自本地可信任文件、已有依赖已完全安装完备且未来不再打算引入新库。针对此类场景,投入高昂成本做版本迁移往往并不经济,采取“严格固化隔离”是合理的现实选择。
- 必须立即启动升级迁移的场景: 对外提供 HTTP/RPC 服务的线上后端、通过 Web 界面接收普通用户输入或上传文件的系统、需要长期维护并频繁迭代特性的业务工程。在这些场景中,停更带来的安全漏洞和依赖断层将直接威胁系统稳定性与数据安全,不能存有侥幸心理。
四、必须继续运行旧脚本时的安全固化操作
如果经评估后,某些遗留脚本短期内确实难以迁移,必须继续依靠 Python 3.9 支撑运行,请务必执行以下两项固化操作,杜绝隐性崩溃与供应链污染。
步骤 1:精确锁定全量依赖树版本
不要在没有任何版本锁定的情况下在旧环境中执行裸 pip install。请导出并核查完整的已安装包清单:
# 导出当前环境所有已安装包的精确版本快照
pip list --format=freeze > requirements_lock.txt

# 使用 pip-audit 检查当前锁定的包是否存在已知 CVE 漏洞
pip install pip-audit
pip-audit -r requirements_lock.txtFound 2 known vulnerabilities in 2 packages
Name Version ID Fix Versions
------- ------- -------------- ------------
urllib3 1.26.5 PYSEC-2023-228 1.26.18
certifi 2021.5.30 PYSEC-2022-42998 2022.12.7
若输出中存在上述高危漏洞,必须在 Python 3.9 支持的最高次版本范围内,手动将存在漏洞的包更新到安全补丁版本,随后重新锁定 requirements_lock.txt,并禁止任何后续自动升级。
步骤 2:利用容器进行网络与系统隔离
将旧脚本及其依赖封装进轻量 Docker 容器中,限制其访问外网的权限,避免旧解释器直接暴露于宿主机操作系统层。
FROM python:3.9-slim-bullseye

WORKDIR /app

# 复制固化的依赖文件并禁止缓存安装
COPY requirements_lock.txt .
RUN pip install --no-cache-dir -r requirements_lock.txt

# 以非 root 受限账户运行
RUN useradd -m scriptrunner && chown -R scriptrunner /app
USER scriptrunner

COPY task_script.py .

# 启动脚本
CMD ["python", "task_script.py"]# 使用 --network none 彻底切断容器外网交互,杜绝任何外部漏洞利用
docker run --rm --network none -v $(pwd)/data:/app/data:ro python39-legacy-task五、平稳迁移至新版本的具体操作步骤
对于需要长期维护的业务,将环境升级至活跃维护版本(如 Python 3.11 或 3.12)是解决问题的根本方法。Python 3.10 之后不仅安全有保障,而且在 3.11 中引入的“Faster CPython”项目为纯代码执行带来了 10% 到 60% 的性能提升。平稳过渡包含以下四个阶段:
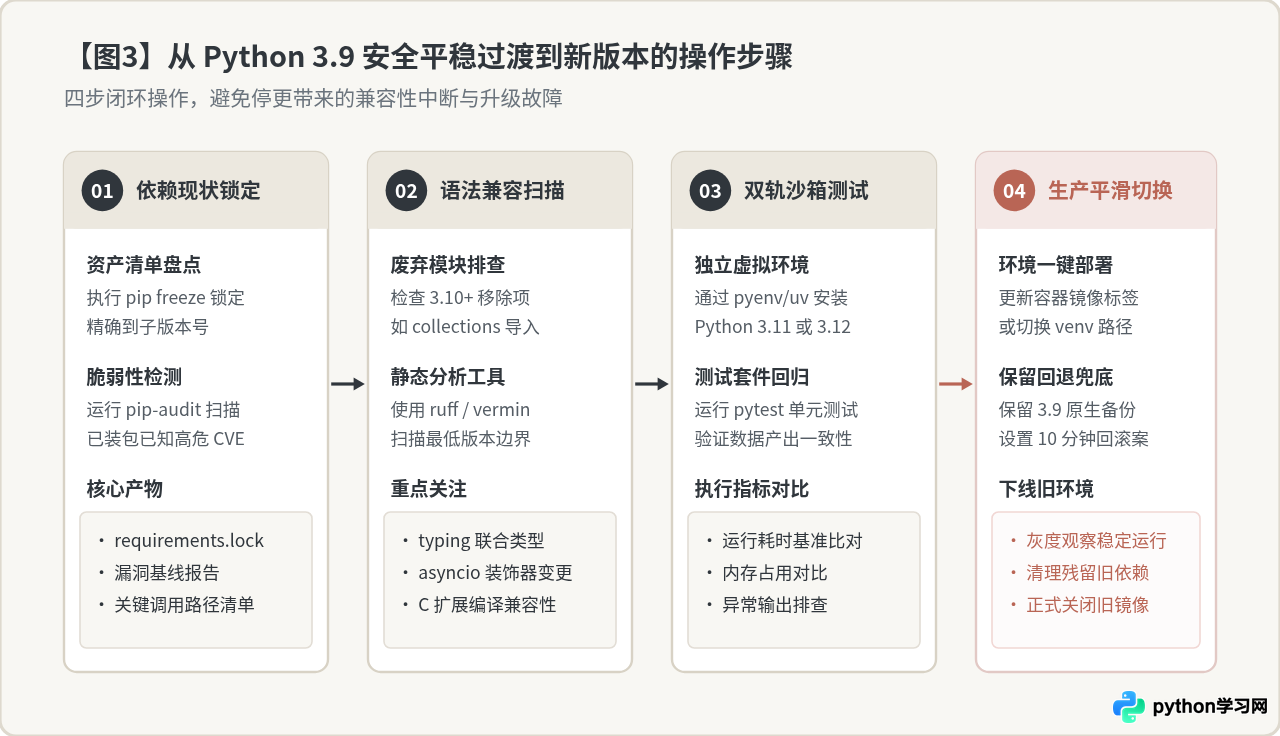
第 1 步:依赖与资产盘点
列出项目中直接调用的核心第三方包,访问各个开源库的主页确认其对目标 Python 版本(如 3.11)的支持情况。通常纯 Python 编写的库兼容性极佳,而涉及 C/Rust 扩展的库(例如 pydantic-core、lxml)需要确认官方已分发对应平台的目标版本预编译 Wheel。
第 2 步:排查已弃用语法与模块调用
Python 3.10、3.11 和 3.12 逐步移除了在 Python 3.3~3.8 期间标记为废弃的旧接口。升级时需重点排查:
-
容器抽象基类导入位置:在 Python 3.9 中,
from collections import Mapping会抛出弃用警告,而在 Python 3.10+ 中该别名被彻底移除,必须改为from collections.abc import Mapping。 -
异步装饰器清理:旧代码中的
@asyncio.coroutine装饰器与yield from语法在 3.10+ 已被移除,必须采用async def/await现代原生语法。 -
标准库老模块剔除:Python 3.12+ 彻底移除了
asynchat、asyncore、distutils等老旧模块,需确认项目未直接引用这些模块。
推荐使用现代静态检查工具进行无损扫描:
# 安装快速代码检查工具 ruff
pip install ruff

# 针对目标版本 Python 3.11 进行过时语法与兼容性扫描
ruff check . --target-version py311
第 3 步:搭建并行虚拟环境进行双轨验证
不要直接在原有环境上覆写安装。利用 pyenv、conda 或现代包管理器 uv 在同一台机器上并存新版本,创建纯净沙箱:
# 使用 uv 快速创建 Python 3.11 独立环境并安装依赖
uv venv --python 3.11 test_env_py311
source test_env_py311/bin/activate

# 安装项目依赖并运行既有测试套件
pip install -r requirements.txt
pytest tests/ -v============================= test session starts ==============================
platform darwin -- Python 3.11.9, pytest-7.4.0
collected 18 items
tests/test_data_parser.py ................ [ 88%]
tests/test_export.py .. [100%]
============================== 18 passed in 1.42s ==============================第 4 步:生产灰度切换与回退准备
在测试用例全量通过、业务核心报表比对无误后,更新部署流程中的 Python 运行时路径。在上线初期,保留原 Python 3.9 的容器镜像或虚拟机快照 2~4 周作为兜底方案。一旦遇到偶发的兼容性边界问题,可随时一键回切,确保业务连续性。
六、应对策略矩阵对比与总结建议
为了便于在团队内部协同或个人工程管理中建立统一标准,我们将三种主流处置策略的核心指标整理为对比矩阵:
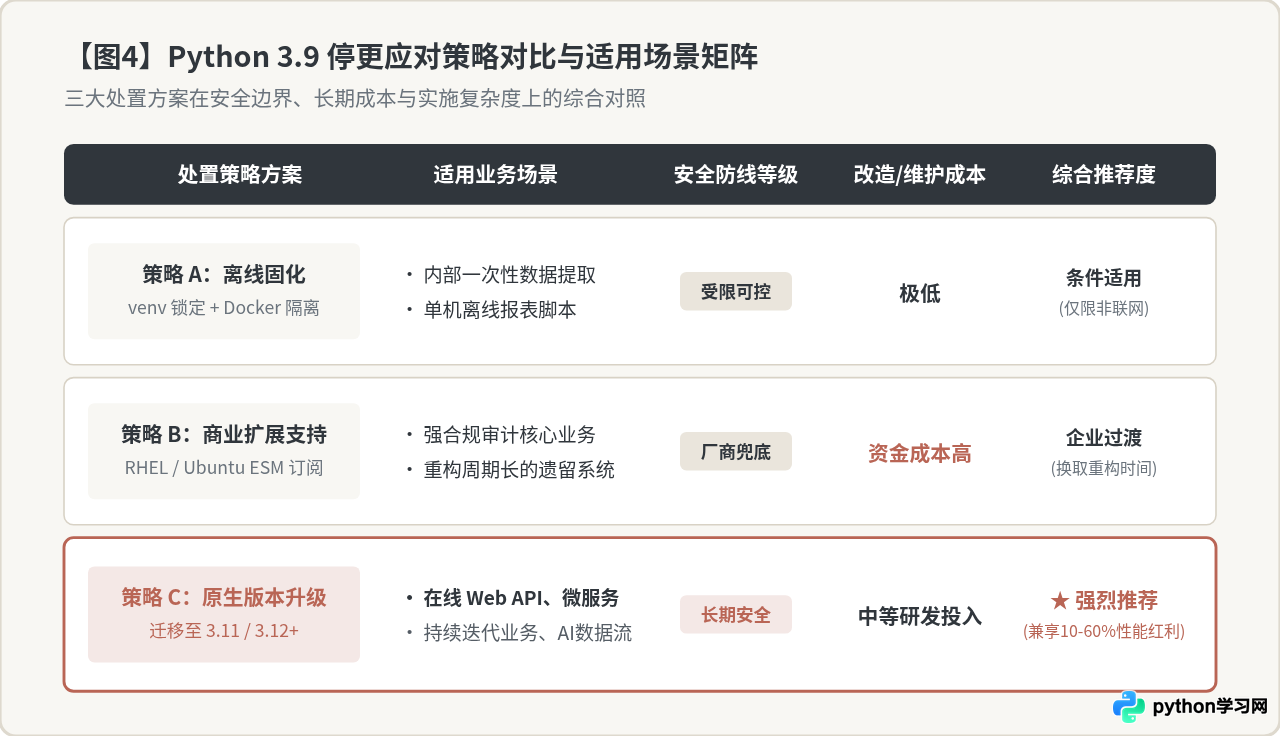
- 杜绝“无防护裸奔”:即使短期内无法升级代码,也绝不能将未经网络隔离的 Python 3.9 服务直接映射到公网暴露端口;
- 谨慎使用商业 ESM:企业级 Linux 发行版(如 Ubuntu Pro / RHEL)虽然提供长达数年的安全补丁回传(Backport),但这仅覆盖系统软件源内的官方包,不包括开发者自行通过
pip从 PyPI 下载的海量第三方包; - 推荐采用“滚雪球”式小步快跑:如果代码量极大,可以先由 3.9 平移升级至 3.10 排除最基础的语法弃用报错,待稳定后再升级至 3.11 或 3.12 享受性能红利,避免一次性跨越多个大版本造成排错困难。
总的来说,Python 3.9 停止维护并不意味着旧脚本的“猝死”,它依然能忠实执行编写好的每一行代码。但伴随而来的安全黑洞和生态脱钩,要求开发者必须根据脚本的运行环境建立清醒的风险防线:让离线脚本在容器中安全闭环,让在线服务在有节奏的升级中轻装前行。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















