
解决Ubuntu下pip安装mysql-python报错mysql_config not found
本文介绍在Ubuntu系统中使用pip安装mysql-python时,因缺少mysql_config命令导致EnvironmentError的解决方法。通过执行sudo apt-get install libmysqlclient-dev安装相关依赖即可修复该问题,适用于Debian系Linux发行版。



本文介绍在Ubuntu系统中使用pip安装mysql-python时,因缺少mysql_config命令导致EnvironmentError的解决方法。通过执行sudo apt-get install libmysqlclient-dev安装相关依赖即可修复该问题,适用于Debian系Linux发行版。
在MySQL中进行LIKE模糊查询时,若需匹配包含百分号(%)或下划线(_)等通配符的原始字符串,必须对其进行转义。本文介绍了两种常用转义方式:一是使用反斜杠(\)直接转义,二是通过ESCAPE子句指定自定义转义符。掌握这两种方法可确保查询结果准确,避免误匹配。
本文介绍使用Python3结合pymysql库,通过逐行读取方式将本地大容量JSON文件高效写入MySQL数据库的方法。针对3.55GB级别的yelp评论数据,该方案避免内存溢出,解决文本文件存储导致的字符错乱问题,提供完整的建表与插入代码示例。
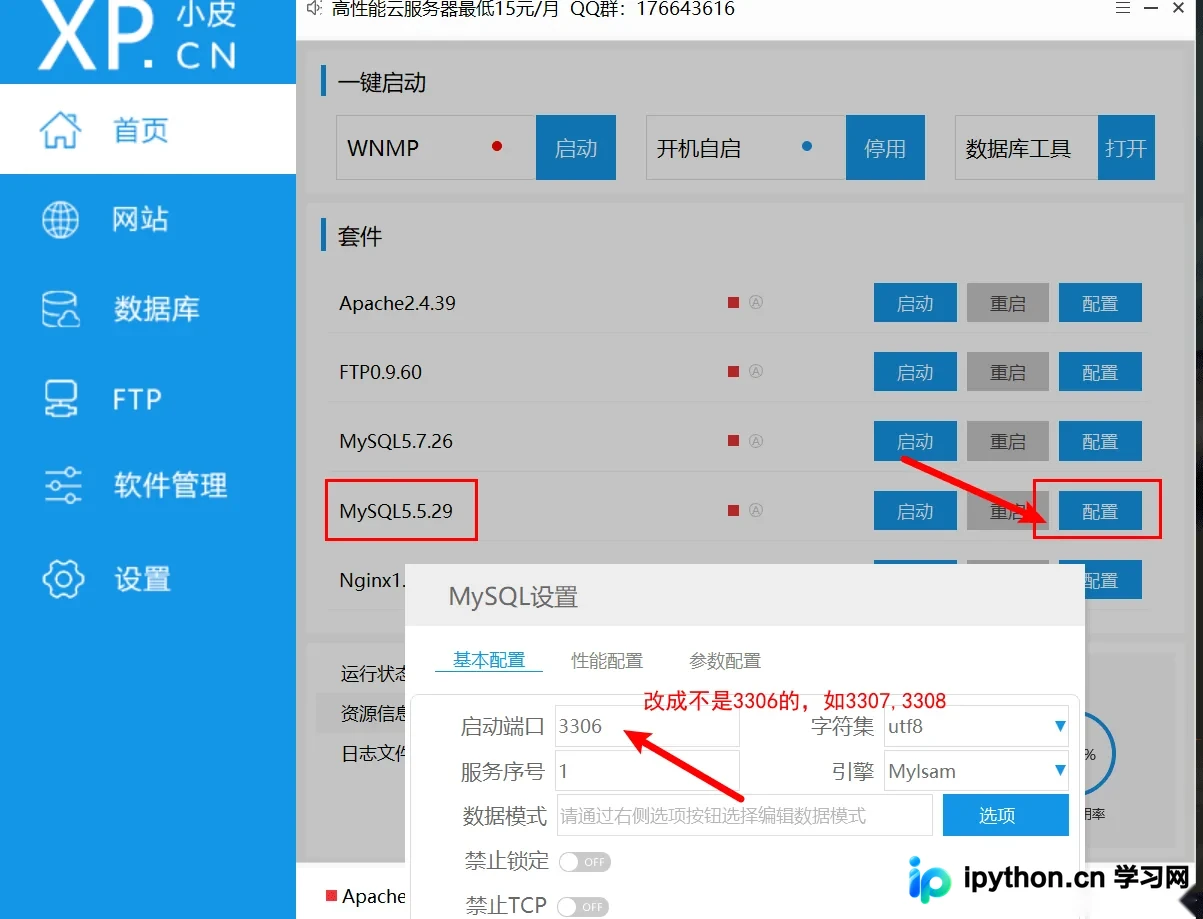
本文介绍phpstudy无法启动MySQL服务的解决方法。首先停止本地已安装的MySQL服务,其次修改phpstudy中MySQL的端口号以避免冲突,最后通过命令行删除并重建本地MySQL服务。按顺序尝试这三种方法,通常可成功解决问题。
本文介绍PHP中防范SQL注入的三种主要方法:使用参数化查询(预处理语句)切断恶意代码注入路径;通过filter_var、htmlspecialchars及real_escape_string进行严格的输入验证与过滤;以及遵循最小权限原则限制数据库用户访问。结合代码示例,帮助开发者提升应用安全性。
本文详细介绍如何使用pymysql模块在Python中操作MySQL数据库,涵盖连接建立、SQL执行、数据获取及游标控制等核心操作。同时深入解析MyISAM、InnoDB、MEMORY和MERGE四种常用存储引擎的特性与适用场景,并提供数据库导入导出的命令行方法,帮助开发者高效进行数据库管理与开发。
本文介绍如何使用Python将CSV文件中的数据读取并导入MySQL数据库。通过示例代码展示连接数据库、解析CSV文件及执行插入语句的具体步骤,帮助开发者快速实现数据迁移功能。
本文详细介绍如何使用Python将CSV文件数据导入MySQL数据库,以及将MySQL数据导出为CSV文件。通过pymysql库建立连接,利用csv模块处理数据读写,涵盖建表语句、插入逻辑及查询写入示例,帮助开发者快速掌握数据库与CSV文件交互的核心方法。
本文介绍如何使用Python脚本结合pandas库与SQLAlchemy引擎,实现将本地CSV文件快速批量插入数据库的功能。脚本通过命令行接收文件名和表名,利用copy_from方法高效处理数据写入,适用于PostgreSQL等支持COPY命令的数据库场景。
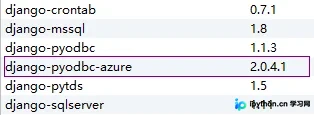
本文介绍如何在 Django 项目中配置 SQL Server 数据库。由于 Django 默认不支持该数据库,需安装 django-pyodbc-azure 等依赖。重点解析 settings.py 中的 ENGINE、HOST、PORT 及 OPTIONS 配置,特别是 driver 参数的设置,以解决常见的连接失败问题。
本文介绍了使用Python远程连接服务器MySQL数据库的具体实现方法。在确保MySQL和Python模块已安装且权限配置正确的前提下,通过示例代码演示了如何建立连接、执行查询并获取数据。代码包含连接参数设置、游标操作及数据写入本地文件的逻辑,同时提示在实际工程中需处理潜在异常。
本文详细解析在ThinkPHP框架中如何有效防止SQL注入攻击。核心方法是利用ORM的自动参数绑定特性处理查询条件,以及在执行原生SQL时通过数组绑定占位符的方式隔离数据与指令。文章提供了控制器、模型及原生查询的具体代码示例,帮助开发者构建安全的数据库访问层。



